
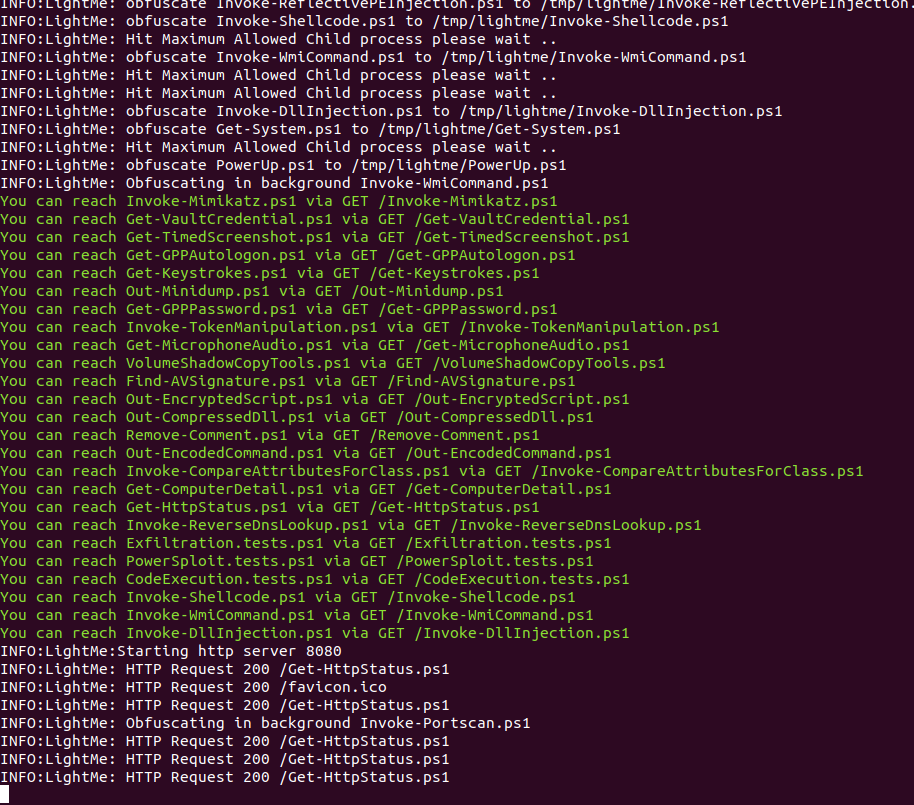
LightMe
 safebuffer/lightme
Serveur HTTP servant des scripts/payloads Powershell obfusqués
payload-generationpenetration-testingcommand-and-control+2
95il y a 5 ans
safebuffer/lightmeServeur HTTP servant des scripts/payloads Powershell obfusqués
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 haile01/perl_spreadsheet_excel_rce_poc
POC pour une vulnérabilité RCE dans la bibliothèque ParseExcel, et ParseXLSX également, en tant que bibliothèque dépendante.
 synacktiv/mojarragadget
Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…
 spiralbl0ck/foxit-precise-heap-spray
Foxit Precise Heap Spray version : 9.0.1.1049
 glorytomoon/poc_codes
Une collection d'exemples de code de preuve de concept pour divers CVE et vulnérabilités de sécurité, principalement en Python.
 nccgroup/custom-rop-chain
Exploit PoC de chaîne Return-Oriented Programming (ROP) pour l'exploitation binaire, démontrant la sélection de gadgets et l'exécution de la chaîne.
 nicetop1027/cve-2026-pending-claude-desktop-rce
 lloydlabs/delete-self-poc
Un moyen de supprimer un fichier verrouillé ou un exécutable en cours d'exécution sur le disque.
 mgeeky/unhookme
Résolveur et déhooker d'API Windows dynamique qui détecte et restaure les fonctions hookées (IAT, EAT, correctifs inline) afin d'invoquer des appels…
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
 assetnote/cpanel2shell-scanner
Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)
 zcutlip/exploit-poc
Preuve de concept de code pour les exploits
 edubr2020/rp_import_rce
Exploit de preuve de concept pour le téléchargement arbitraire de fichiers et la traversée de répertoire dans RealPlayer, menant à l'exécution de…
 spiralbl0ck/full-sploit-for-mvid-2021-0359
nday pour MVID-2021-0359
 chaitanyaharitash/my-exploits
Ce repo contient des codes d'exploit que j'ai codés moi-même :)
 attl4s/freemetsrvloader
Un fork de freeBokuLoader qui cible et libère le paquet DLL réflexive initial de Metsrv.
 freakazoidile/exploit_dev
Exploits, Exploits, Exploits et encore plus d'Exploits !