
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
953 résultats
msteams preview

msteams

GitHubwhispergate/msteams

Profil Mythic C2 qui tunnelise le trafic de l'agent via les canaux Microsoft Teams en utilisant l'API Microsoft Graph, avec chiffrement AES256,…

defensive-toolspenetration-testing-frameworksencryption-decryption-tools+5
38
il y a 21 jours
Coldfire preview

Coldfire

GitHubredcode-labs/coldfire

Bibliothèque de développement de malwares en Golang

reconnaissancenetwork-mappingexploitation+5
981il y a 1 an
Anti-Virus-Evading-Payloads preview

Anti-Virus-Evading-Payloads

GitHubrosesecurity/anti-virus-evading-payloads

Pendant la phase d'exploitation d'un test d'intrusion ou d'une mission de hacking éthique, vous devrez en fin de compte tenter d'exécuter du code sur…

payload-generationexploitationpenetration-testing+4
750il y a 1 mois
EternalBlueC preview

EternalBlueC

GitHubbhassani/eternalbluec

Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…

exploit-frameworksvulnerability-analysisexploitation+7
613il y a 25 jours
dropengine preview

dropengine

GitHubs0lst1c3/dropengine

DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…

defensive-toolspenetration-testing-frameworksexploit-frameworks+5
212il y a 5 ans
Project-Onyx preview

Project-Onyx

GitHubx-3306/project-onyx

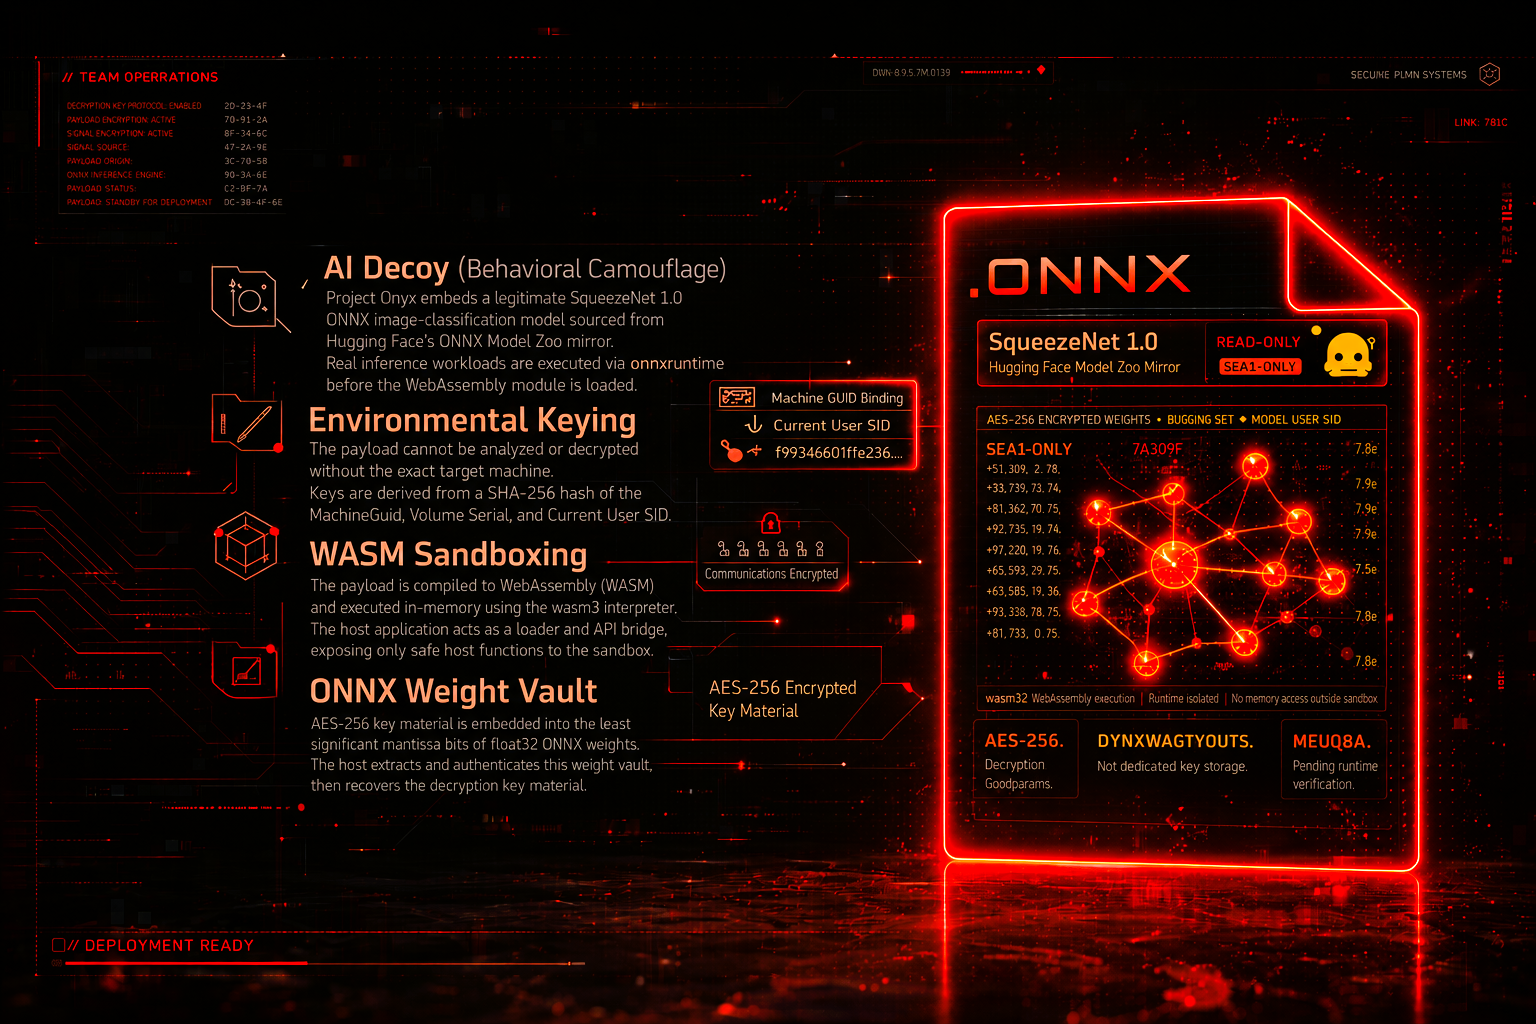
Contournement avancé des EDR via l'usurpation de télémétrie IA et le sandboxing WASM. Project Onyx est un pipeline Red Team de type PoC conçu pour…

reverse-engineeringshellcodesteganography+6
115il y a 17 jours
askWAM preview

askWAM

GitHubdirkjanm/askwam

Demander des jetons Entra ID au Web Account Manager (WAM)

identity-managementpost-exploitationpenetration-testing+5
155il y a 23 jours
Amsi-Bypass-Powershell preview

Amsi-Bypass-Powershell

GitHubs3cur3th1ssh1t/amsi-bypass-powershell

Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.

defensive-toolsexploitationids-ips-evasion+2
2.2kil y a 1 an
liffy preview

liffy

GitHubmzfr/liffy

Outil d'exploitation d'inclusion de fichiers locaux

vulnerability-analysisweb-application-exploitationwaf-bypass+2
978il y a 4 mois
mythic_ornn preview

mythic_ornn

GitHubn0qword/mythic_ornn

Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.

penetration-testing-frameworksexploit-frameworkscommand-and-control+3
54il y a 1 mois
nasm_linux_x86_64_pure_sharedlib preview

nasm_linux_x86_64_pure_sharedlib

GitHubtherealdreg/nasm_linux_x86_64_pure_sharedlib

Bibliothèque partagée (.so) NASM Linux x86_64 pure (sans dépendances), POC pour l'injection réflexive de SO ELF.

exploitationshellcodepost-exploitation+2
32il y a 3 ans
OneDrive-UDC2 preview

OneDrive-UDC2

GitHubnmht3t/onedrive-udc2

OneDrive comme transport C2 dissimulé pour Cobalt Strike

defensive-toolspenetration-testing-frameworkspost-exploitation+4
68il y a 16 jours
mythic_telegram_profile preview

mythic_telegram_profile

GitHubdavidcarliez/mythic_telegram_profile

Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
4il y a 10 jours
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
62il y a 23 jours
skewrun preview

skewrun

GitHubjvbotelho/skewrun

Protocoles de découverte temporelle Active Directory pour les red teams. Extraction furtive via Kerberos, SMB, NTLM et CLDAP.

reconnaissanceexploitationinformation-gathering+3
77il y a 1 mois
DigiDuck-Framework preview

DigiDuck-Framework

GitHubm4cs/digiduck-framework

Framework pour les cartes de développement Digiduck fonctionnant avec des processeurs ATTiny85 et le bootloader micronucleus !

embedded-systems-securitypayload-generationpenetration-testing+2
33il y a 7 ans
CdpSvcLPE preview

CdpSvcLPE

GitHubsailay1996/cdpsvclpe

Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)

privilege-escalationpersistence-mechanismsexploitation+3
256il y a 4 ans
impacket preview

impacket

GitHubfortra/impacket

Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…

password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0kil y a 3 jours
Précédent1…456…53Suivant