

KDStab
 octoberfest7/kdstab
Combinaison BOF de KillDefender et Backstab
defensive-toolsprivilege-escalationexploit-frameworks+3
170
octoberfest7/kdstabCombinaison BOF de KillDefender et Backstab
 choisg/onedriveupdatersideloading
Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42
 cybersectroll/trolldump
Injecte des DLL managées x64 dans des processus GUI via SetWindowsHook, avec un exécuteur de charge utile modulaire en C# et un POC de dump LSASS…
 28zaaky/pulse-c2
Framework C&C HTTPS avec des beacons chiffrés, un tableau de bord web et un agent Windows.
 dsnezhkov/elfpack
Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
 bitstream93/shellcode-test-harness
Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 cenobyte-vincit/encrypted-linux-kernel-modules
# Modules noyau Linux chiffrés
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
 justasmasiulis/lazy_importer
bibliothèque permettant d'importer des fonctions depuis des dll de manière cachée et peu propice à l'ingénierie inverse
 vulncheck-oss/external-c2-experiments
Module C2 externe Go pour go-exploit qui capture les shells SSH inversés, fournissant un écouteur serveur et un client de payload pour intégrer des…
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
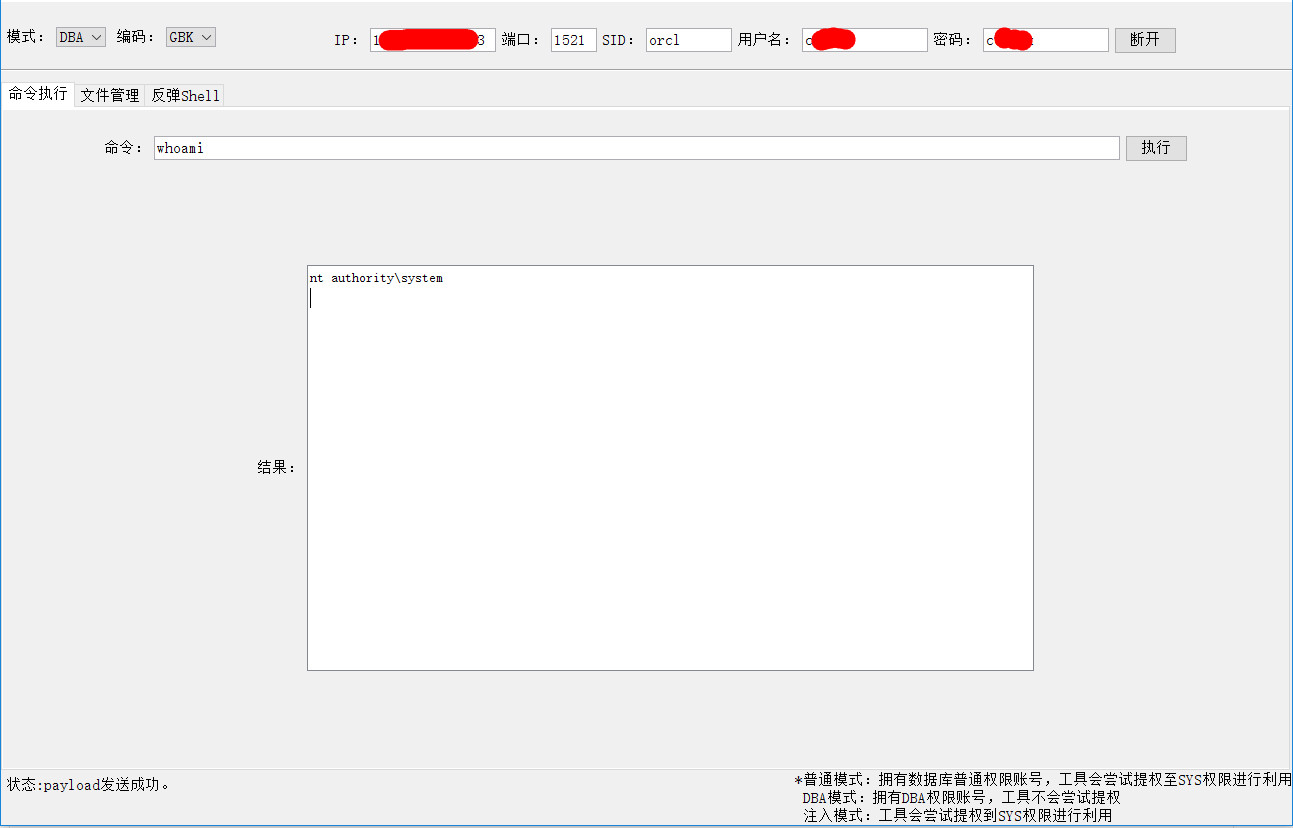 jas502n/oracleshell
Exécution de commandes sur la base de données oracle
 elliotkillick/ldrlockliberator
Pour les cas où DLLMain est la seule option
 h1d3r/gpu_shellcode
Cache les charges utiles réfléchissantes dans la mémoire GPU via les API CUDA, effaçant la mémoire hôte pendant le sommeil et utilisant un…
 icyguider/moreimpacketexamples
D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
 rasta-mouse/cswhispers
Générateur de source pour ajouter les méthodes D/Invoke et les syscalls indirects à un projet C#.
