

NoFaxGiven
 hackerhouse-opensource/nofaxgiven
Exécution de code et persistance dans NETWORK SERVICE FAX Service
privilege-escalationpersistence-mechanismsexploitation+3
37
hackerhouse-opensource/nofaxgivenExécution de code et persistance dans NETWORK SERVICE FAX Service
 dsnezhkov/octohook
Tunnel Web Hook Git pour C2
 melardev/xeytanwxcpp-rat
Travail en cours. RAT écrit en C++ avec wxWidgets.
 dirtyfilthy/gxv3175-remote-code-exec
Exécution de code à distance pour le téléphone VoIP Grandstream GXV3175.
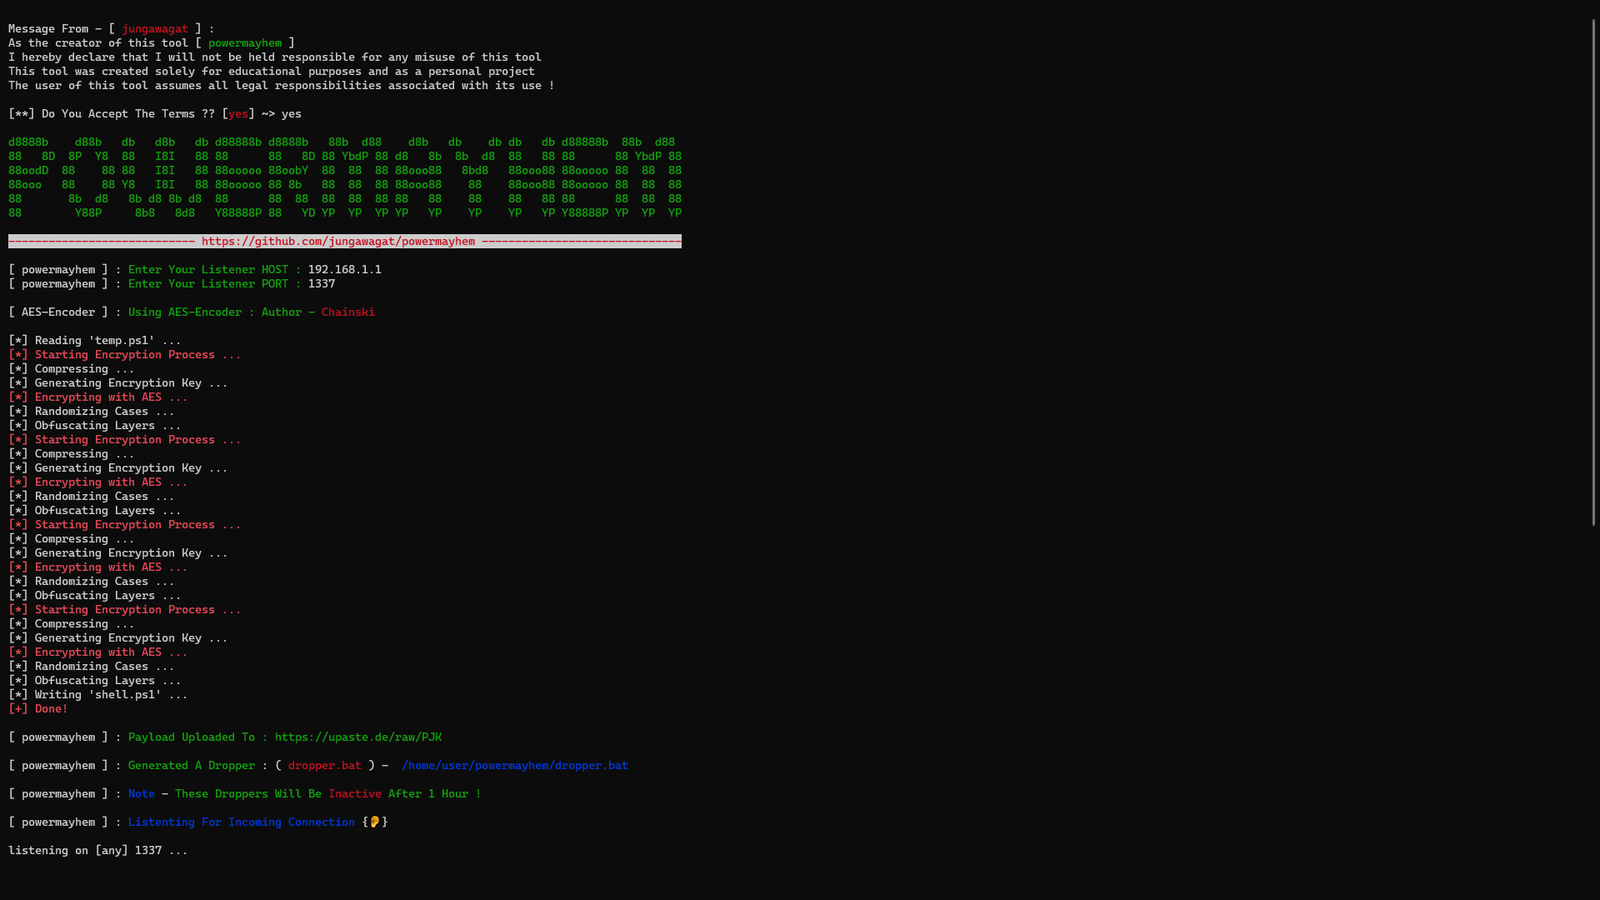 gmh5225/powermayhem
Générateur basé sur Bash qui produit des charges utiles PowerShell pour les missions de red team et de tests d'intrusion.
 secretsquirrel/bdfproxy
Patcher des binaires via MITM : BackdoorFactory + mitmProxy.
 al1ex/pentest-tools
Outils de pénétration intranet
 hackerhouse-opensource/iscsicpl_bypassuac
Contournement de l'UAC pour Windows 7 - 11 x64
 octoberfest7/xll_phishing
XLL : Techniques de phishing
 hahwul/mad-metasploit
Modules personnalisés Metasploit, plugins, scripts de ressources et.. collection géniale de Metasploit
 winsecurity/offensive-rust
Boîte à outils de sécurité offensive axée sur Rust avec des exemples de code réutilisables pour les opérations de red team, le développement de…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - Connexions SSL/TLS
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
 saadahla/pe-obfuscator
Obfuscateur PE conçu pour l'évasion
 byt3bl33d3r/nimdllsideload
Sideloading/proxying de DLL avec Nim !
 smokeme/airstrike
Framework C2 Stage0 personnalisable avec des modèles d'agents C et Rust, un backend Flask et un tableau de bord React pour créer et exploiter vos…
 dazzyddos/clickonceblobber
Armer les applications signées .NET ClickOnce pour un accès initial en détournant une DLL de dépendance via l'injection AppDomainManager et en…
 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.