

PINKPANTHER
 winterknife/pinkpanther
Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
privilege-escalationshellcodepost-exploitation+2
517
winterknife/pinkpantherShellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 3gstudent/homework-of-python
Codes Python de mon blog.
 krypteria/atlasldr
Chargeur réflexif PE/DLL x64 implémenté à l'aide d'appels système indirects dynamiques
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 gh0x0st/invoke-psobfuscation
Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.
 rand0m1ze/ezsploit
Automatisation de scripts bash Linux pour metasploit
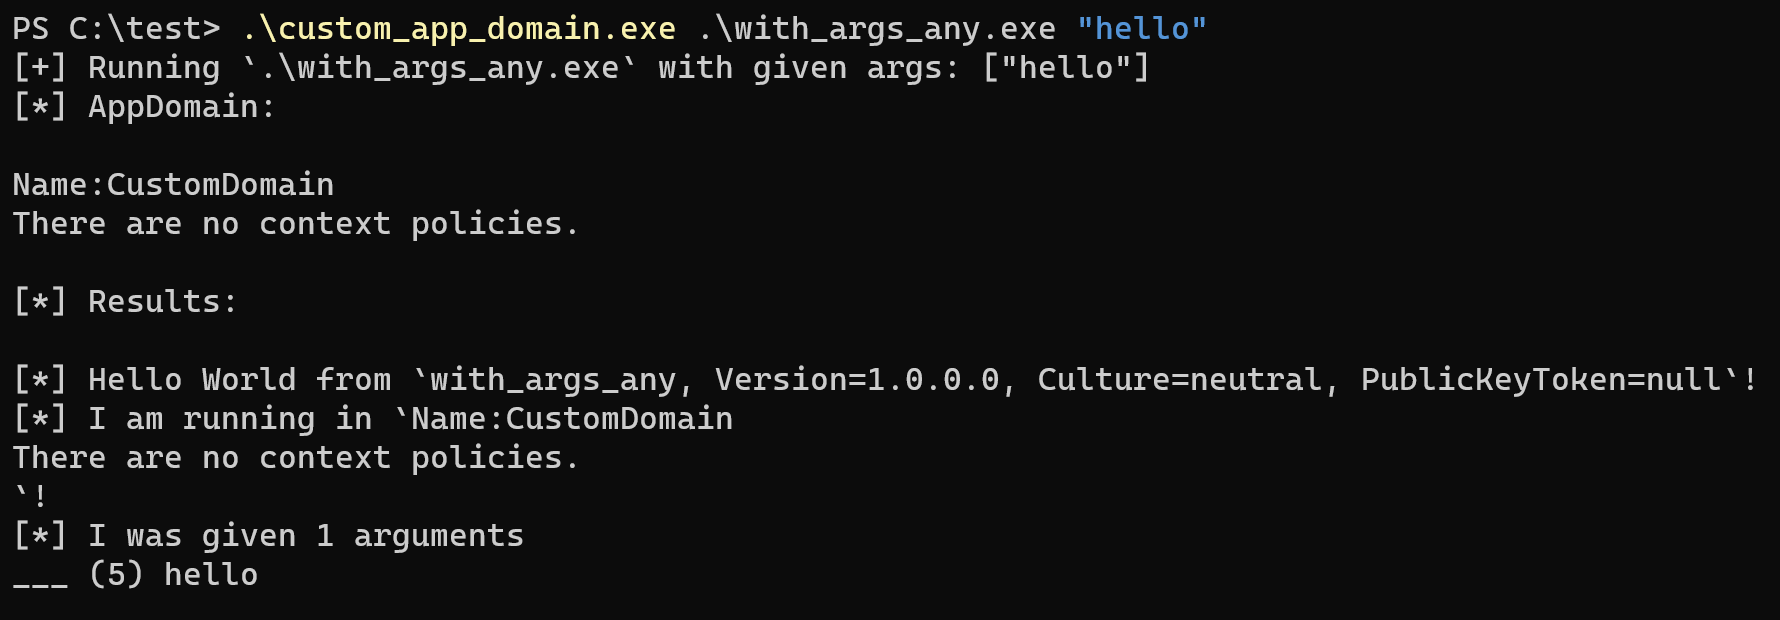 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
 orange-cyberdefense/p3-loader
P³-Shellcode Loader est un chargeur qui implémente une technique d'injection de code utilisant la structure des paramètres de processus (Process…
 souhardya/zerodoor
Un script écrit paresseusement pour générer des portes dérobées multiplateformes à la volée :)
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
 pard0p/remote-bof-runner
Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…
 icyguider/newpowerdns
Version mise à jour de PowerDNS par @domchell. Ajoute la prise en charge des transferts via les enregistrements A DNS et quelques autres…
 malwaretech/uacelevator
Élévation passive de l'UAC par infection de DLL

 joaovarelas/java-remote-class-loader
Outil client-serveur pour charger et exécuter à distance du bytecode Java via ClassLoader et l'API Reflect, avec chiffrement ChaCha20 et connexion…
 jasondrawdy/memorymapper
Bibliothèque légère permettant de mapper à la fois les assemblies natives et managées en mémoire, soit par injection de processus d'un processus…