

HatSploit
 entysec/hatsploit
Plateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+4
328
entysec/hatsploitPlateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 stillbigjosh/adaptix-serverless-c2
Plugin de transport C2 serverless pour AdaptixC2 v1.2 utilisant AWS Lambda + DynamoDB comme infrastructure de relais.
 voidsecsoftwares/voidsyscall
Implant & C2 multiplateforme basé sur les appels système — appels système directs (Win), appels système bruts (Linux), canaux HTTPS/DNS/ICMP. Aucune…
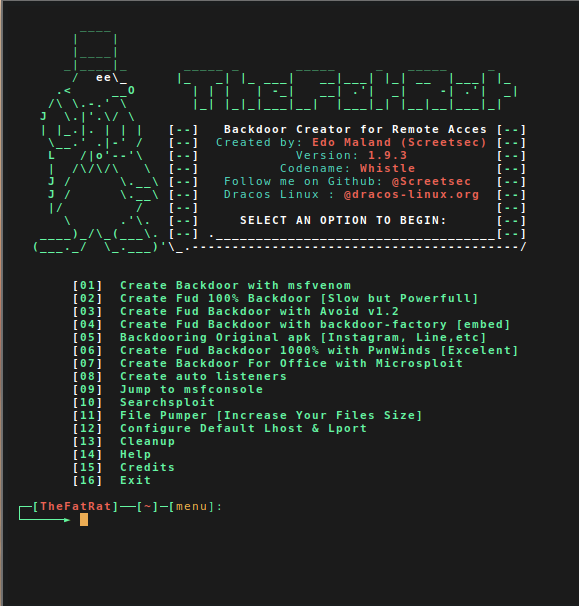 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 davidcarliez/mythic_telegram_profile
Profil Mythic C2 qui tunnelise le trafic des agents Athena et Apollo via des messages bot-à-bot Telegram, reliant les charges utiles chiffrées à…
 beefproject/beef
Le projet Browser Exploitation Framework
 gmh5225/dropper
Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.
 gentilkiwi/mimikatz
Un petit outil pour jouer avec la sécurité Windows
 infosecn1nja/red-teaming-toolkit
Ce dépôt contient des outils de sécurité open-source de pointe (OST) pour un red teamer et un chasseur de menaces.
 m4sc3r4n0/evil-droid
Framework pour créer, générer et intégrer des charges utiles APK pour les tests de pénétration Android, exploitant Metasploit pour l'exploitation et…
 iterat0r/cnaemulator
Harnais autonome d'émulation et de test pour les scripts Aggressor de Cobalt Strike (.cna) qui valide la syntaxe, simule les API Beacon et exécute…
 toxy4ny/bl00dym4ry
Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 weedhashpeddler/rc4decryption
Abuse le LOLBin tlscsp.dll signé par Microsoft pour exécuter le chiffrement/déchiffrement RC4 via LsCsp_EncryptHwid, en patchant la clé codée en dur…