

Voidgate
 vxcrypt0r/voidgate
Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
ids-ips-evasionshellcodedebuggers+3
599
vxcrypt0r/voidgateUne technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler" : Un outil qui exploite l'attaque HTML Smuggling Attack et vous permet de créer des fichiers HTML avec des archives 7z/zip…
 qax-a-team/cobaltstrike-toolset
Aggressor Script, Kits, Malleable C2 Profiles, External C2, etc.
 lepotekil/msfmania
Outils d'évasion antivirus en Python
 s0md3v/cloak
Cloak peut backdoorer n'importe quel script Python grâce à quelques astuces.
 kudaes/unwinder
Spoofing de pile d'appels pour Rust
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
 llamasoft/polyshell
Un polyglotte Bash/Batch/PowerShell !
 ristbs/contextmenuhijack
Exécuter un payload à chaque clic droit sur un fichier/dossier dans le menu de l'explorateur pour la persistance
 trustedsec/sliverkeylogger
Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
 sec-consult/aggrokatz
Aggrokatz est une extension de plugin aggressor pour Cobalt Strike qui permet à pypykatz d'interfacer avec les beacons à distance et lui permet…
 kingsabri/godofwar
GodOfWar - Constructeur de fichiers WAR Java malveillant avec charges utiles intégrées
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 d4vinci/wormy
quelques fonctions python3 pour ajouter des fonctionnalités de propagation à n'importe quel backdoor python
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64
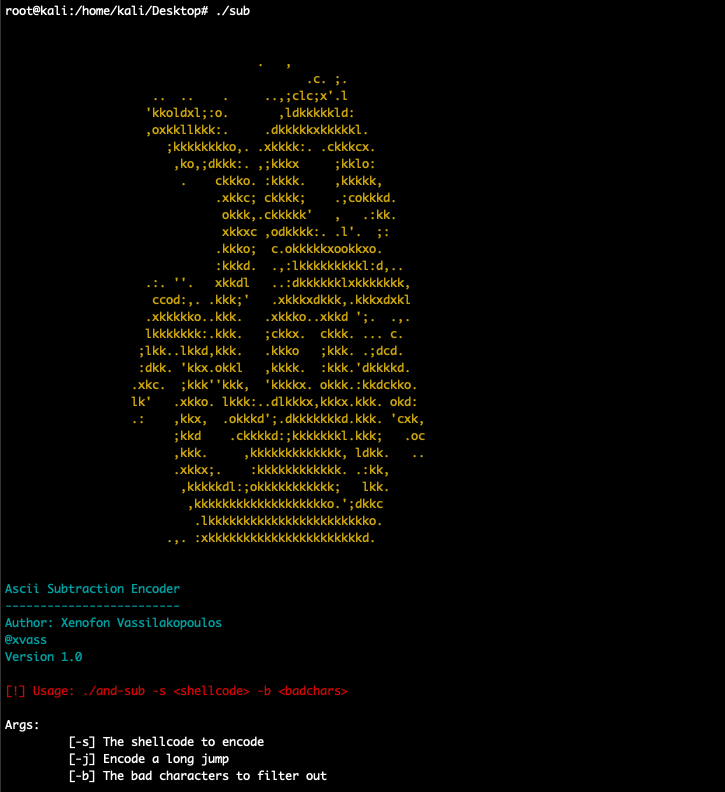 xen0vas/ascii-and-sub-encoder
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.