

GoAT
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) est un trojan qui utilise Twitter comme serveur C&C
privilege-escalationosint-social-engineeringpersistence-mechanisms+7
261
petercunha/goat🐐 GoAT (Golang Advanced Trojan) est un trojan qui utilise Twitter comme serveur C&C
 getrektboy724/meterpwrshell
Outil automatisé qui génère la charge utile parfaite Meterpreter Powershell.
 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 xm0kht4r/phoenix-framework
Cadre de post-exploitation qui exploite des sites de confiance comme Telegram et Discord pour le C2.
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.
 7etsuo/windows-api-function-cheatsheets
Une référence des appels de fonctions de l'API Windows, incluant des fonctions pour les opérations sur les fichiers, la gestion des processus, la…

 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
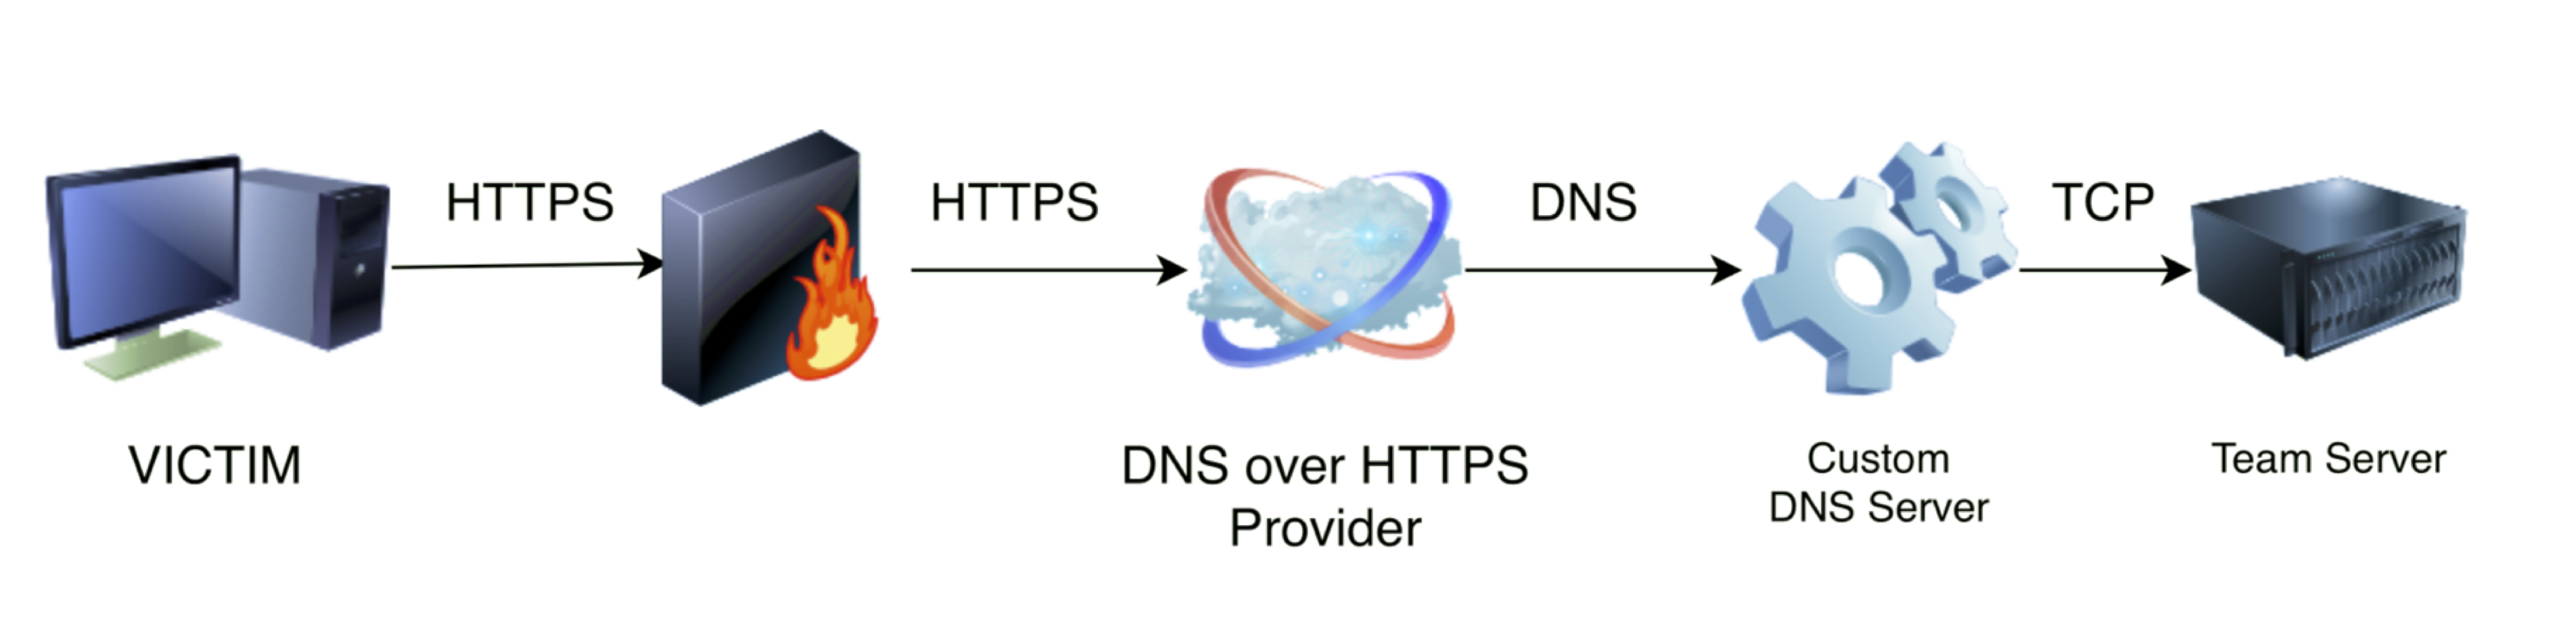 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
 cryptolok/morphaes
IDPS & SandBox & AntiVirus TUEUR FURTIF. MorphAES est le premier moteur de shellcode polymorphe au monde, doté de propriétés métamorphiques et de la…
 thesecretclub/riscy-business
RISC-V Virtual Machine
 havocframework/modules
Modules utilisés par le Havoc Framework
 cy4nguy/python-ransomware
Code source complet de RansomeWare Python avec documentation complète.
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
 pimps/ysoserial-modified
Ce dépôt contient mes mises à jour du célèbre outil d'exploitation de désérialisation Java ysoserial.

 cornerpirate/java-stager
Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32