

DNSStager
 mhaskar/dnsstager
Cacher votre payload dans le DNS
payload-generationexploitationcommand-and-control+3
622il y a 3 ans
mhaskar/dnsstagerCacher votre payload dans le DNS
 0xninjacyclone/asmldr
Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
 yifanlu/taihen
CFW framework pour PS Vita
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX bypass exploit avec stack-spraying
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
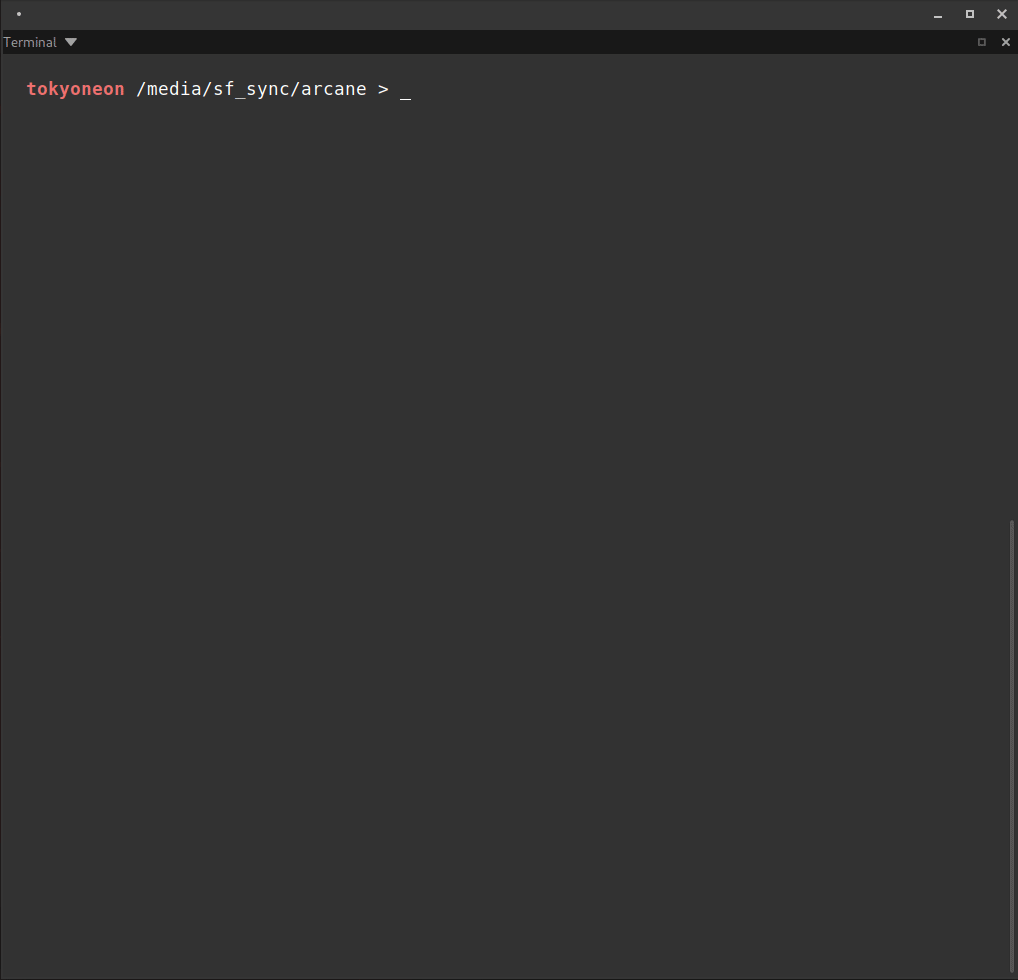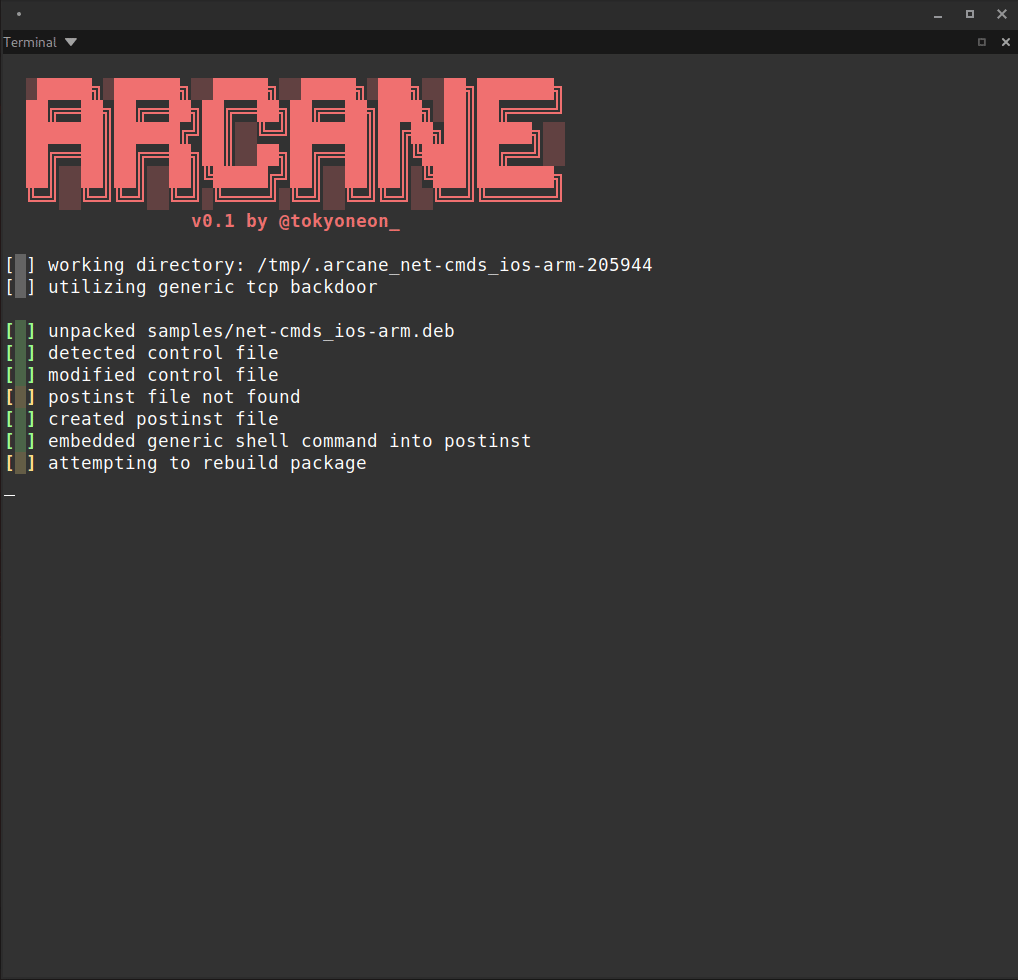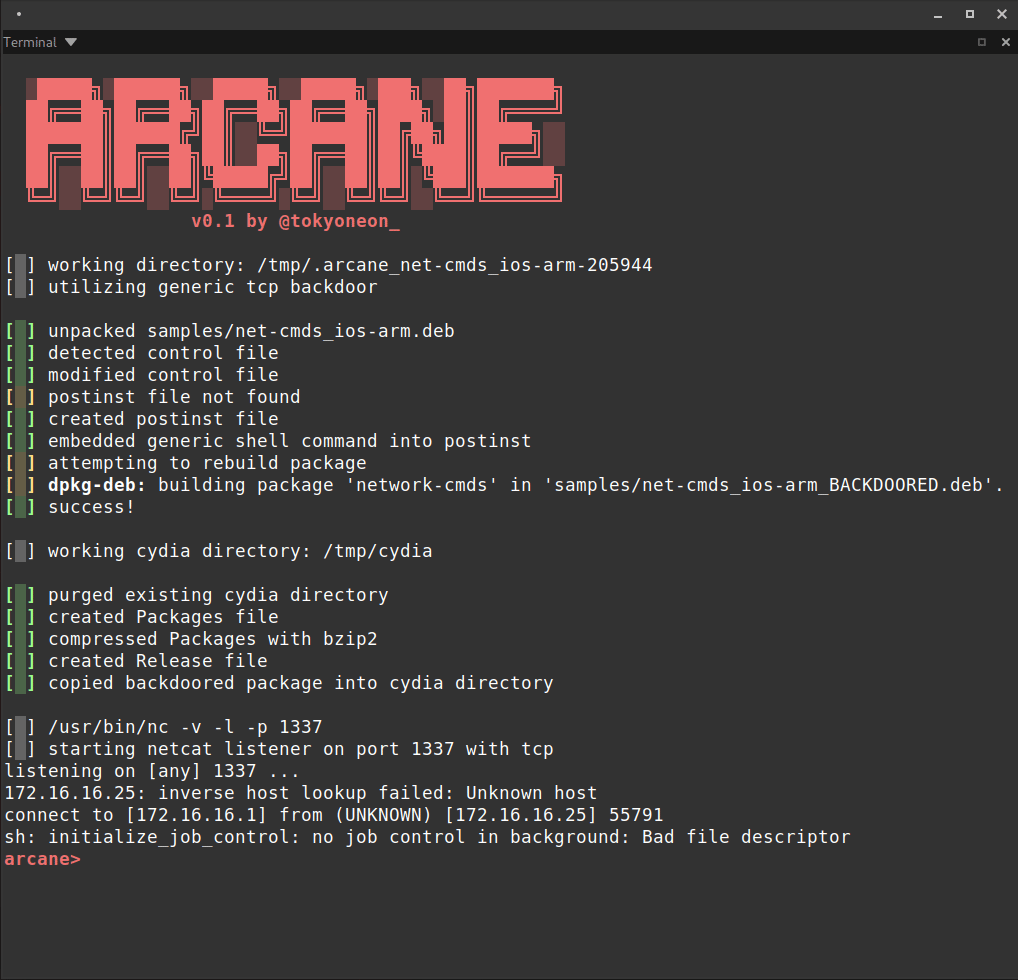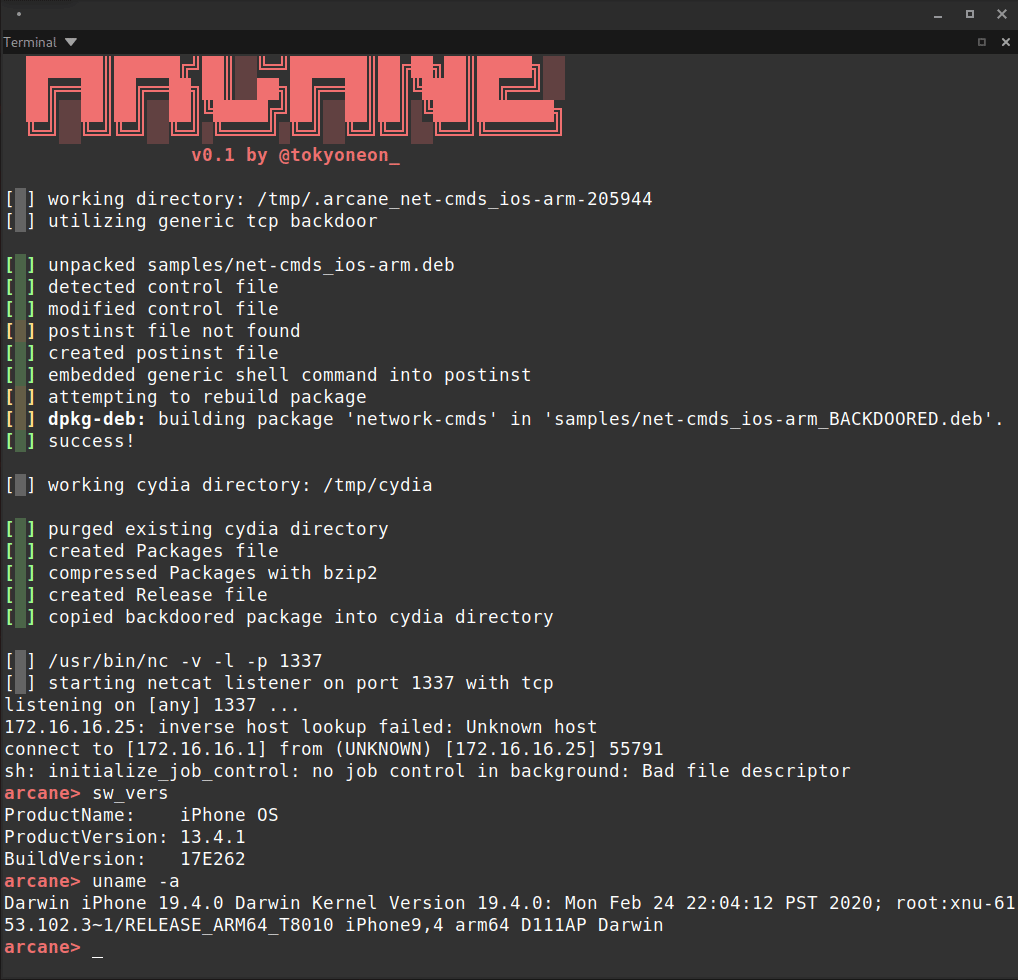 tokyoneon/arcane
Arcane est un script simple conçu pour backdoor les packages iOS (iphone-arm) et créer les ressources nécessaires pour les dépôts APT.
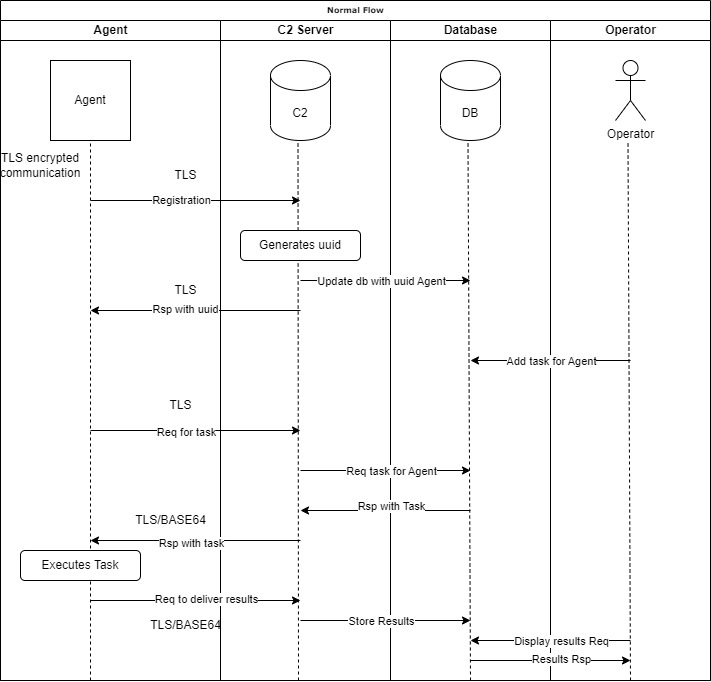 voukatas/commander
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…
 yo-yo-yo-jbo/macos_app_structure
Plongée pédagogique en profondeur dans les bundles d'applications macOS, les fichiers plist et le comportement des processus launchd, avec des notes…
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
 dereeqw/netspy
NetSpyC2 – Serveur C2 Python avec échange de clés RSA et sessions chiffrées AES-GCM
 gloxec/crossc2
Générer le payload multiplateforme de CobaltStrike
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 killswitch-gui/hotload-driver
C++
 nullsecuritynet/tools
Collection organisée d'outils de sécurité, d'exploits, de code de preuve de concept, de shellcodes et de scripts pour les tests de pénétration et la…
 ahhh/ntp_trojan
Cheval de Troie d'accès à distance avec connexion inversée via NTP, en Python, pour les testeurs d'intrusion