

PocketPentester
 tegal1337/pocketpentester
Boîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
reconnaissancevulnerability-scannerspassword-attacks+9
10
tegal1337/pocketpentesterBoîte à outils de sécurité offensive Android priorisant le mode hors ligne, avec 21 modules pour la reconnaissance, le scan de ports, l'énumération…
 rosesecurity/scrappy
Utilitaire Python qui extrait le contenu de PDF pour générer des listes de mots ciblées pour les attaques par force brute, par navigation forcée et…
 synacktiv/sccmsecrets
SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.
 maty156/telegram-phish-simulator
Simulation éducative de phishing Telegram pour la formation et la sensibilisation à la cybersécurité. Démontre la collecte d'identifiants via des…

 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 sylhetyhackvenger/hikraven
HIKRAVEN - Plateforme avancée d'évaluation de la sécurité Hikvision pour les tests d'intrusion professionnels. Détecte plus de 12 CVE, dont…
 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 usethisname1419/pdfcrack
PDF Crack est un outil à interface graphique utilisé pour cracker les mots de passe PDF. Il comprend 3 options de craquage.
 amibhai/credential-attacks-toolkit
Suite complète d'attaques d'identifiants pour les tests de sécurité autorisés — SSH, FTP, Connexion Web, Force brute, Attaques par dictionnaire
 evilsocket/legba
Le bruteforceur d'identifiants multiprotocole le plus rapide et le plus complet / pulvérisateur de mots de passe et énumérateur. 🥷
 curtail-inc/hello-regrade-security
Trouvez la vulnérabilité que vos tests n'ont jamais été conçus pour détecter. Une démo ReGrade modélisant CVE-2023-5968 : détectez une fuite de…
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — port Linux/impacket du PoC Invoke-ResetNightmare de Semperis Community
 s3cur3th1ssh1t/creds
Quelques scripts et exécutables utiles pour le pentest et la forensique.
 blacksnufkin/axhunter
PoCs pour la famille de pilotes xhunter de l'anti-triche Wellbia XIGNCODE3 - xhunter1.sys v2023.12.7.78 et xhunter2.sys v2026.6.1.192…
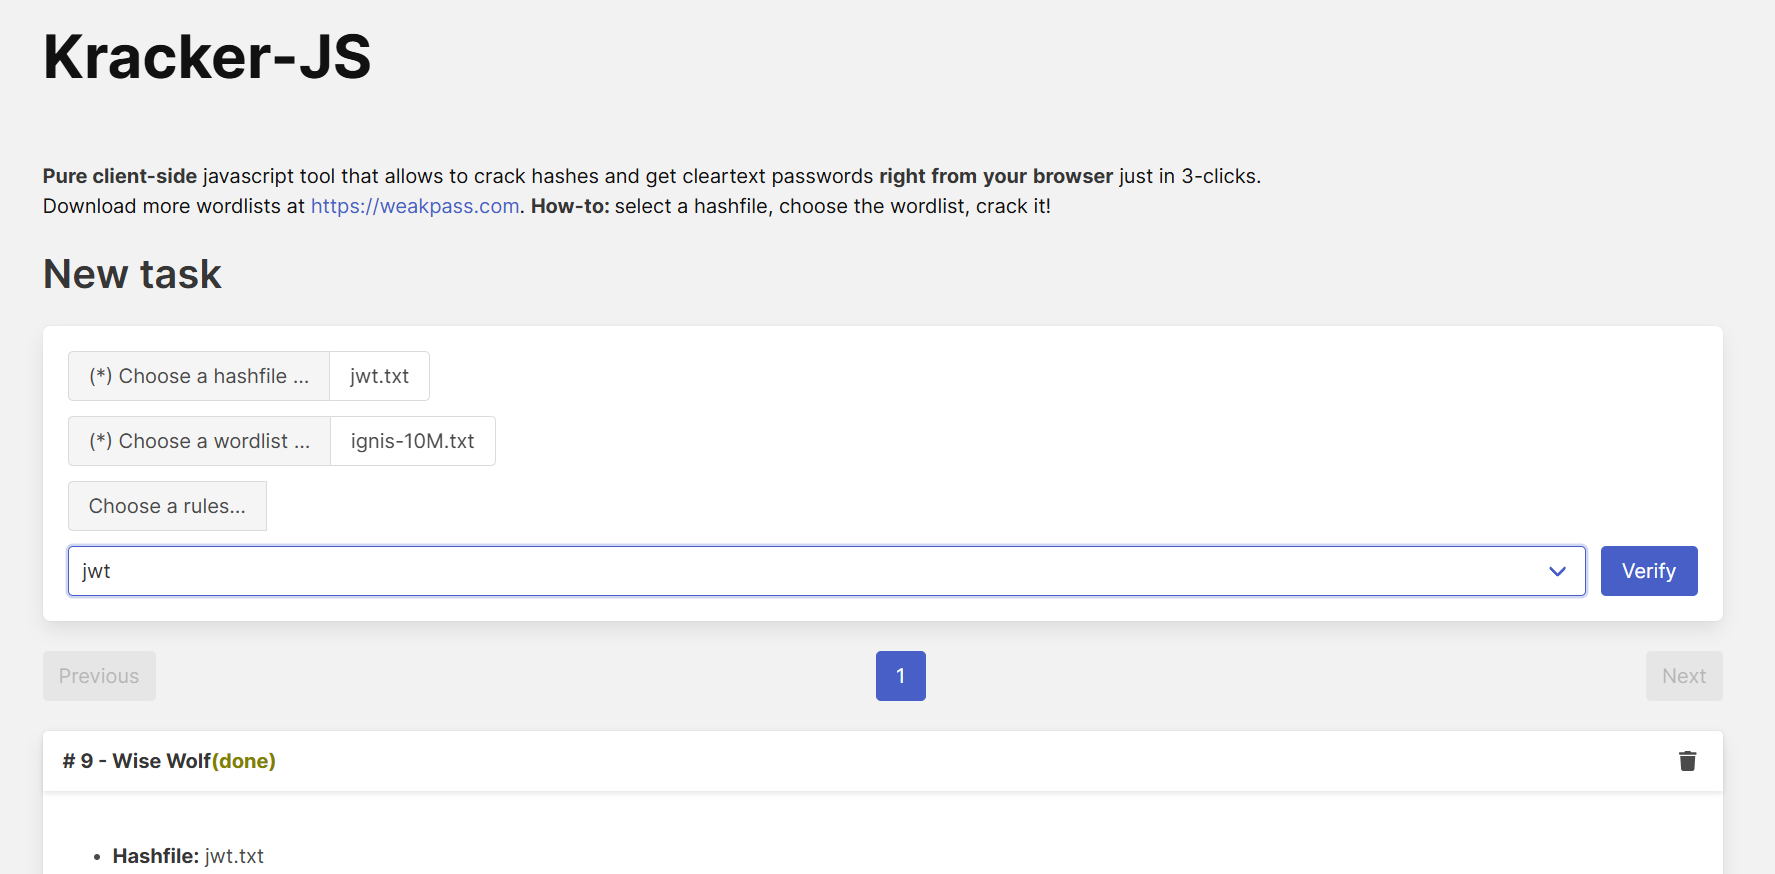 zzzteph/weakpass
Boîte à outils de craquage de mots de passe basée sur navigateur avec recherche de hachage, génération de listes de mots, simulation d'attaques…
 derv82/wifite2
Réécriture du populaire auditeur de réseaux sans fil, "wifite"