

BackupCreds
 leftp/backupcreds
Une implémentation C# pour extraire les identifiants du Windows Credential Manager.
password-attacksimpersonation-toolspost-exploitation+2
63
leftp/backupcredsUne implémentation C# pour extraire les identifiants du Windows Credential Manager.
 saisathvik1/windows-privilege-escalation-notes
Mon manuel sur les concepts d'élévation de privilèges sous Windows. Consultez ma playlist, lien :…
 synacktiv/radmin3-password-cracker
Radmin Server 3 : outil de dump et de craquage d'identifiants
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Backdooring automatique d'appareils
 lc-at/f609-brute
Outil simple de brute force pour les routeurs ZTE F609 de Telkom Indonesia
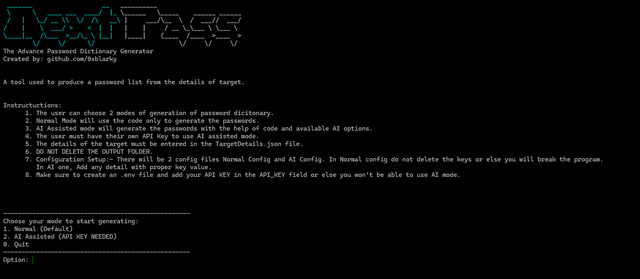 0xblarky/nextpass
Un outil qui peut être utilisé pour générer une liste de mots de passe ou un dictionnaire à partir des détails de la cible.
 mbadanoiu/artemis2hashcat
Implémentation Python3 pour la conversion de hachages Artemis PBKDF2WithHmacSHA1 au format hashcat
 ztgrace/changeme
Un scanner d'identifiants par défaut.
 praetorian-inc/pentestly
Framework interne de test d'intrusion en Python et Powershell
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 byt3bl33d3r/pth-toolkit
Version modifiée de la collection d'outils passing-the-hash, conçue pour fonctionner immédiatement.
 ralfhacker/kerbeus-bof
BOF pour l'abus de Kerberos (une implémentation de certaines fonctionnalités importantes de Rubeus).
 ms-web-bn/t14m4t
Outil automatisé d'attaque par force brute.
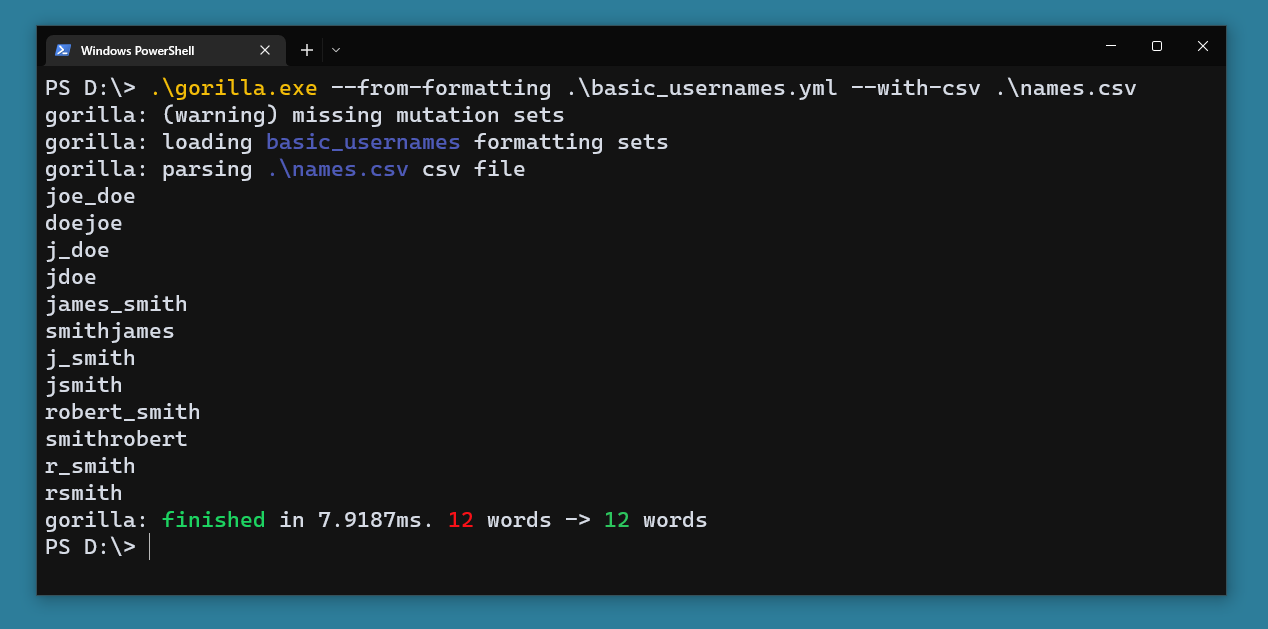 andreiverse/gorilla
outil pour générer des listes de mots ou étendre une liste existante à l'aide de mutations.
 havocframework/modules
Modules utilisés par le Havoc Framework
 brows3r/ipwn
Un framework conçu pour l'exploitation des appareils iOS.
 mr-un1k0d3r/azureredops
Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
 dafthack/check-localadminhash
Check-LocalAdminHash est un outil PowerShell qui tente de s'authentifier sur plusieurs hôtes via WMI ou SMB en utilisant un hachage de mot de passe…