

Archived
lnkbomb
 dievus/lnkbomb
Générateur de raccourcis malveillants pour collecter les hashs NTLM à partir de partages de fichiers non sécurisés.
password-attacksexploitationlateral-movement+3
dievus/lnkbombGénérateur de raccourcis malveillants pour collecter les hashs NTLM à partir de partages de fichiers non sécurisés.
 am0nt31r0/password-analysis
Script en Go qui analyse une liste de mots de passe en fonction de son entropie et des mots de passe faibles d'un dictionnaire. Utile pour les tests…

 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️
 someshkar/colabcat
:smiley_cat: Exécution de Hashcat sur Google Colab avec sauvegarde et restauration de session.
 spiderlabs/portia
Portia vise à automatiser un certain nombre de techniques couramment effectuées lors de tests d'intrusion sur les réseaux internes après qu'un compte…
 silentghostx/ht-wps-breaker
HT-WPS Breaker (High Touch WPS Breaker)
 shmuelamar/cracken
un générateur rapide de listes de mots de passe, un outil de création de Smartlist et d'analyse hybride par masque de mots de passe écrit en Rust pur…
 dafthack/msolspray
Un outil de pulvérisation de mots de passe pour les comptes Microsoft Online (Azure/O365). Le script consigne si un identifiant utilisateur est…
 n00py/wpforce
Suite d'attaque Wordpress
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 emrekybs/wifi-purple
Script automatisé de test de sécurité WiFi qui capture les handshakes et effectue des attaques de désauthentification en utilisant airmon-ng et…
 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
 0xzdh/o365spray
Outil d'énumération de noms d'utilisateur et de pulvérisation de mots de passe ciblant Microsoft O365.
 matrix07ksa/evilnet
Attaque réseau attaque wifi attaque VLAN attaque ARP attaque MAC Attaque révélée etc../
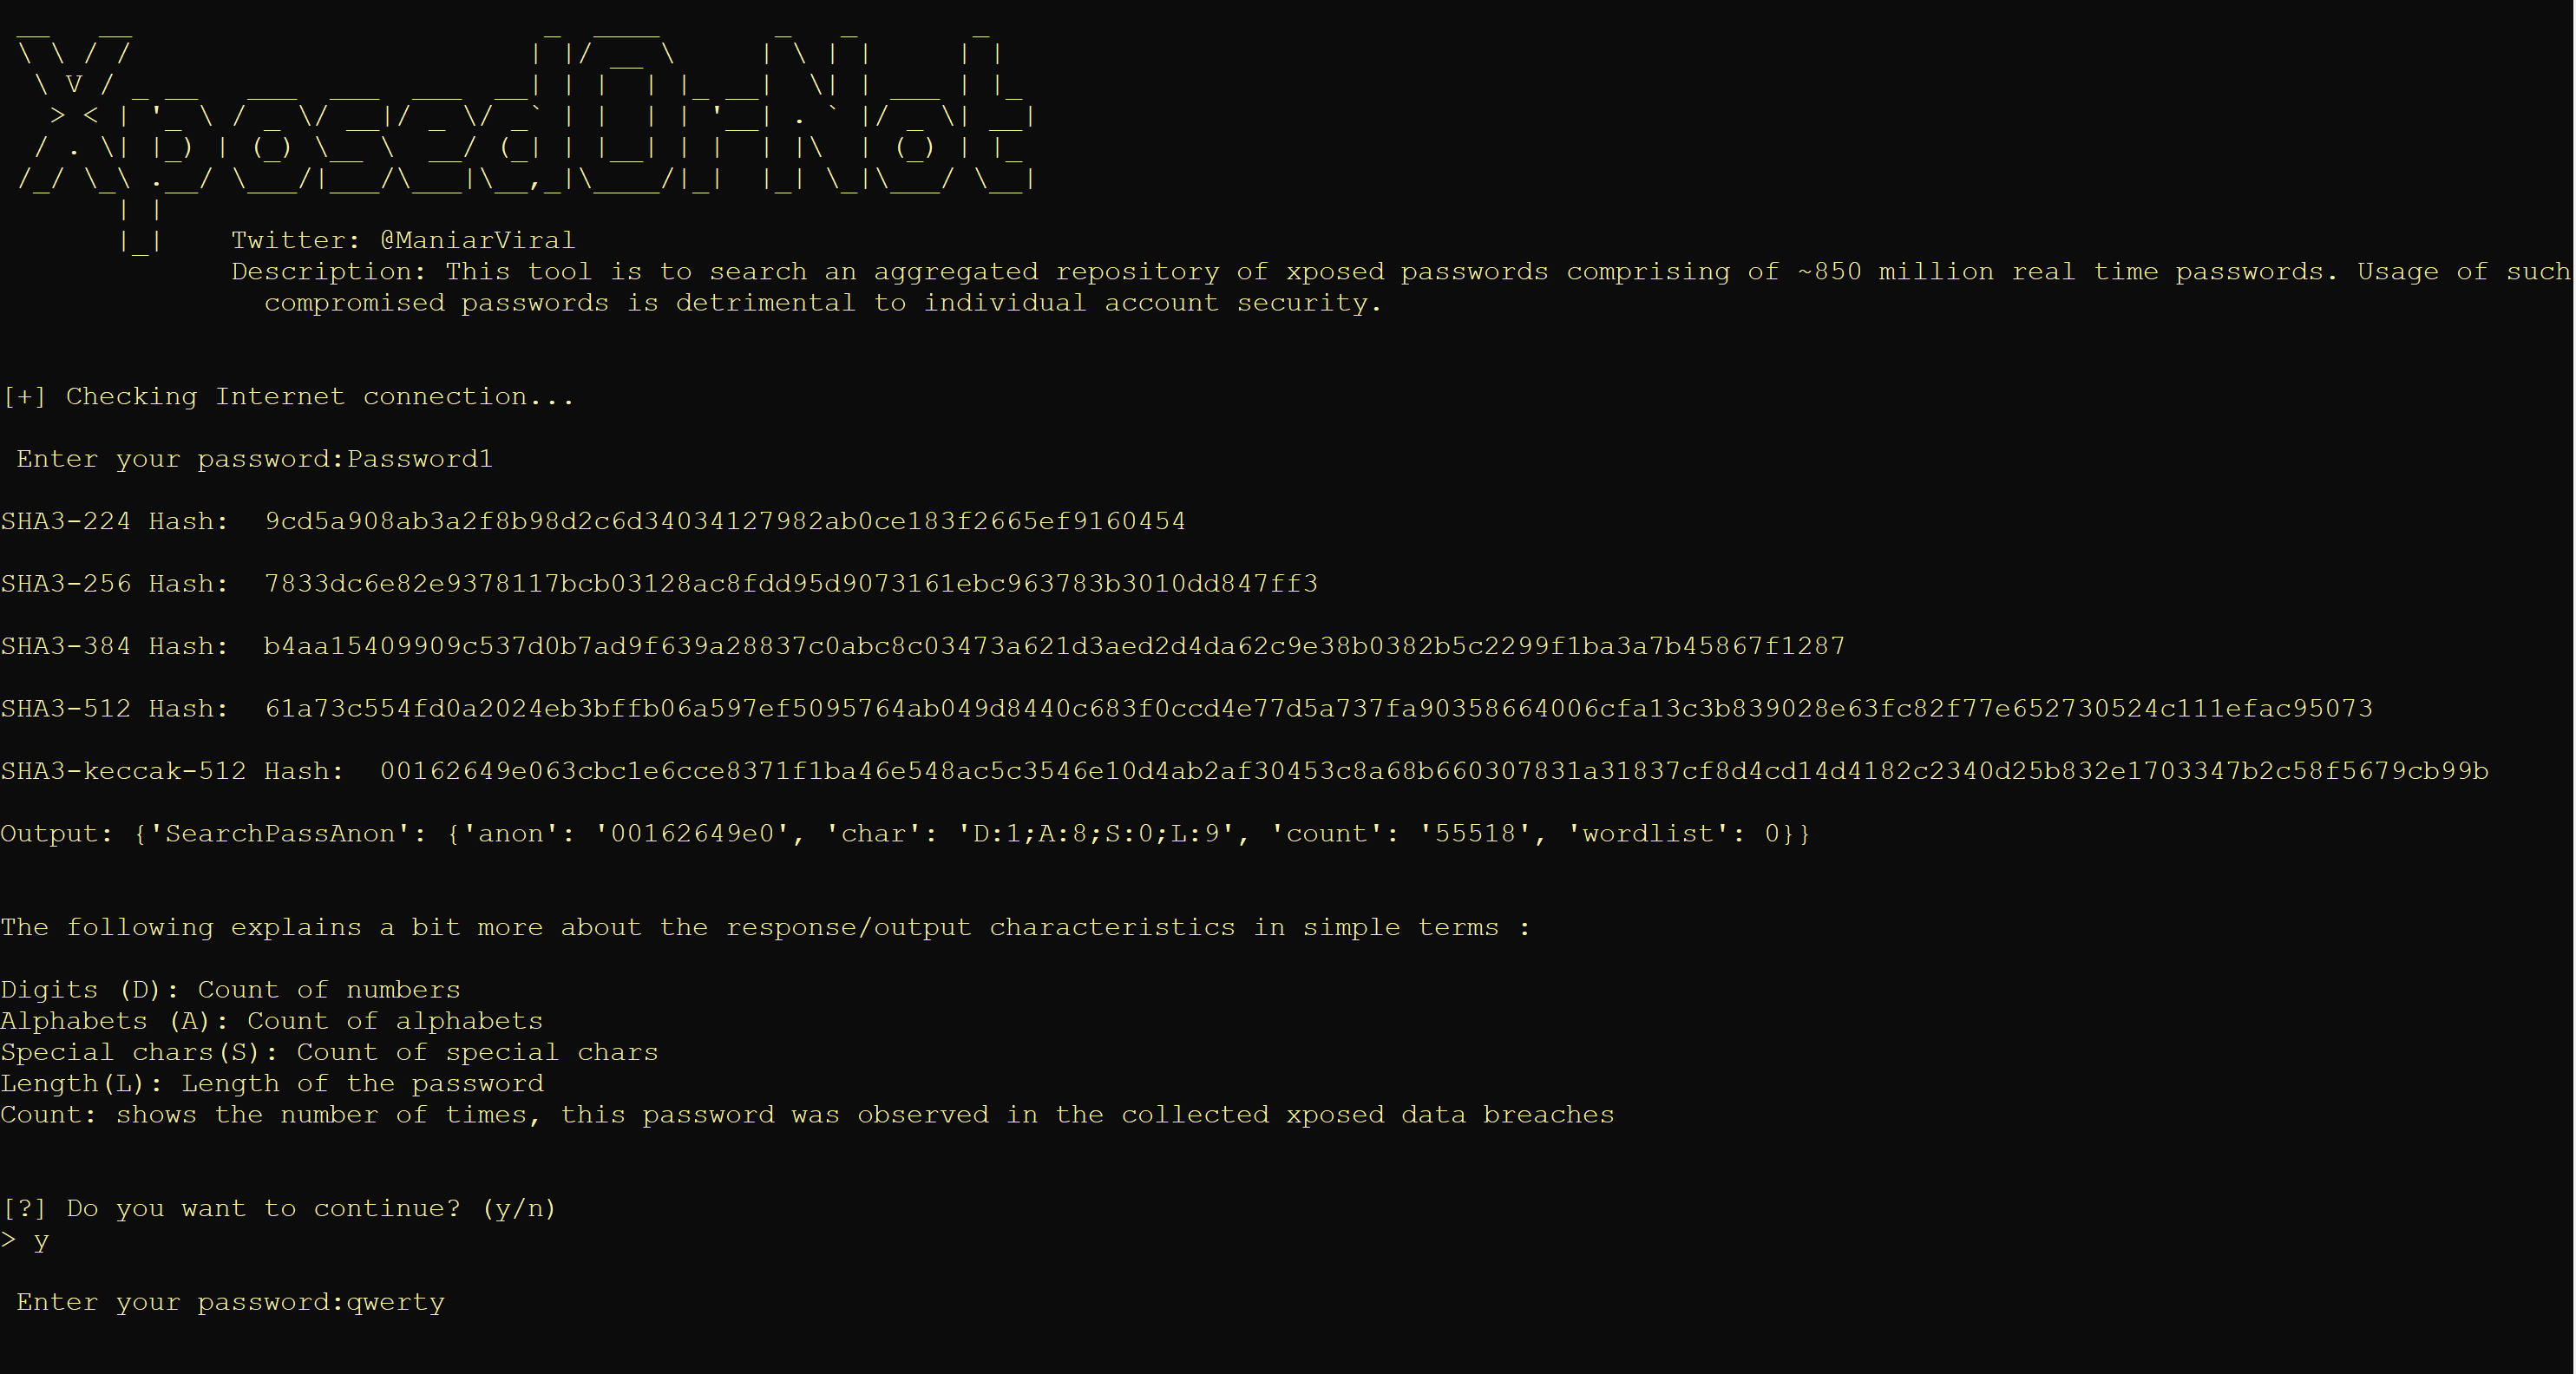 viralmaniar/xposedornot
L'outil XposedOrNot (XoN) permet de rechercher dans un référentiel agrégé de mots de passe exposés comprenant environ 850 millions de mots de passe…
 synacktiv/ipspinner
IPSpinner fonctionne comme un proxy local qui redirige les requêtes via des services externes.