chub-supply-chain-poc

Injection de dépendances silencieuse via les pipelines de documentation IA. 240 exécutions Docker isolées prouvant que le serveur MCP sans…

Injection de dépendances silencieuse via les pipelines de documentation IA. 240 exécutions Docker isolées prouvant que le serveur MCP sans…

Intégrer plusieurs messages secrets dans les choix de jetons de chat LLM à l'aide de codeurs stéganographiques arithmétiques/Discop, avec décodage…

PoC : identifier les correctifs de sécurité silencieux avant CVE

Segmentation d'objets interdits via modélisation bicouche consciente des occlusions (ICME 2025)

Harnais de reproduction, correctifs et outils d'analyse pour auditer un benchmark de cyberdéfense basé sur l'apprentissage : capture les traces…

Une nouvelle attaque adverse contre les LLM basée sur la technique d'Exponentiated Gradient Descent.

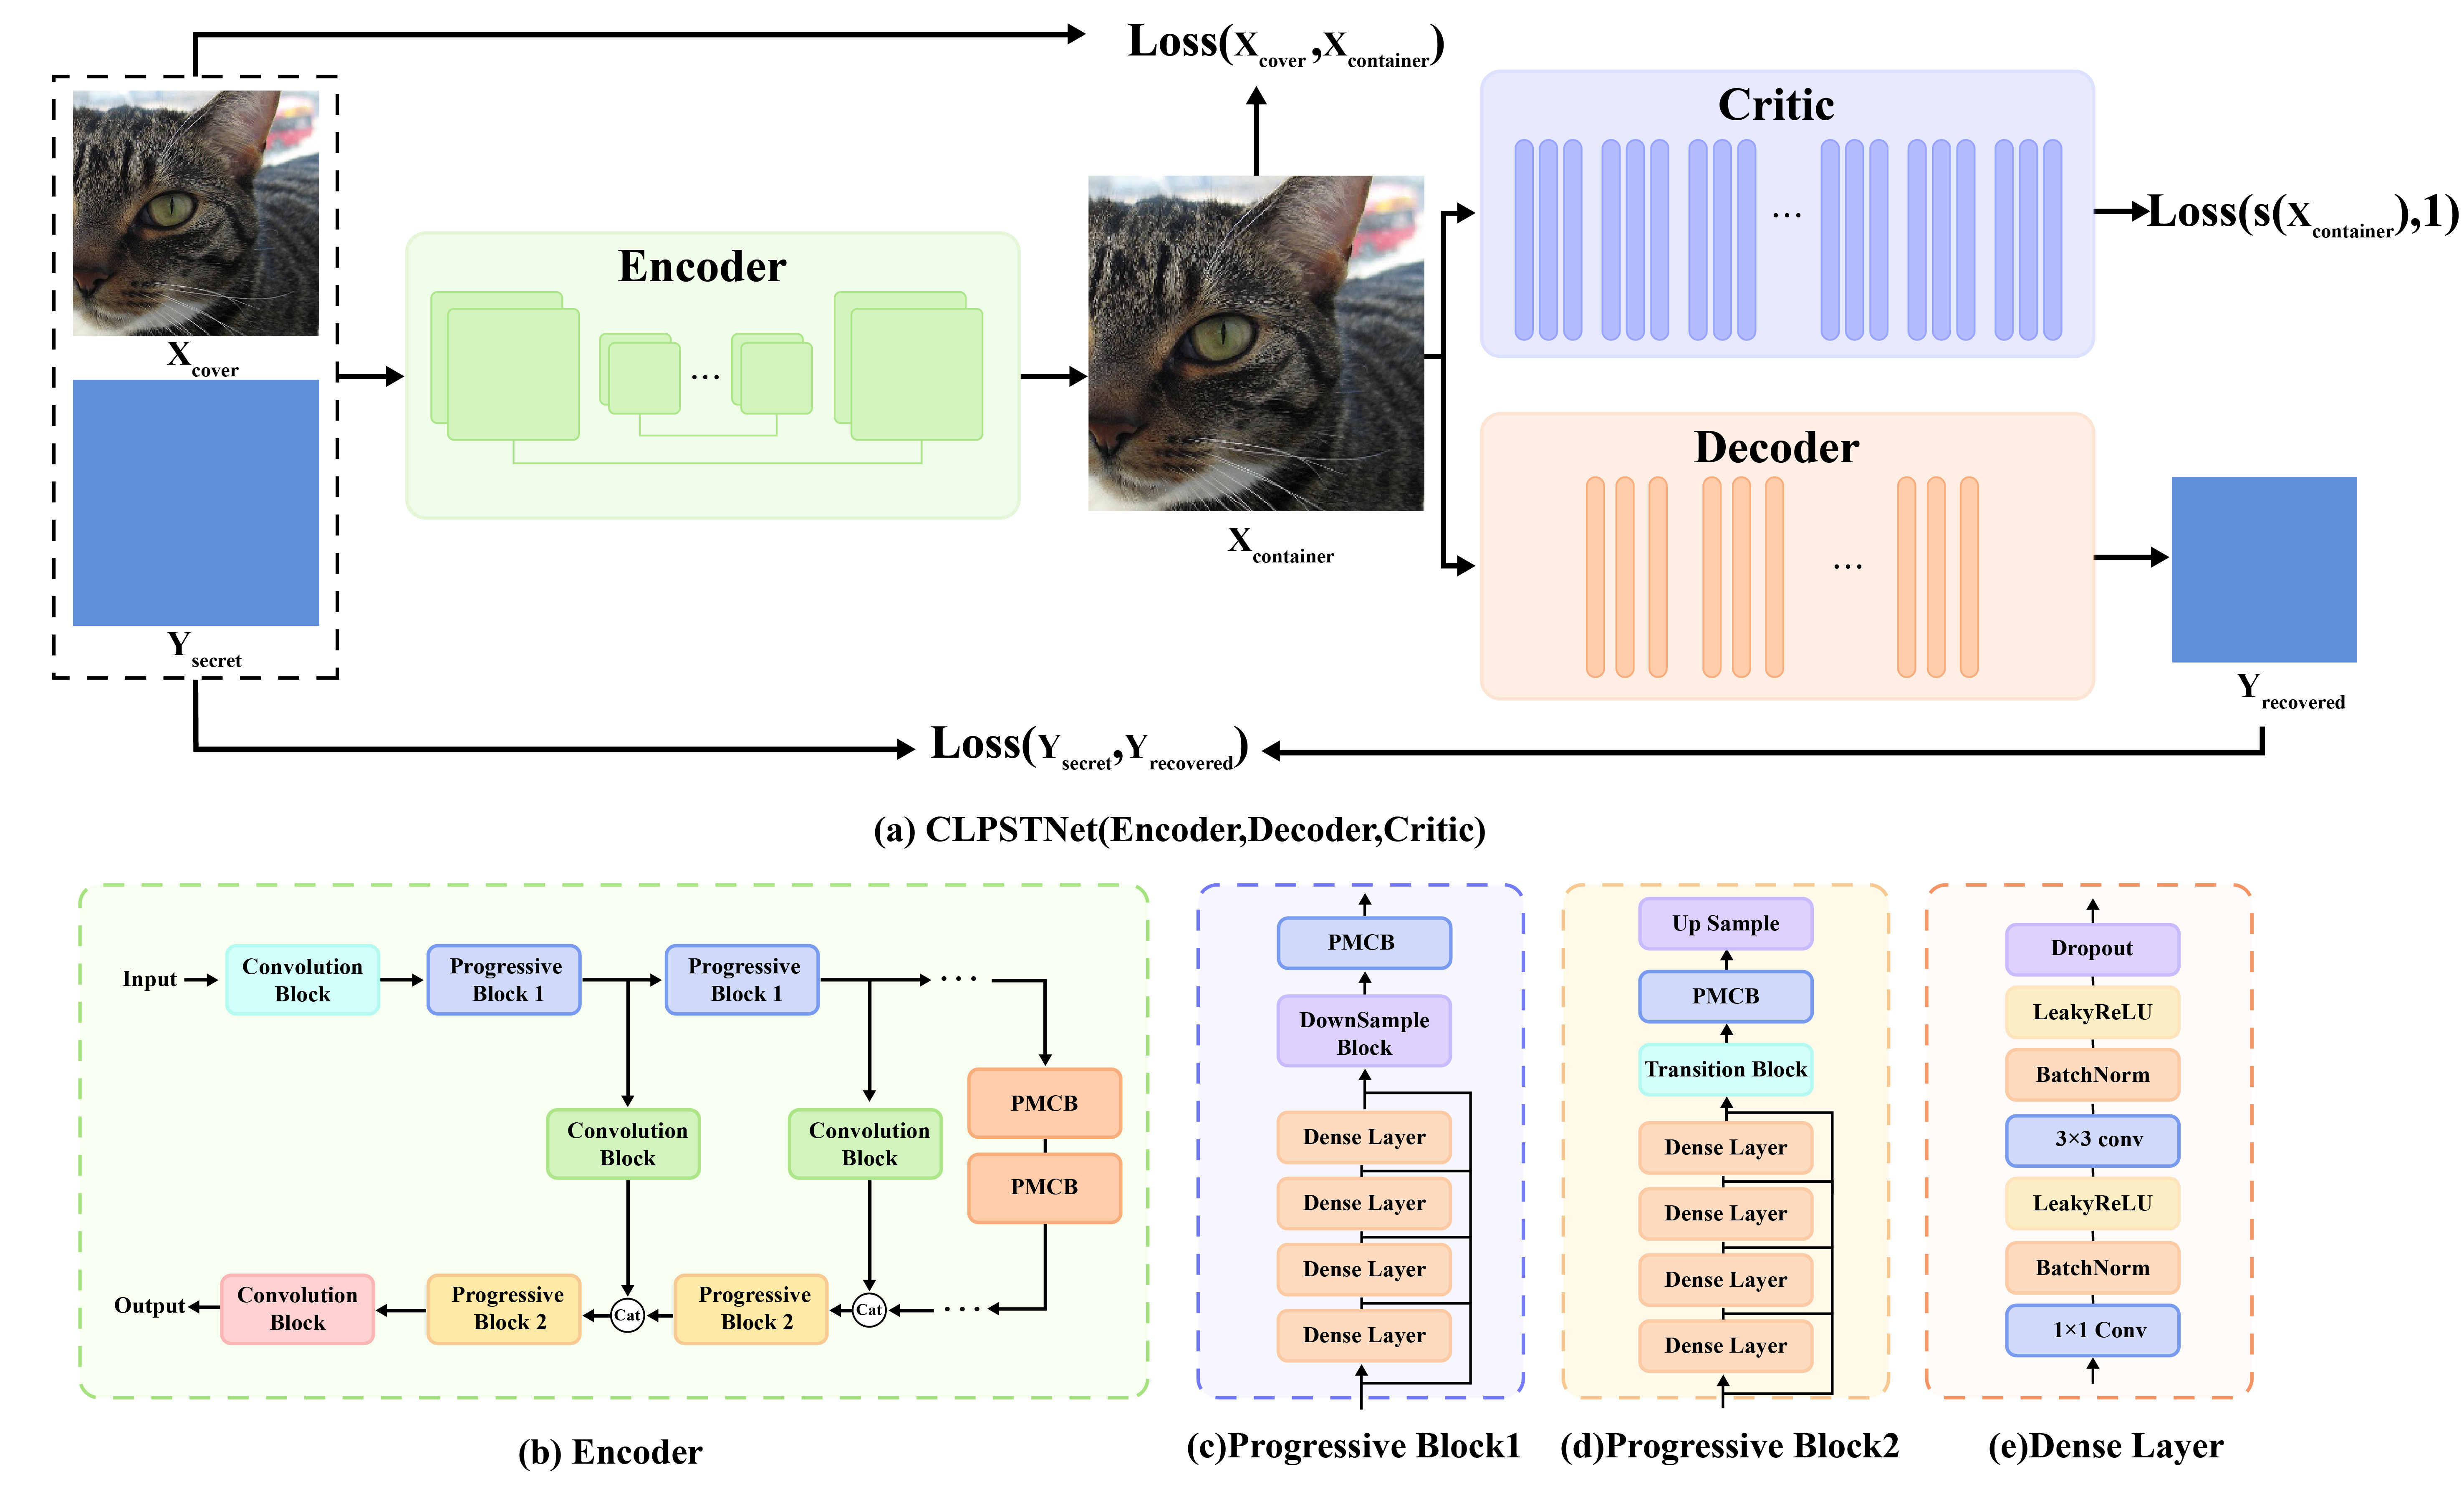
CLPSTNet : un modèle de stéganographie convolutionnelle multi-échelle progressif intégrant l'apprentissage par curriculum

Artefacts de recherche pour un agent LLM basé sur MCP qui résout autonomement des challenges CTF, incluant des données d'ablation, des scripts…

Laboratoire de détection Sentinel pour les chaînes d'attaque MCP : CVE-2026-26118 vol de jeton SSRF, empoisonnement d'outils, exfiltration entre…

Harnais de benchmark mesurant où les défenses contre l'injection de prompt se déclenchent dans les pipelines d'agents LLM utilisant des outils, en…

Code, données agrégées et source LaTeX pour « Who Patches the Lightning Network? Evidence from Release Lines in Gossip, 2023-2026 » (arXiv:2610.30350)

Collection organisée de 961 familles de malwares (1,36 Go) dans des archives ZIP protégées par mot de passe, classées par famille et par type pour…

Protocole de sécurité au niveau matériel pour atténuer les attaques par canal auxiliaire basées sur le cache.

Implémentation de référence de la reconnaissance faciale préservant la vie privée à l'aide du partage de secret répliqué dans MP-SPDZ, avec inférence…

Intègre et détecte des filigranes basés sur le style et liés à une clé dans du code Python, Java et C++ généré par LLM via la réécriture de CST, en…

Combien les appels d'outils peuvent-ils révéler sur vous ? Fuite de confidentialité via les traces d'appels d'outils

Des trucs comme des rapports d'analyse de malwares sur ce que j'ai capturé depuis mon honeypot

Code de recherche implémentant le calcul de l'équilibre de Nash dynamique à rang faible pour les jeux de sécurité ICS stochastiques entre menaces…