

SeeProxy
 nopbrick/seeproxy
Proxy inverse en Golang avec validation des profils malleable CobaltStrike.
network-securitypenetration-testingcommand-and-control+1
nopbrick/seeproxyProxy inverse en Golang avec validation des profils malleable CobaltStrike.
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 nccgroup/ip-reputation-snort-rule-generator
Un outil pour générer des règles Snort à partir de données publiques de réputation IP.
 husam212/mitmer
Outil automatisé d'attaque de l'homme du milieu.
 petabi/sniffles
Sniffles : Générateur de capture de paquets pour l'évaluation des IDS et des expressions régulières
 ncsc-nl/citrix-2025
Outil de criminalistique numérique et de réponse aux incidents utilisant des règles YARA pour analyser les vidages mémoire (core dumps) Citrix…
 cisco-talos/re2pcap
Convertissez des requêtes/réponses HTTP brutes en fichiers PCAP pour tester les règles Snort IDS et l'analyse de la sécurité réseau. Prend en charge…
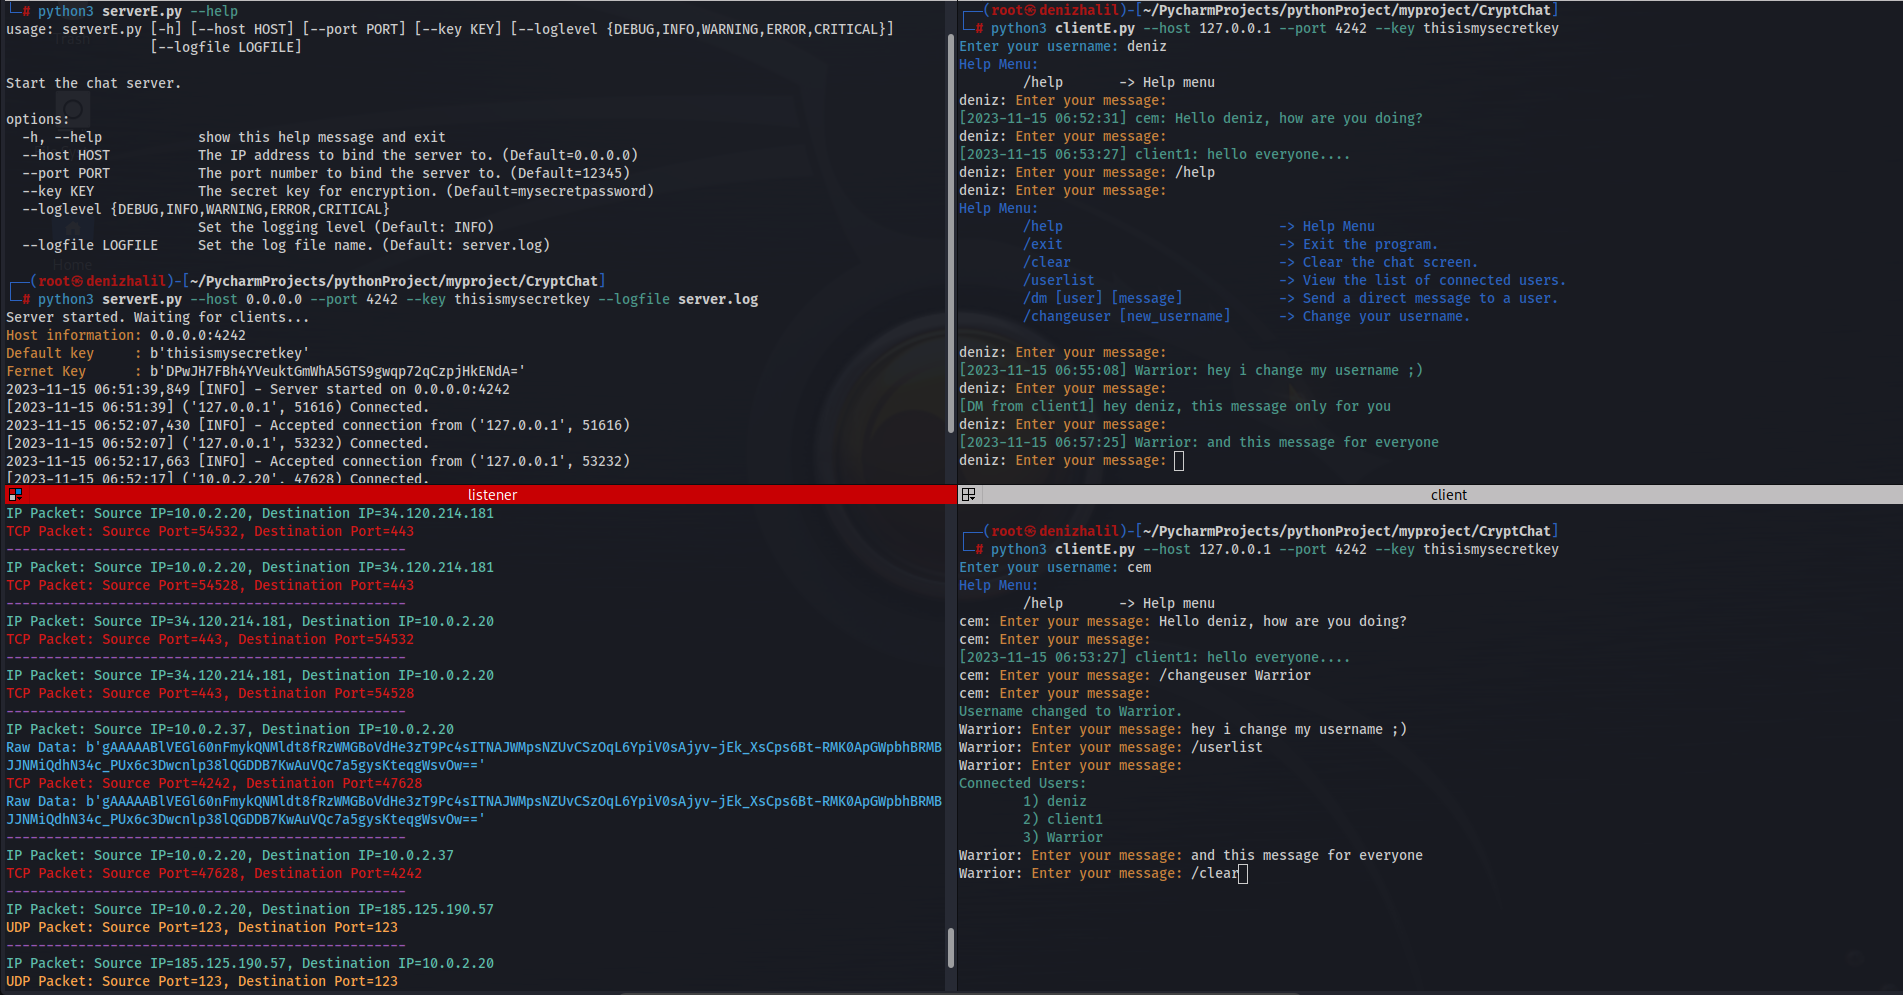 halildeniz/cryptochat
Application de chat client-serveur chiffrée de bout en bout avec modes de chiffrement adaptatifs, support multimédia et chat de groupe, construite…
 pho5nix/red-team-goad-lab-proxmox
Guide de construction pour un home lab de Red Teaming. Mise en place du lab GOAD dans Proxmox et pfSense, Operator/C2 et Redirectors.
 julioliraup/antiphishing
Protection avancée contre le phishing : ensembles de règles Suricata ouverts et gratuits
 fksvs/siper
Pare-feu léger et rapide basé sur XDP
 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 grayhatkiller/keyeroo
Relaie l'authentification NTLM coercée vers LDAP et effectue des écritures en tant que la victime en récupérant sa clé de session via un canal…
 ivancabrera02/r2socks
Proxy SOCKS5 tunnellisé via le stockage objet Cloudflare R2, avec des agents Python et C++ sans dépendances relayant le trafic TCP via des objets R2…
 synacktiv/sharker
Un analyseur de capture réseau simple, fiable et raisonnablement rapide.
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau
 x-c3ll/sharpntlmrawunhide
Version C# de NTLMRawUnHide
 synacktiv/bbs
bbs est un routeur pour proxys SOCKS et HTTP. Il expose un service SOCKS5 (ou HTTP CONNECT) et transmet les requêtes entrantes à des proxys ou à des…