

buttinsky
 mushorg/buttinsky
La surveillance des botnets est un aspect crucial de l'analyse des menaces, souvent négligé en raison du manque d'outils open source appropriés.…
information-gatheringnetwork-securitymalware-analysis+2
mushorg/buttinskyLa surveillance des botnets est un aspect crucial de l'analyse des menaces, souvent négligé en raison du manque d'outils open source appropriés.…
 milo2012/ipv4bypass
Utiliser IPv6 pour contourner la sécurité
 abertaymachinelearninggroup/network-threats-taxonomy
Les systèmes de détection d'intrusion basés sur l'apprentissage automatique sont difficiles à évaluer en raison d'un manque d'ensembles de données…
 phillipmartin/gopassivedns
Enregistreur DNS passif basé sur le réseau capturant et enregistrant les requêtes DNS à partir du trafic en direct ou de fichiers pcap, produisant du…
 kevin-robertson/conveigh
Conveigh est un outil de détection de spoofing LLMNR/NBNS pour Windows PowerShell.
 hc133/pummel
Test de flooding HTTP/HTTPS via proxy Socks5 (cc)
 ntrippar/arpwner
Outil d'usurpation ARP et de manipulation de paquets réseau pour les attaques de l'homme du milieu, l'interception de trafic et la reconnaissance LAN…
 yashpl/mongobuster
Chasser les instances MongoDB ouvertes
 poshsec/poshsecframework
Un framework pour scripts PowerShell et PoshSec pour la gestion du réseau, la sécurité et la maintenance.
 andreicscs/honeywire
Plateforme open-source de déception qui transforme n’importe quelle machine Linux en canari à fort signal. Déployez des capteurs tripwire sur les…
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 buybitart/cyclepatrol
Outil Bash pour des contrôles de sécurité Wi-Fi à pied en boucle, avec rapports de preuves. (re-invention du WarDriving Wi-Fi)
 jemcek/packeth
Générateur de paquets Ethernet
 carmaa/nacker
Nacker est un outil permettant de contourner le contrôle d'accès au réseau (NAC) 802.1x sur un LAN filaire. Nacker vous aidera à localiser les hôtes…
 offseq/threat-finder
Scanner de vulnérabilités runtime : détecte les CVE dans les services réellement exécutés sur un hôte et les classe selon leur exposition réseau.
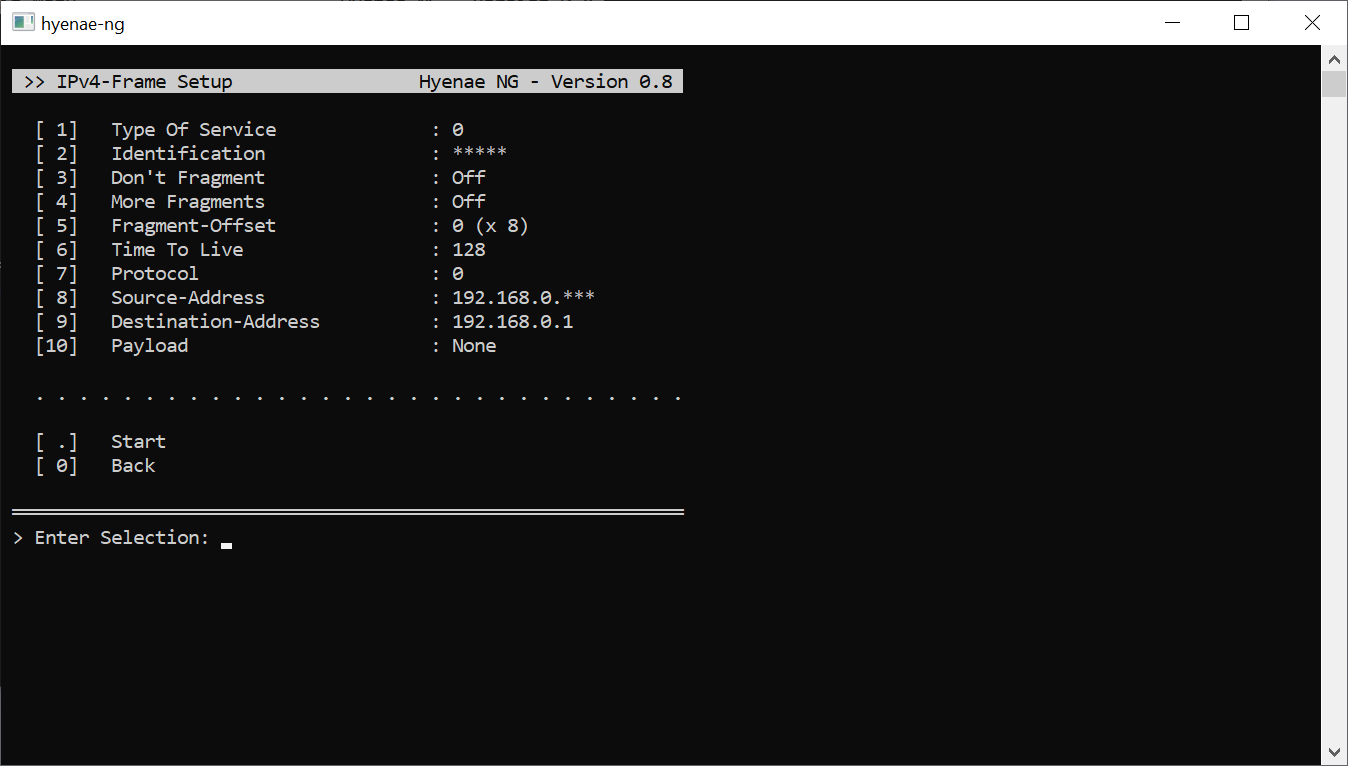 r-richter/hyenae-ng
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…
 ammarion/waf-detector
🛡️ Outil de détection WAF & CDN haute performance. Identifiez les couches de protection (Cloudflare, Akamai, AWS, Fastly, et plus encore), exécutez…
 venkatkrishna07/mkdev
HTTPS localhost de confiance — CA locale, /etc/hosts, partage LAN mDNS, proxy inverse. Mappe https://name.local → localhost:port