
airpydump
 hash3lizer/airpydump
Analysez les paquets sans fil à la volée. Prend actuellement en charge trois Modes de fonctionnement (Reader, Live, Stealth).
packet-sniffing-analysisinformation-gatheringnetwork-security+1
hash3lizer/airpydumpAnalysez les paquets sans fil à la volée. Prend actuellement en charge trois Modes de fonctionnement (Reader, Live, Stealth).
 raikia/smbcrunch
3 outils qui fonctionnent ensemble pour simplifier la reconnaissance des partages de fichiers Windows
 shellster/dcsyncmonitor
Surveille les attaques DCSYNC et DCSHADOW et crée des événements Windows personnalisés pour ces événements.
 mthbernardes/ipchecker
Vérifier si une IP provient de Tor ou est un proxy malveillant.
 corelight/http-stalling-detector
Détecter les attaques de blocage HTTP comme slowloris avec Bro
 evilsocket/bettercap
DÉPRÉCIÉ, le développement de bettercap a déménagé ici : https://github.com/bettercap/bettercap
 gvb84/pbscan
Scanner SYN sans état plus rapide et plus efficace et grabber de bannière grâce à l'utilisation de la pile TCP/IP en espace utilisateur.
 anssi-fr/tabi
Détection de détournement BGP
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
 leonbroseliske/cfc
Contrôle centralisé du pare-feu
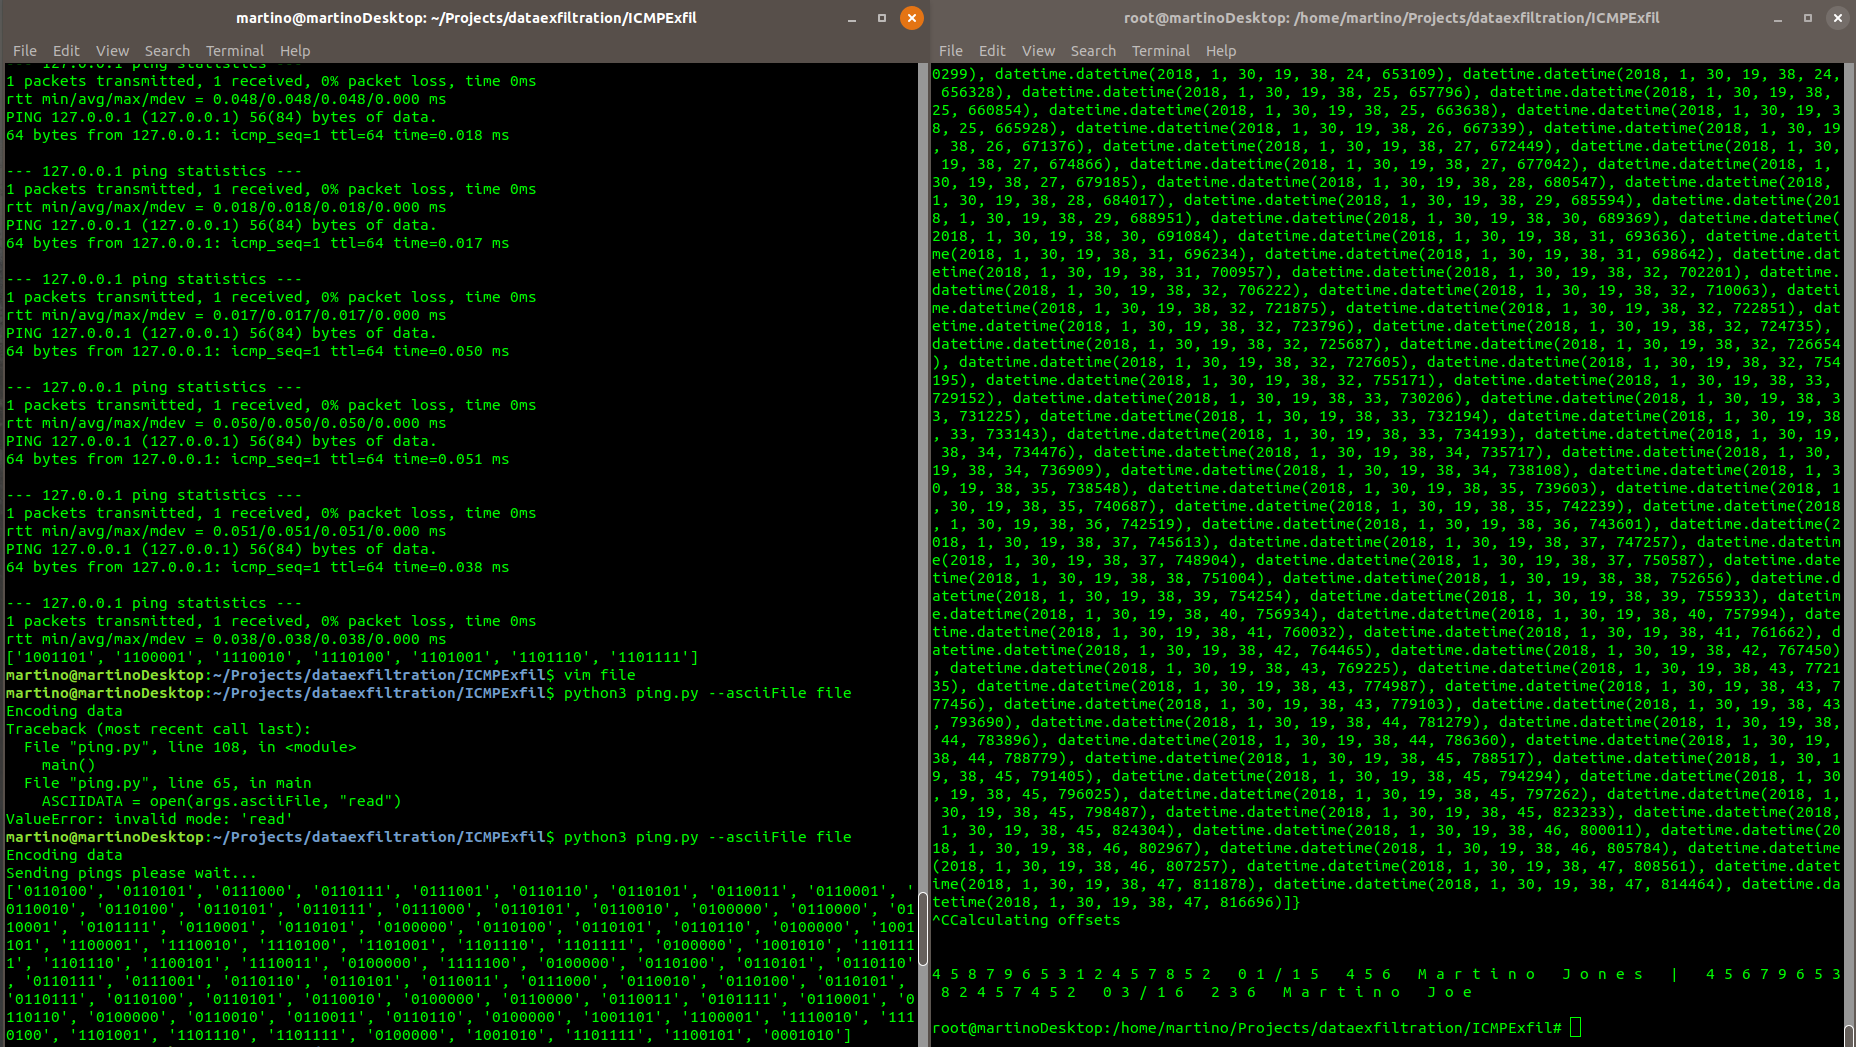 martinoj2009/icmpexfil
Exfiltration de données avec ICMP
 ociredefz/vsaudit
Framework d'audit de sécurité VOIP
 brannondorsey/mitm-router
☠ Point d'accès sans fil homme-du-milieu dans un conteneur Docker 🐳
 longzai2651/fcn-
Outil gratuit pour connecter des réseaux privés en toute sécurité grâce au chiffrement (AES/ChaCha20) avec authentification TLS, prenant en charge…
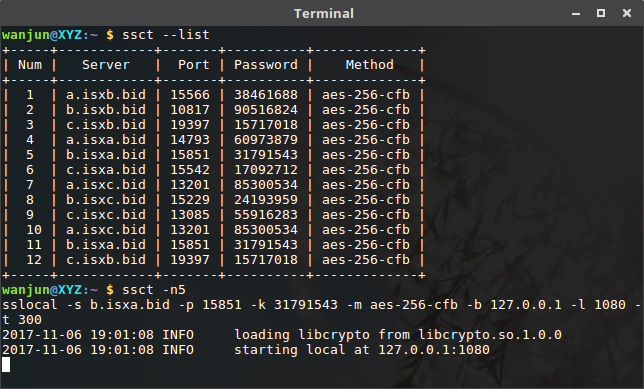 wanjunzh/ssct
Un outil wrapper pour shadowsocks pour contourner les pare-feu de manière constante.
 technion/erlvulnscan
Scanner réseau concurrent pour CVE-2015-1635
 kernelfl00d/incriminator
Incriminator est un projet Open Source à but éducatif qui vous permet d'incriminer d'autres appareils lors d'un cybercrime.
 ffmancera/pentesting-multitool
Divers scripts utilitaires pour le pentesting et le hacking.