
Archived
SMBCompScan
 wneessen/smbcompscan
Script de scanner pour identifier les hôtes vulnérables à CVE-2020-0796
reconnaissancevulnerability-scannersexploitation+2
wneessen/smbcompscanScript de scanner pour identifier les hôtes vulnérables à CVE-2020-0796
 withsecurelabs/remotepspy
Outil de surveillance en temps réel pour les sessions PowerShell distantes utilisant ETW pour capturer et décoder le protocole WinRM/PSRP,…
 joaozietolie/cve-2020-0796-checker
Script qui vérifie si le système est vulnérable à CVE-2020-0796 (SMB v3.1.1)
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
 fkasler/dolos_cloak
Contournement automatisé 802.1x
 technion/disablesmbcompression
CVE-2020-0796 Atténuation de vulnérabilité - Modèles d'administration Active Directory
 busescanfly/rpi-hunter
Découverte automatique et exploitation des Raspberry Pi sur le LAN.
 reconinfosec/web-traffic-generator
Un générateur de trafic HTTP/S « organique » rapide et sale.
 notsosecure/udp-hunter
Outil d'évaluation réseau pour divers services UDP couvrant les protocoles IPv4 et IPv6
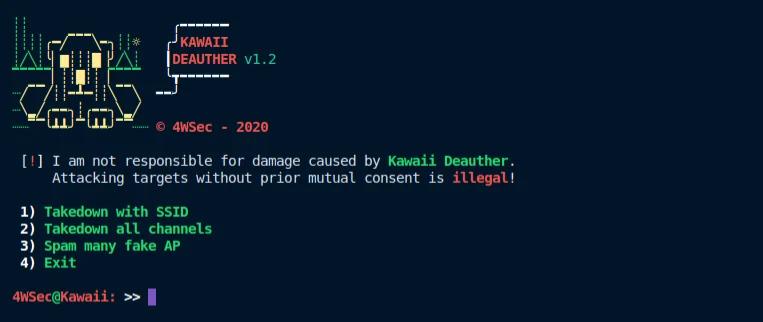 drau6/kawaiideauther
Boîte à outils de pentest WiFi basée sur le shell qui désauthentifie les clients et les routeurs et inonde de faux points d'accès à l'aide de mdk3 et…
 strozfriedberg/badsamba
Ce module est utilisé pour exploiter l'exécution de scripts de démarrage via les paramètres de stratégie de groupe Windows lorsqu'elle est configurée…
 j81blog/adc-19781
Vérifier l'ADC pour CVE-2019-19781
 skotizo/mirai-spray
Scanneur de chargeur Mirai
 eliushhimel/citrix-honeypot
Citrix ADC (NetScaler) Honeypot. Supporte la détection de CVE-2019-19781 et des tentatives de connexion.
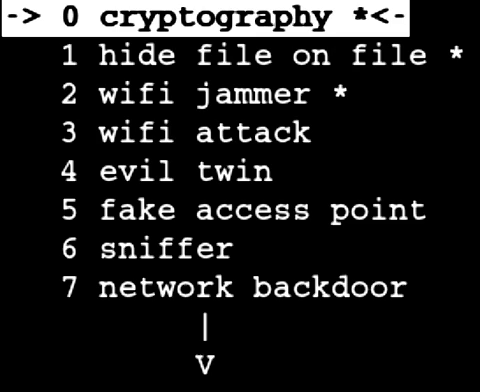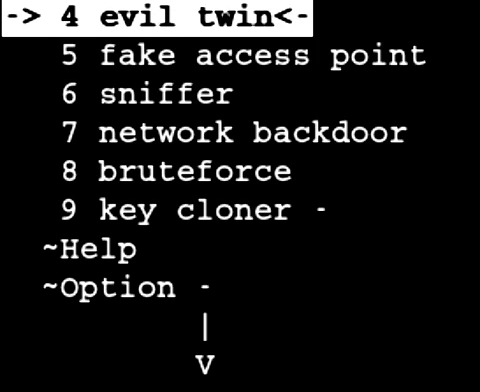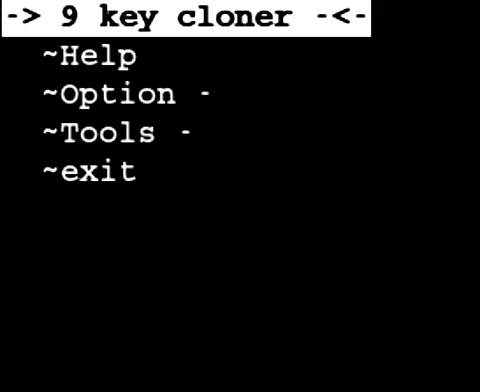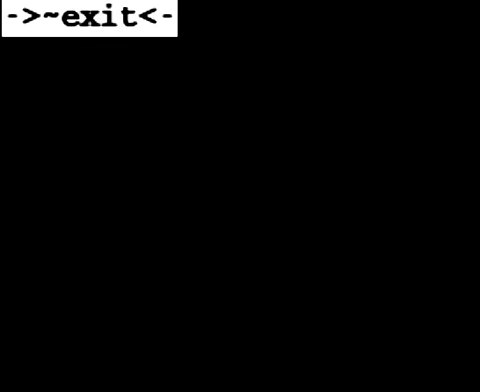 marcrowproject/bramble
Bramble est une suite Open source de hacking.
 dlee35/curveball_lua
Dépôt contenant des scripts lua et des fichiers PCAP pour détecter les tentatives d'exploitation de CVE-2020-0601 via le trafic réseau.
 get-get-get-get/powerproxy
Proxy SOCKS PowerShell avec capacités de proxy inverse
 paulsec/awesome-windows-domain-hardening
Une liste organisée de techniques de durcissement de sécurité pour Windows.