

SMBGhostScanner
 bacth0san96/smbghostscanner
SMBGhost CVE-2020-0796
vulnerability-scannersvulnerability-analysisexploitation+2
bacth0san96/smbghostscannerSMBGhost CVE-2020-0796
 flamingspork/iptable_evil
Porte dérobée au niveau du noyau pour iptables qui accepte tous les paquets avec le RFC 3514 evil bit activé, contournant les règles du pare-feu.…
 ms-web-bn/t14m4t
Outil automatisé d'attaque par force brute.
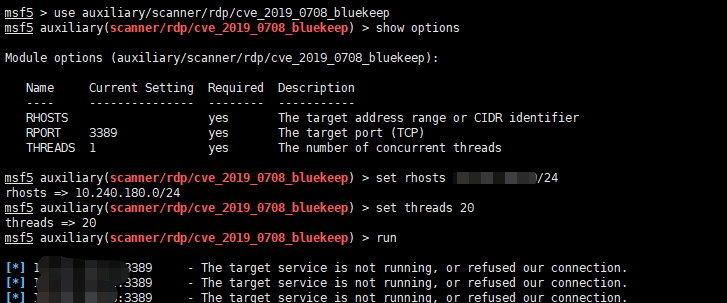 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 susmithkrishnan/torghost
TorGhost est un script d'anonymisation. TorGhost redirige tout le trafic internet via le proxy tor SOCKS5. Les requêtes DNS sont également redirigées…
 jellever/streamdivert
Redirection (spécifique) du trafic TCP, UDP et ICMP vers une autre destination.
 becrevex/gaston
BEAST (CVE-2001-3389) Checker
 corelight/zeek-quic
Analyseur Bro qui détecte le protocole QUIC de Google
 degenerat3/meteor
Un C2/teamserver multiplateforme prenant en charge plusieurs protocoles de transport, écrit en Go.
 trustedsec/egressbuster
Egressbuster est une méthode pour vérifier le filtrage de sortie et identifier si les ports sont autorisés. S'ils le sont, vous pouvez…
 ingochris/heartpatch.us
OpenSSL Heartbleed Bug CVE-2014-0160 Toolkit. Créé avec ❤ par Christopher Ngo.
 cisc0-gif/kitt-lite
Outil CLI de pentesting basé sur Python
 communityhoneynetwork/chn-server
CommunityHoneyNetwork Server
 dinotools/dionaea
Honeypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
 crypt0s/fakedns
Un serveur DNS MITM en Python basé sur des expressions régulières avec prise en charge des attaques de rebinding DNS.
 santiagoserrao/scannercve-2021-3156
Script pour scanner une liste d'hôtes à la recherche de la vulnérabilité CVE-2021-3156 (escalade de privilèges sudoedit), avec des connexions SSH…
 aker-gateway/aker
bastion SSH/hôte de rebond/serveur de rebond
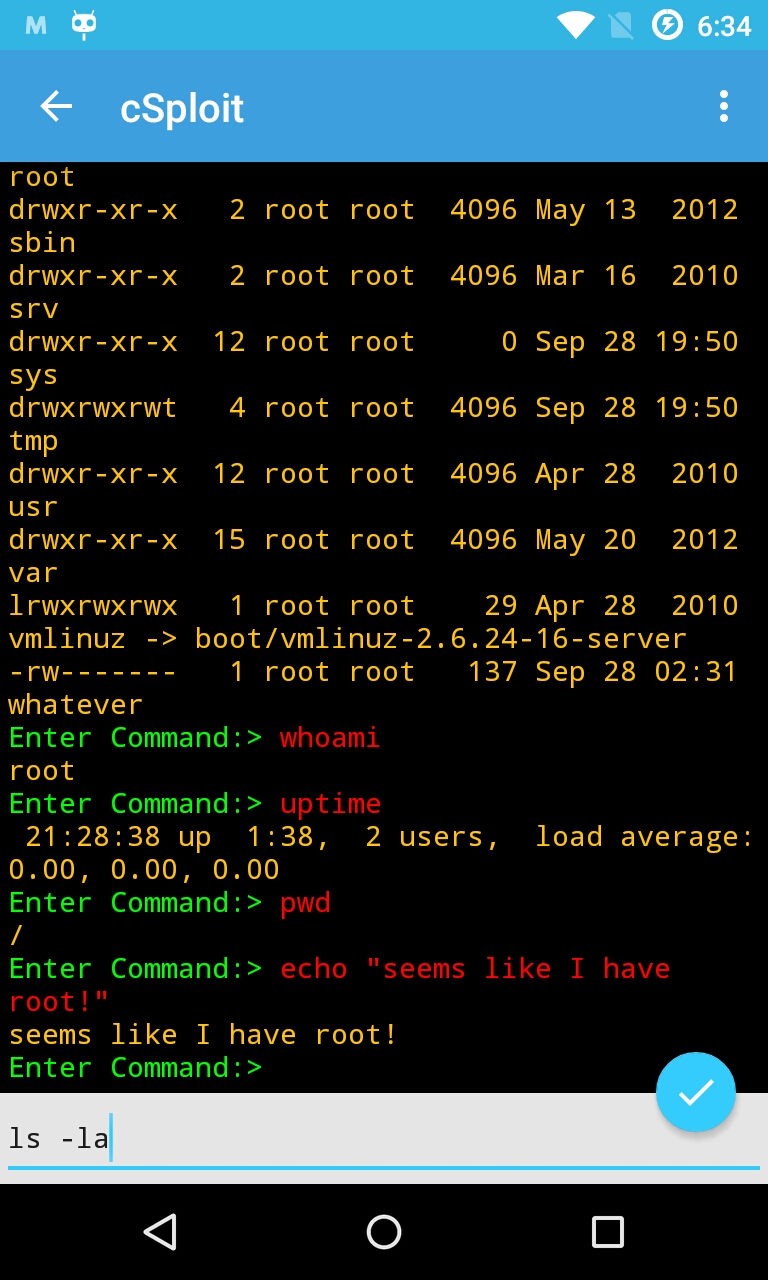 csploit/android
cSploit - La boîte à outils la plus complète et la plus avancée pour les professionnels de la sécurité informatique sur Android.