

log4j-quick-scan
 metodidavidovic/log4j-quick-scan
Scannez votre réseau IP et identifiez les hôtes présentant une possible vulnérabilité CVE-2021-44228 dans la bibliothèque log4j.
vulnerability-scannersvulnerability-analysisexploitation+3
metodidavidovic/log4j-quick-scanScannez votre réseau IP et identifiez les hôtes présentant une possible vulnérabilité CVE-2021-44228 dans la bibliothèque log4j.
 diverto/nse-log4shell
Scripts NSE Nmap pour vérifier les vulnérabilités log4shell ou LogJam (CVE-2021-44228)
 binarydefense/log4j-honeypot-flask
Honeypot pour réseau interne permettant de détecter si un attaquant ou une menace interne scrute votre réseau à la recherche de log4j CVE-2021-44228
 xtr4nge/fruitywifi
FruityWiFi est un outil d'audit de réseaux sans fil. L'application peut être installée sur tout système basé sur Debian (Jessie) en y ajoutant les…
 impostorkeanu/eavesarp
Analyser les requêtes ARP pour identifier les hôtes communicants et les configurations d'adresses réseau obsolètes (SNACs)
 frostbits-security/mitm-cheatsheet
Aide-mémoire recensant les attaques de type man-in-the-middle sur les couches L2-L4 et sans fil, avec les outils d'attaque, les méthodes de détection…
 giterlizzi/nmap-log4shell
Script NSE Nmap pour détecter la RCE Apache Log4j (CVE-2021-44228) en injectant des charges utiles d'exploitation JNDI via des en-têtes HTTP ou des…
 kubearmor/log4j-cve-2021-44228
Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
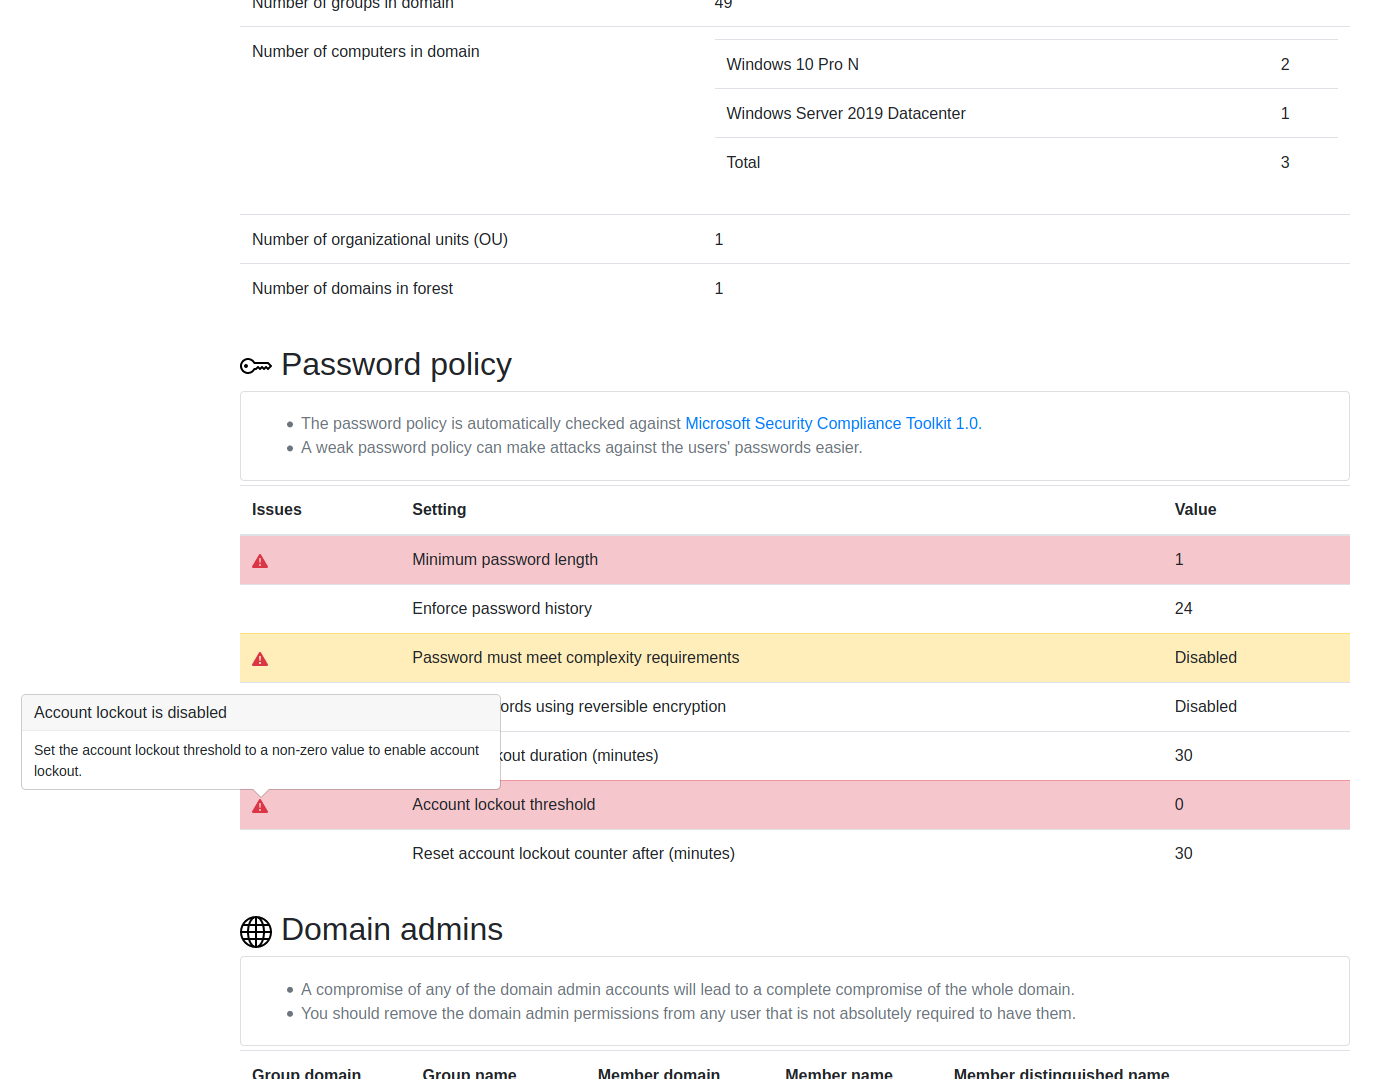 ncsc-fi/tiuku
Tiuku est un outil pour scanner différents types de systèmes et d'environnements à la recherche d'informations liées à la sécurité et afficher les…
 lucthienphong1120/full-60-ddos-tools
Collection de 60 outils d'attaque DDoS basés sur Python pour les tests de stress réseau et l'évaluation de sécurité, avec des scripts automatisés…
 tintinweb/striptls
implémentation d'un proxy PoC pour les attaques de dévoiement STARTTLS
 corelight/cve-2021-42292
Paquet Zeek détectant l'exploitation de l'élévation de privilèges locale CVE-2021-42292 de Microsoft Excel via l'analyse du trafic réseau des…
 corelight/zerologon
Zeek package pour détecter Zerologon
 al1ex/checkpwd
Vérifiez le mot de passe par défaut du produit via une checklist.
 corelight/cve-2021-41773
Paquet Zeek détectant les exploits de path traversal/RCE du serveur Apache HTTP (CVE-2021-41773, CVE-2021-42013) avec capture de payload et analyse…
 danielcuthbert/trackers
Une collection de trackers en ligne, de réseaux publicitaires, de collecteurs de télémétrie et de listes générales du type « nous aimons observer » à…
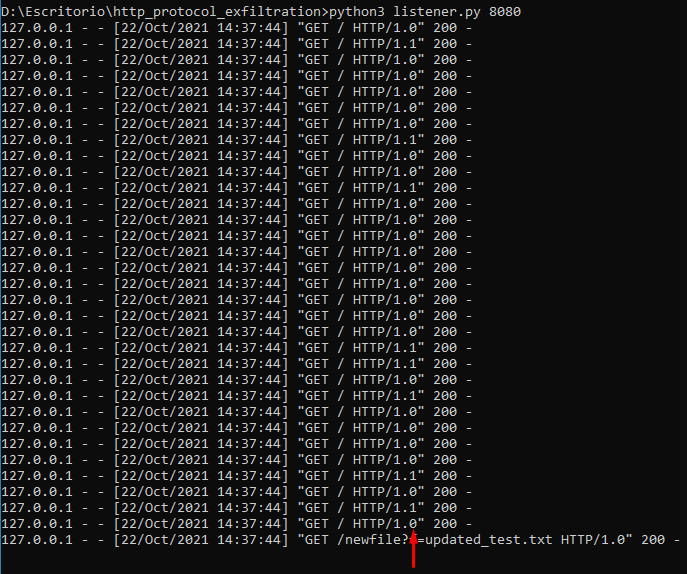 ricardojoserf/http-protocol-exfil
Exfiltrer des fichiers en utilisant la version du protocole HTTP ("HTTP/1.0" est un 0 et "HTTP/1.1" est un 1)
 internon/inter-recon
Script pour effectuer une reconnaissance automatique initiale du web et des vulnérabilités