
Archived
toxy
 h2non/toxy
Proxy HTTP hackable pour les tests de résilience et les conditions réseau simulées.
vulnerability-analysisweb-proxies-interceptionapi-security-testing+3
 knightswd/nopacscan
Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…
 wireghoul/doona
Réseau basé sur un fuzzer de protocole

 qcomms/cqptoolkit
Framework pour contrôler les dispositifs QKD et gérer les clés symétriques. Voir la [page du projet ici](https://qcomms.gitlab.io/cqptoolkit/)
 corelight/ripple20
Un paquet Zeek pour la détection passive des vulnérabilités "Ripple20" dans la pile TCP/IP de Treck.
 fozavci/viproy-voipkit
VIPROY - Kit de test d'intrusion VoIP pour Metasploit Framework
 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW
 icyguider/icmp-transfertools
Transférer des fichiers vers et depuis un hôte Windows via ICMP dans des environnements réseau restreints.
 mozilla/ssh_scan
DÉPRÉCIÉ - Un prototype de scanner de configuration et de politique SSH (Blog : https://mozilla.github.io/ssh_scan/)
 iot-onboarding/mud-visualizer
mud-visualizer est un outil pour visualiser les fichiers MUD
 delvelabs/batea
Classement des périphériques réseau basé sur l'IA et piloté par le contexte
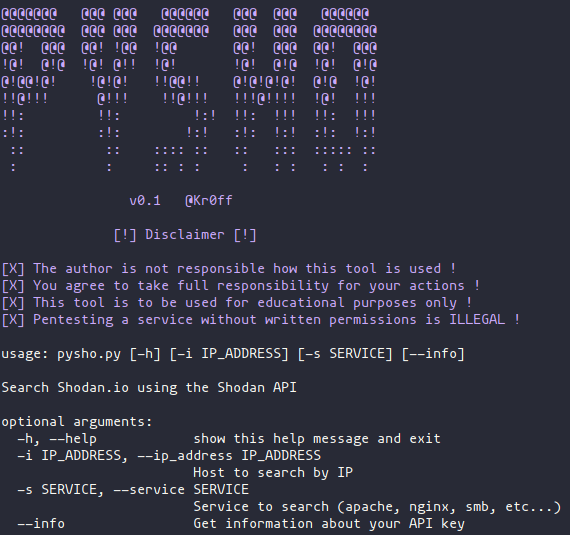 kr0ff/pysho
Un outil Python pour rechercher sur Shodan à l'aide de l'API Shodan.
 tasooshi/exfilkit
Utilitaire d'exfiltration de données pour tester les capacités de détection
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
 corelight/threat-hunting-guide
Guide structuré pour la chasse aux menaces à l'aide des journaux Zeek, aligné sur le framework MITRE ATT&CK pour la détection proactive des tactiques…
 tnich/honssh
HonSSH est conçu pour journaliser toutes les communications SSH entre un client et un serveur.
 rancher/externalip-webhook
CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs
 isec-tugraz/cjag
Implémentation en C d'un accord de brouillage fondé sur le cache, établissant un canal caché de cache entre machines virtuelles hébergées sur la même…