

the-book-of-secret-knowledge
 trimstray/the-book-of-secret-knowledge
Une collection de listes inspirantes, de manuels, d'aide-mémoire, de blogs, d'astuces, de one-liners, d'outils CLI/web et plus encore.
osintweb-securitynetwork-security+8
237.8k
trimstray/the-book-of-secret-knowledgeUne collection de listes inspirantes, de manuels, d'aide-mémoire, de blogs, d'astuces, de one-liners, d'outils CLI/web et plus encore.
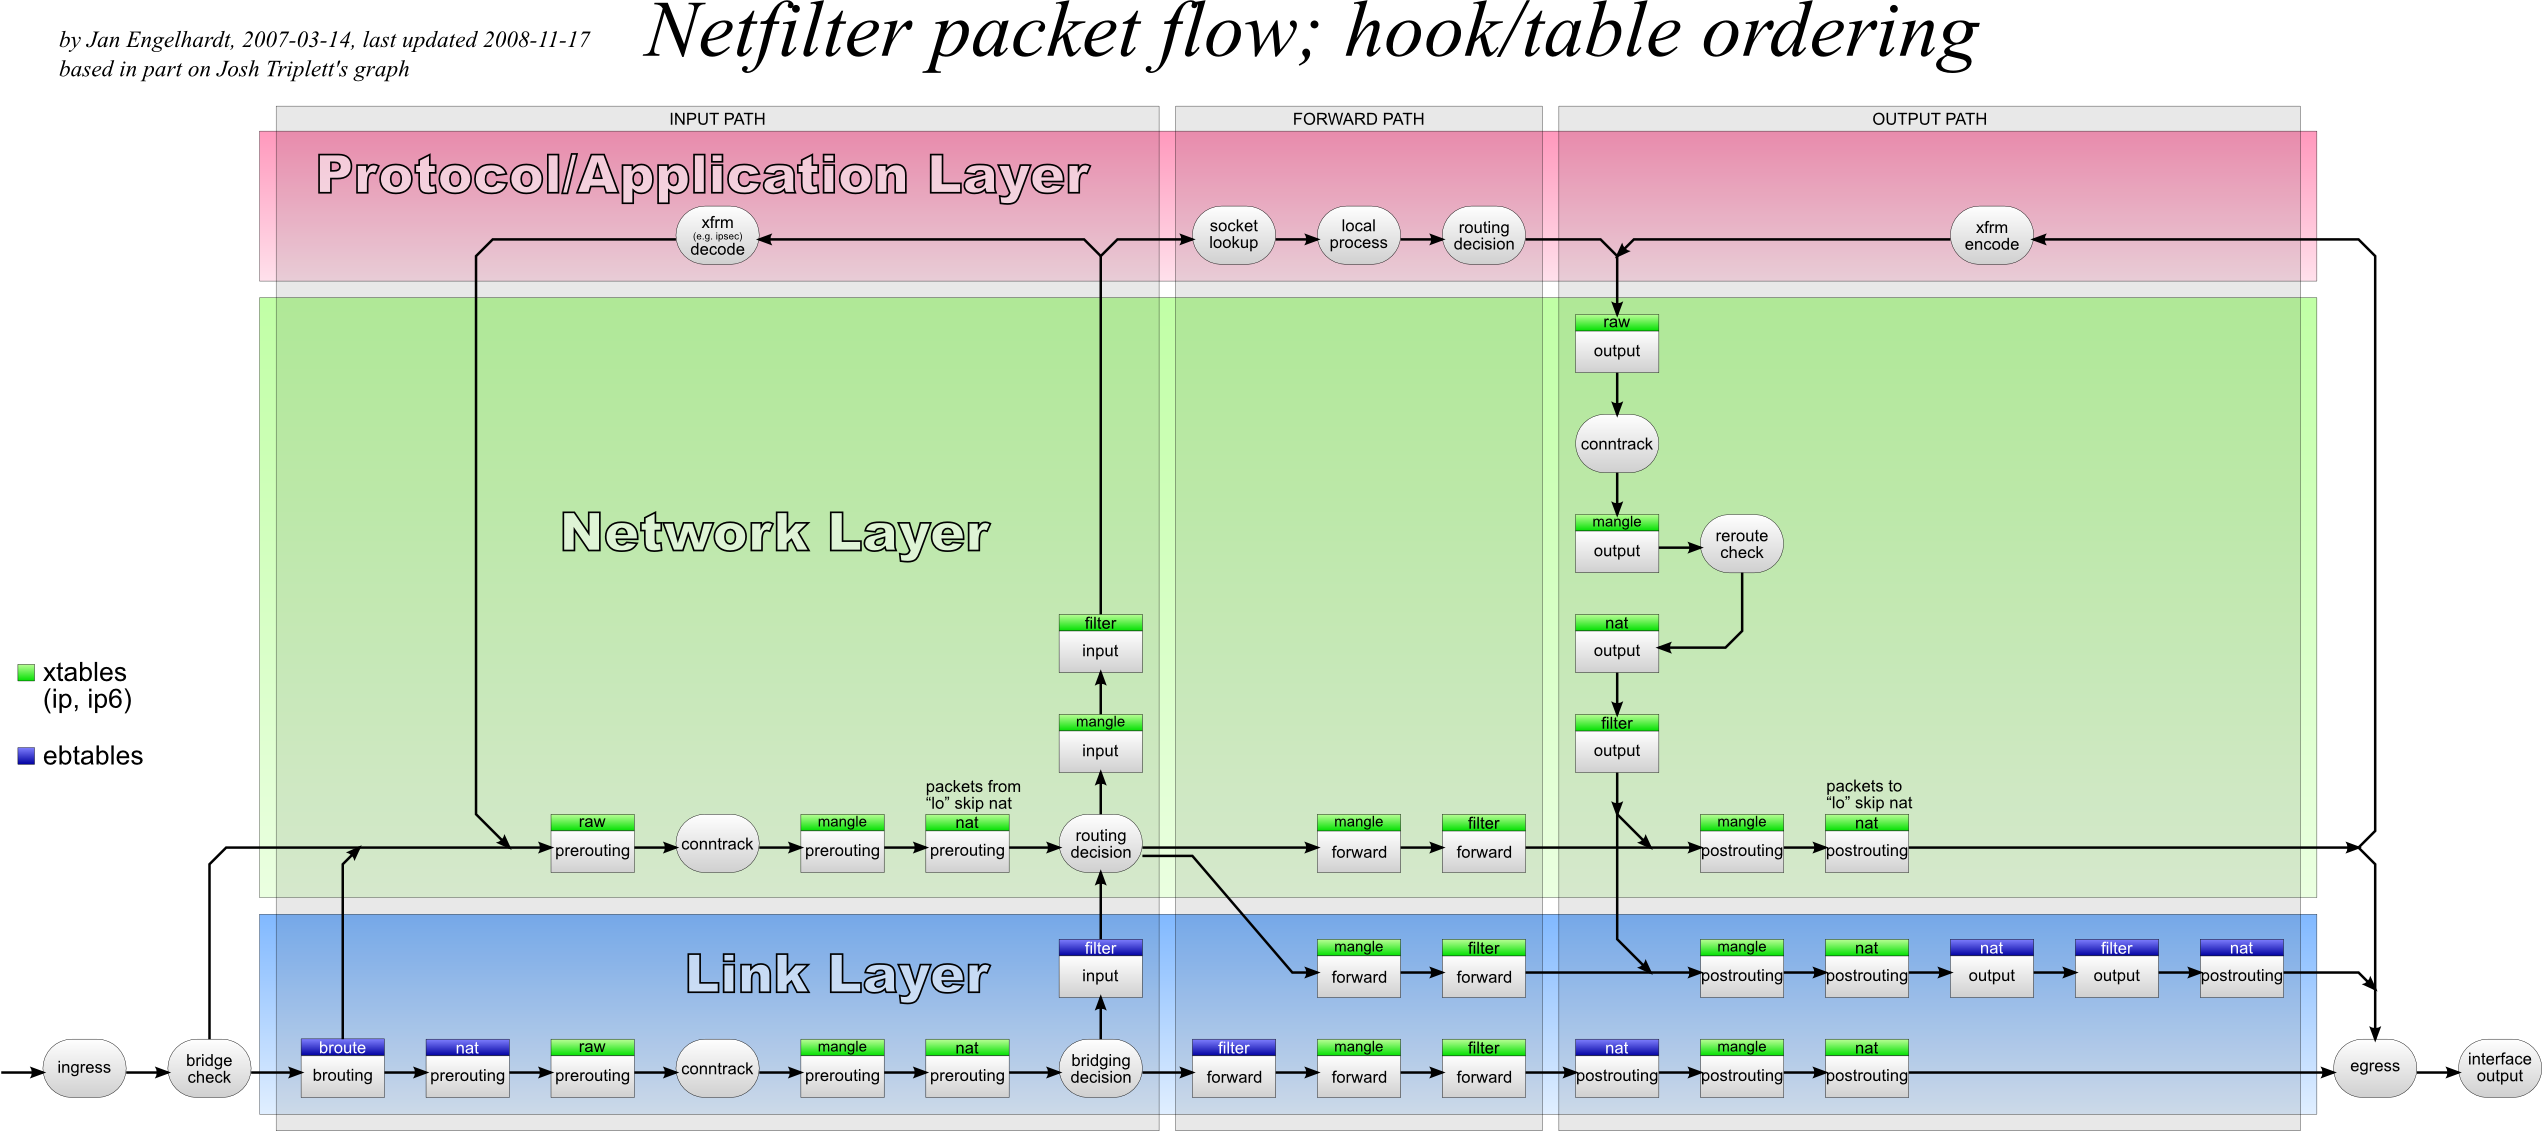 trimstray/iptables-essentials
Iptables Essentials : Règles et commandes de pare-feu courantes.
 h3x0v3rl0rd/enyx
SNMP IPv6 enumerator pour la reconnaissance réseau et la découverte de services lors d'évaluations de sécurité.
 nicholasadamou/minipwner
Un script pour configurer un TP-Link MR3040 exécutant OpenWRT en une "dropbox" de test d'intrusion simple mais puissante.
 stealth/psc
Chiffrement de bout en bout pour sessions tty multi-saut ou portshells + transfert de port TCP/UDP
 dev-sec/puppet-os-hardening
Ce module Puppet fournit de nombreuses configurations liées à la sécurité, offrant une protection de base complète.
 metablaster/windowsfirewallruleset
Scripts PowerShell pour créer automatiquement des règles pour le pare-feu Windows
 abacus-group-rto/legion
Legion est un outil open source de test de pénétration réseau, facile à utiliser, super-extensible et semi-automatisé, qui aide à la découverte, la…
 corelight/icanntld
Script Zeek utilisant la liste officielle des domaines de premier niveau (TLD) de l'ICANN avec le framework Input pour extraire les informations…
 syssec-kaist/ltesniffer
Un outil open-source d'écoute LTE (liaison descendante/montante)
 corelight/zeek-cve-enrichment
Script Zeek et utilitaire Python pour enrichir les journaux de surveillance de la sécurité réseau avec des identifiants CVE pour une meilleure…
 uthrasri/openssl_v.1.1.1g
Boîte à outils open source robuste implémentant les protocoles TLS/SSL et une bibliothèque cryptographique de pleine puissance pour le chiffrement,…
 halildeniz/icmpwatch
Sniffeur de paquets ICMP pour la capture, l'analyse et l'enregistrement des paquets Echo Request/Reply avec filtrage, stockage SQLite et export PCAP…
 softscheck/tplink-smartplug
Client SmartPlug WiFi TP-Link et dissecteur Wireshark
 corelight/elasticsearch_rules
Version Elastic des règles watcher de SOC prime
 halildeniz/netprobe
Scanner réseau basé sur ARP qui découvre les périphériques sur un sous-réseau, affichant les adresses IP, les adresses MAC, les fabricants et les…
 archerysec/archerysec
ASOC, ASPM, DevSecOps, Gestion des vulnérabilités avec ArcherySec.
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau