

netsniff-ng
 netsniff-ng/netsniff-ng
Un couteau suisse pour vos tâches réseau Linux quotidiennes.
packet-sniffing-analysisreconnaissancenetwork-mapping+4
1.4k
netsniff-ng/netsniff-ngUn couteau suisse pour vos tâches réseau Linux quotidiennes.
 mozilla/cipherscan
Un moyen très simple de savoir quelles suites de chiffrement SSL sont supportées par une cible.
 chundefined/torward
Force tout le trafic système à passer par le réseau Tor avec prévention des fuites IPv6, des règles iptables strictes et un routage DNS pour…
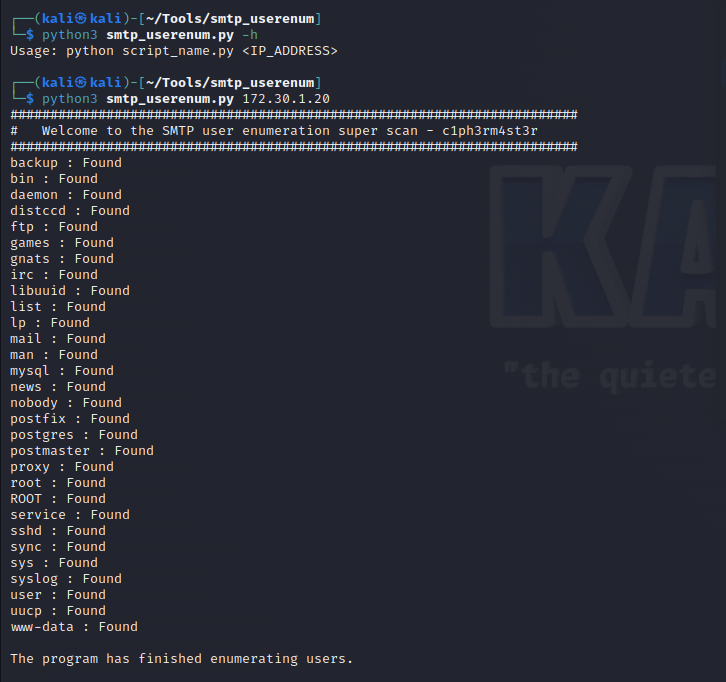 h3x0v3rl0rd/smtp_userenum
Script Python pour énumérer les utilisateurs SMTP en exploitant les commandes VRFY et EXPN afin d'identifier les comptes de messagerie valides sur un…
 jemcek/packeth
Générateur de paquets Ethernet
 tranqtruong/detect-bluekeep
un outil simple pour détecter l'exploitation de la vulnérabilité BlueKeep (CVE-2019-0708)
 awakecoding/wireshark-rdp
Wireshark RDP resources
 zeronetworks/rpcfirewall
Pare-feu RPC Windows qui audite, détecte et bloque les appels de procédure distante malveillants pour empêcher le mouvement latéral, la…
 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
Démonstration pédagogique de la détection de CVE-2020-1472 (ZeroLogon) à l'aide des journaux d'événements Windows et de Suricata IDS, ainsi que…
 personnumber3377/windows_tcpip_fuzz
C'est ma tentative de fuzzing du pilote tcpip.sys sous Windows en utilisant scapy. Ceci est inspiré par cette vulnérabilité ici :…
 hc133/pummel
Test de flooding HTTP/HTTPS via proxy Socks5 (cc)
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS
 c2dc/anomaly-flow
Framework pour implémenter des systèmes de détection d'intrusion réseau (NIDS) visant à identifier les anomalies dans les flux réseau à l'aide de…
 lanjelot/patator
Patator est un outil de brute-force polyvalent, avec une conception modulaire et une utilisation flexible.
 thombashi/tcconfig
Un wrapper pour la commande tc. Facilite la mise en place du contrôle de trafic (bande passante, latence, perte de paquets, corruption de paquets,…
 salesforce/hassh
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…
 vanhoefm/fragattacks
Testeur automatisé de vulnérabilités pour clients Wi-Fi et points d'accès, détectant les failles de fragmentation/agrégation FragAttacks via…
 rxerium/honeypot
🍯Honeypot Threat Intel