OpenSSL_1_1_1_g
Boîte à outils robuste implémentant les protocoles TLS/SSL et une bibliothèque cryptographique de pleine puissance pour le chiffrement, le…

Boîte à outils robuste implémentant les protocoles TLS/SSL et une bibliothèque cryptographique de pleine puissance pour le chiffrement, le…

Vérificateur Bash IoC non officiel pour les appliances SonicWall SMA1000 affectées par les CVE-2026-15409 et CVE-2026-15410 activement exploitées.

Writeup de la salle Blue de TryHackMe — exploration d'EternalBlue (MS17-010/CVE-2017-0143).

Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…

Kit Python pour auditer le serveur Apache HTTP contre CVE-2026-23918 (RCE double-free HTTP/2) et 4 CVE associées. Scanner passif avec vérification…

Laboratoire SIEM pour l'équipe bleue : Wazuh 4.7.5 détectant 7 attaques simulées (bruteforce SSH, déni de service Slowloris / CVE-2007-6750, attaques…

Vérifier et corriger les conditions qui rendent un périphérique IOS-XE vulnérable à la CVE-2023-20198

Laboratoire de simulation et de défense contre les attaques HTTP/2 - attaques Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb avec 5 couches de…

Étude de cas approfondie analysant la violation de Virgin Mobile KSA en 2020 via l'exploitation de CVE-2020-0688, l'écoute de paquets et les…

Système d'aide à la décision pour l'évaluation des risques de sécurité des réseaux et des systèmes dans les petites et moyennes entreprises (PME), un…

BlueGate Exploit validator - Validateur de passerelle RD pour CVE-2020-0609 et CVE-2020-0610 (BlueGate) utilisant OpenSSL DTLS sur UDP/3391.

BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster

Un outil de création de paquets pour Linux.

implémentation d'un proxy PoC pour les attaques de dévoiement STARTTLS

Outil de résolution de filtres BPF et de création de paquets basés sur ceux-ci.

Modèle NCC Group pour Microsoft Threat Modeling Tool 2016 pour la sécurité automobile

Scripts client/serveur conçus pour tester les règles de pare-feu sortantes (egress).

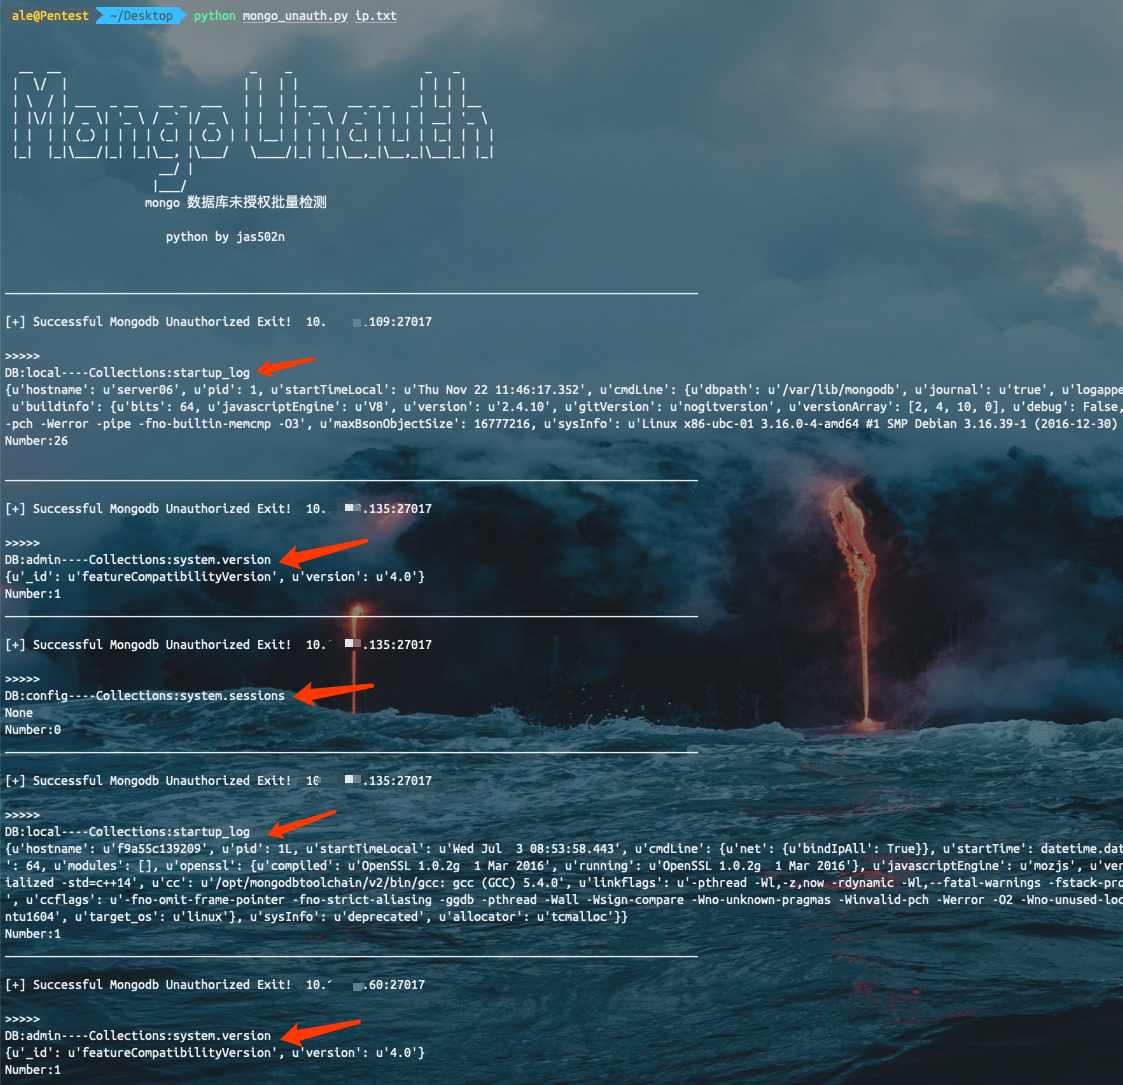
Script de détection non autorisée en masse