OpenSSL-1_0_1g_CVE-2015-1791

Code source d'OpenSSL 1.0.1g avec correctif CVE-2015-1791, fournissant une bibliothèque SSL/TLS et cryptographique pour les communications sécurisées.

Code source d'OpenSSL 1.0.1g avec correctif CVE-2015-1791, fournissant une bibliothèque SSL/TLS et cryptographique pour les communications sécurisées.

Analyseur de paquets en ligne de commande pour la surveillance réseau et l'acquisition de données, capturant et affichant le trafic réseau pour le…

Solution de détection et de réponse sur les terminaux Unix utilisant des mécanismes au niveau du noyau pour détecter les anomalies et les attaques de…

Scanne les contrôleurs de domaine Active Directory pour détecter les CVE-2021-42287 et CVE-2021-42278 en interrogeant le DNS pour tous les DC et en…

Module PowerShell de réponse à l'incident CVE-2025-59287 — WSUS Remote Code Execution (RCE)

[NON MAINTENU] Ce script crée un point d'accès WiFi en NAT ou en pont.

Un moyen très simple de savoir quelles suites de chiffrement SSL sont supportées par une cible.

Le dépôt principal de freelan.

Scan massif d'IPs pour des services vulnérables

Outil pour analyser et tester la sécurité dans les réseaux de données IPv4 et IPv6

Outil de test d'intrusion interne pour Linux pouvant être utilisé pour énumérer les informations du système d'exploitation, les informations du…

Un outil de test de stress réseau pour simuler des charges de trafic élevées.

Outil de brute force réseau, écrit en Python. Plus rapide que les autres solutions existantes (y compris le leader principal du marché de la brute…

Behave ! Une extension de navigateur de surveillance pour les pages se comportant comme des "bad boi"

Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)

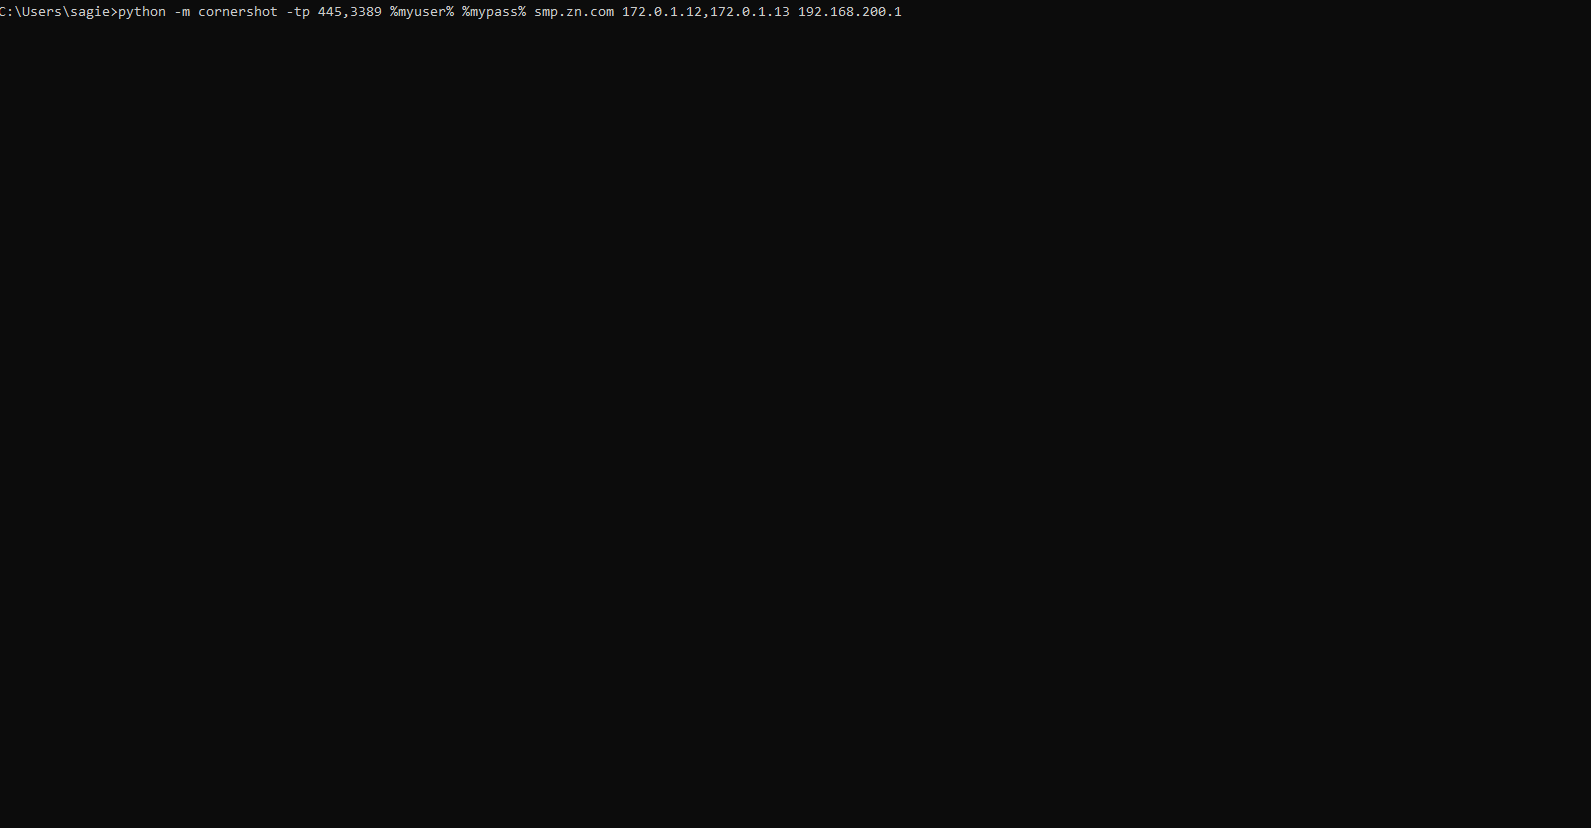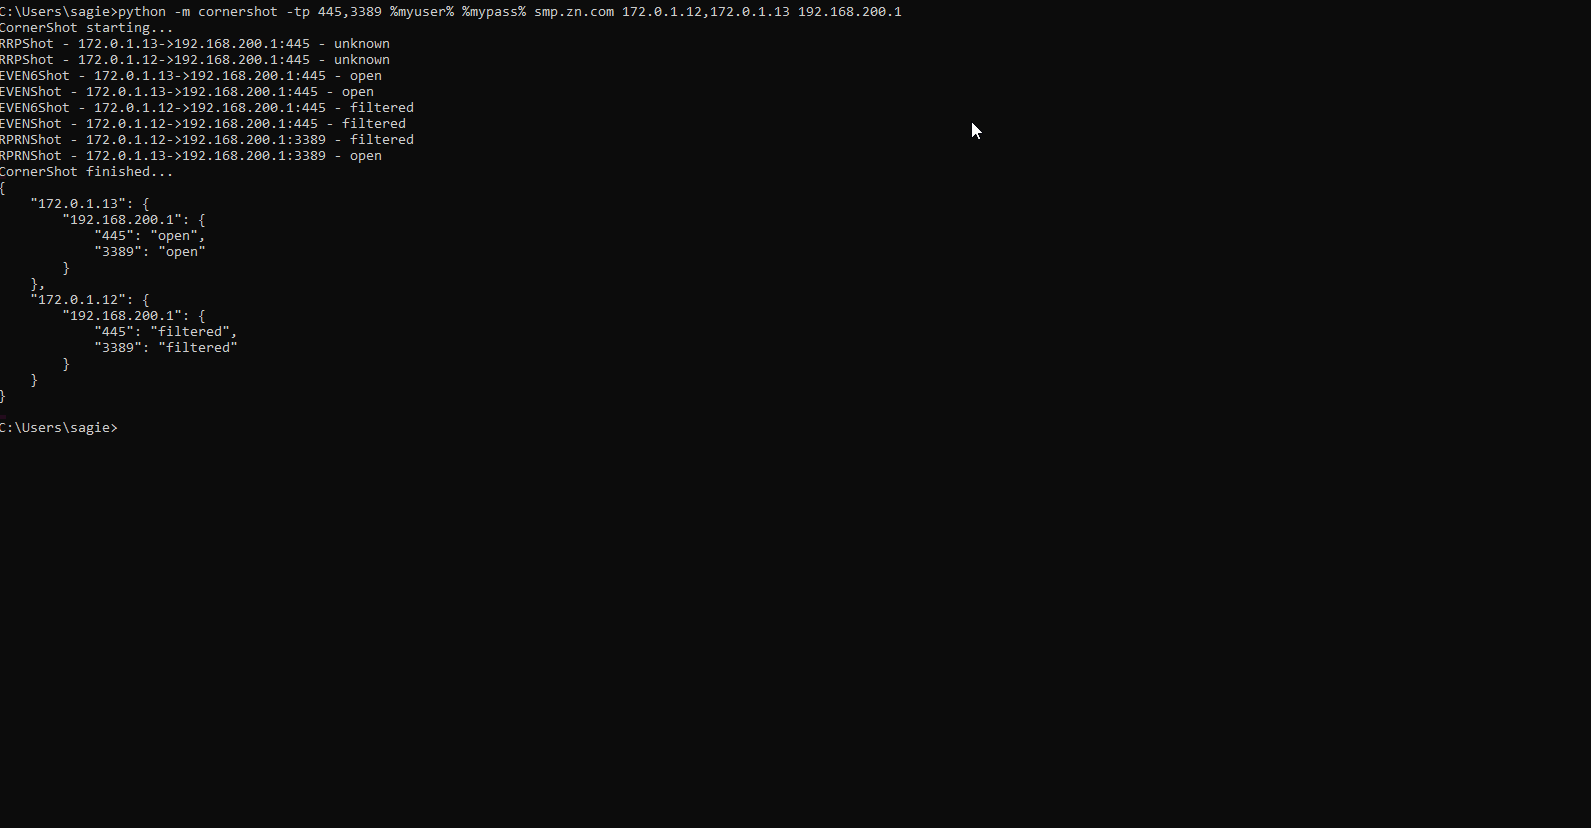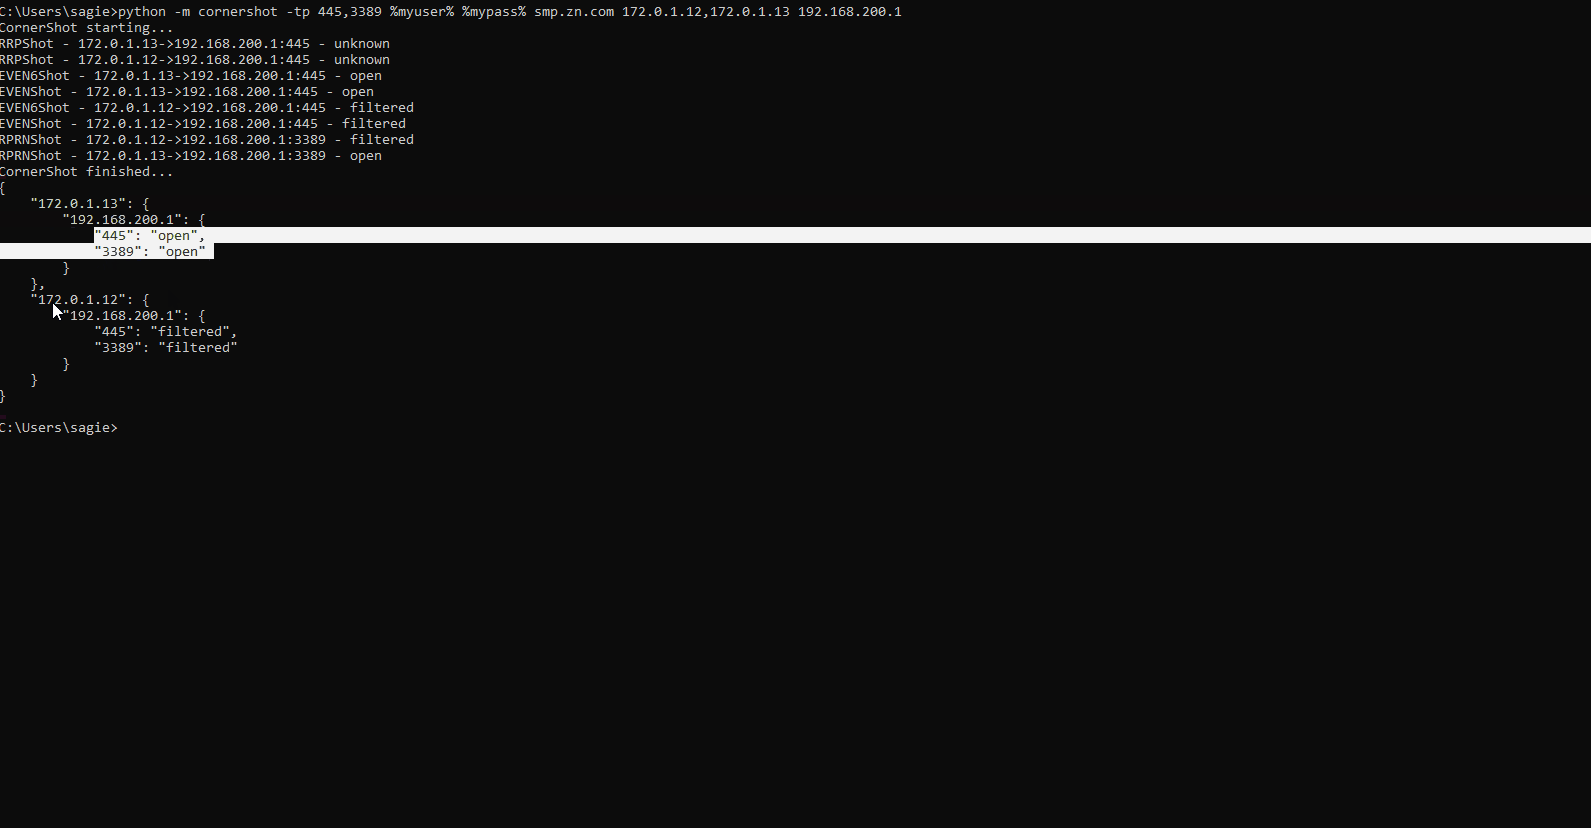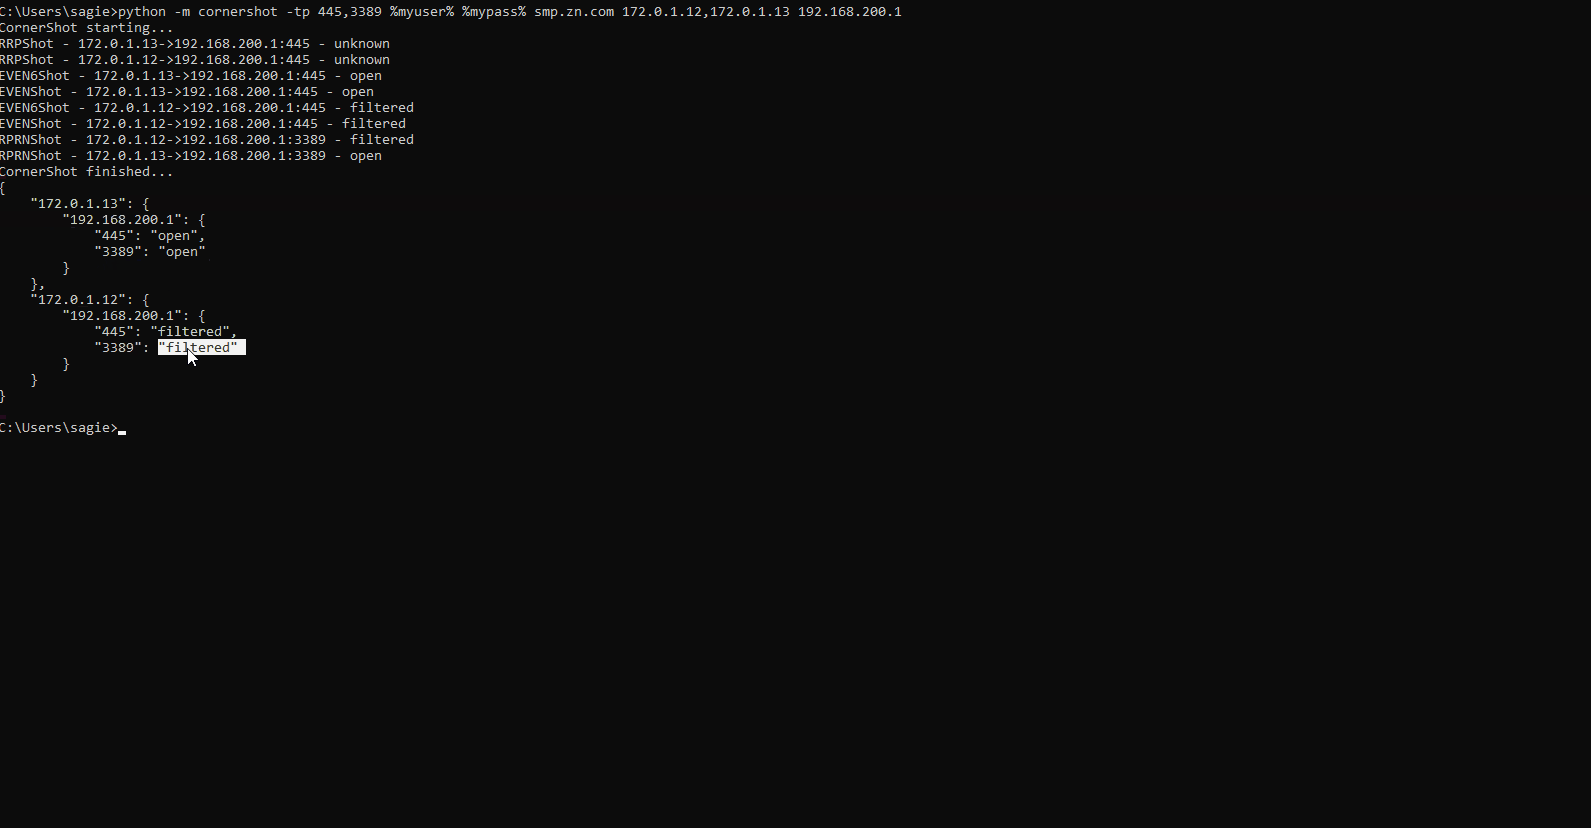
Amplifier la visibilité réseau depuis plusieurs POV d'autres hôtes.

Manipuler les appareils Chromecast sur votre réseau

Trouve des proxys d'anonymat élite publics et les teste simultanément.