

ketshash
 cyberark/ketshash
Un petit outil pour détecter les connexions NTLM privilégiées suspectes, en particulier l'attaque Pass-The-Hash, basé sur les journaux de…
defensive-toolsnetwork-securitypenetration-testing+3
cyberark/ketshashUn petit outil pour détecter les connexions NTLM privilégiées suspectes, en particulier l'attaque Pass-The-Hash, basé sur les journaux de…
 nullarray/netset
Utilitaire et automate de sécurité opérationnelle.
 fariszr/knocker
Knocker, a knock based access control service for your homelab
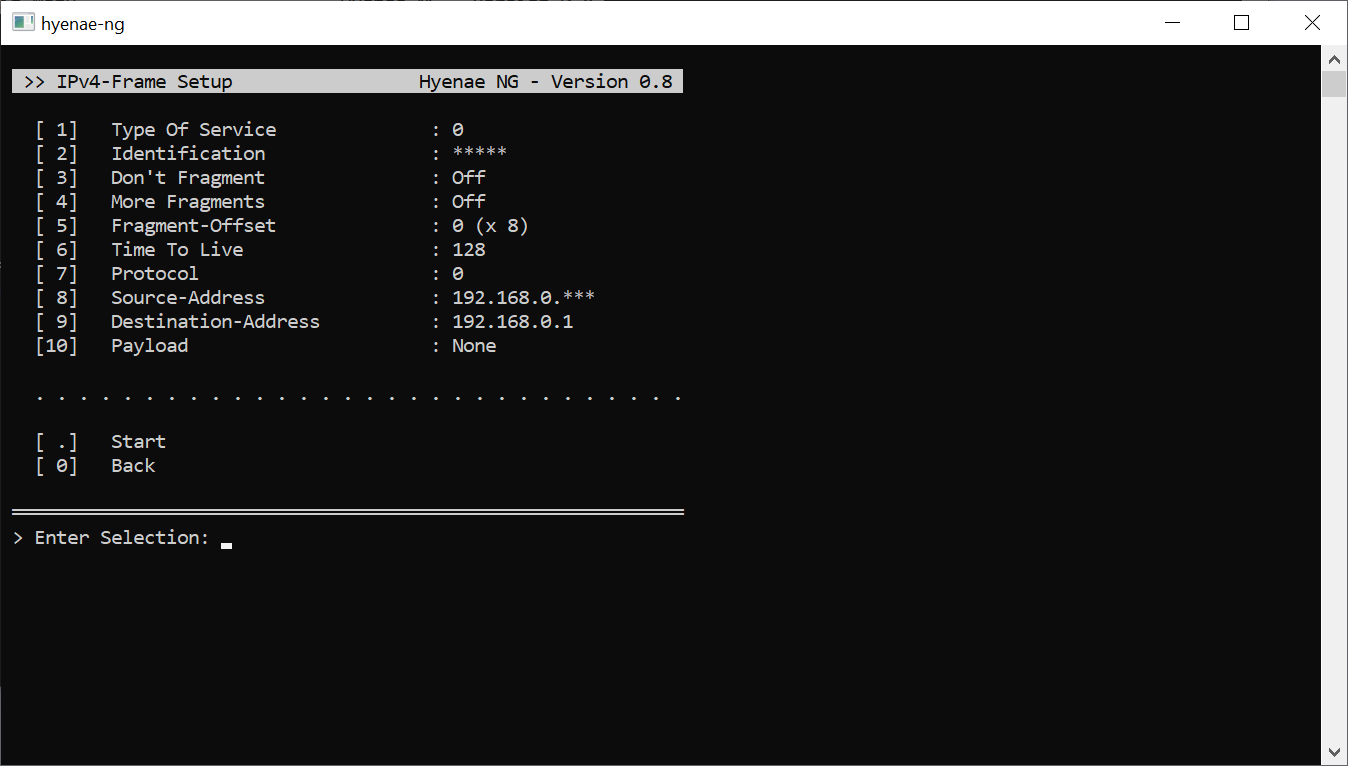 r-richter/hyenae-ng
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…
 aws-alchemy/squidmagic
analyser le trafic réseau basé sur le web 🕶 pour détecter les serveurs de commande et de contrôle centraux
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
 jigerjain/interview_tips
Résumé des questions d'entretien en cybersécurité que j'ai rencontrées, j'espère que cela vous aidera
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
 ncsc-nl/citrix-2025
Outil de criminalistique numérique et de réponse aux incidents utilisant des règles YARA pour analyser les vidages mémoire (core dumps) Citrix…
 corelight/zeek-community-id
Prise en charge de Zeek pour le hachage de flux Community ID.
 toperaproject/topera
Outil d'analyse IPv6 : l'autre côté
 corelight/suricata_exporter
Un exportateur Prometheus pour Suricata
 singe/yellow
Un simple wrapper binaire pour les canarytokens DNS.
 excalibra/cybersecurity-interview-questions
Collection organisée de plus de 200 questions et réponses d'entretien en cybersécurité couvrant Red Team, Blue Team, sécurité web, réponse à incident…
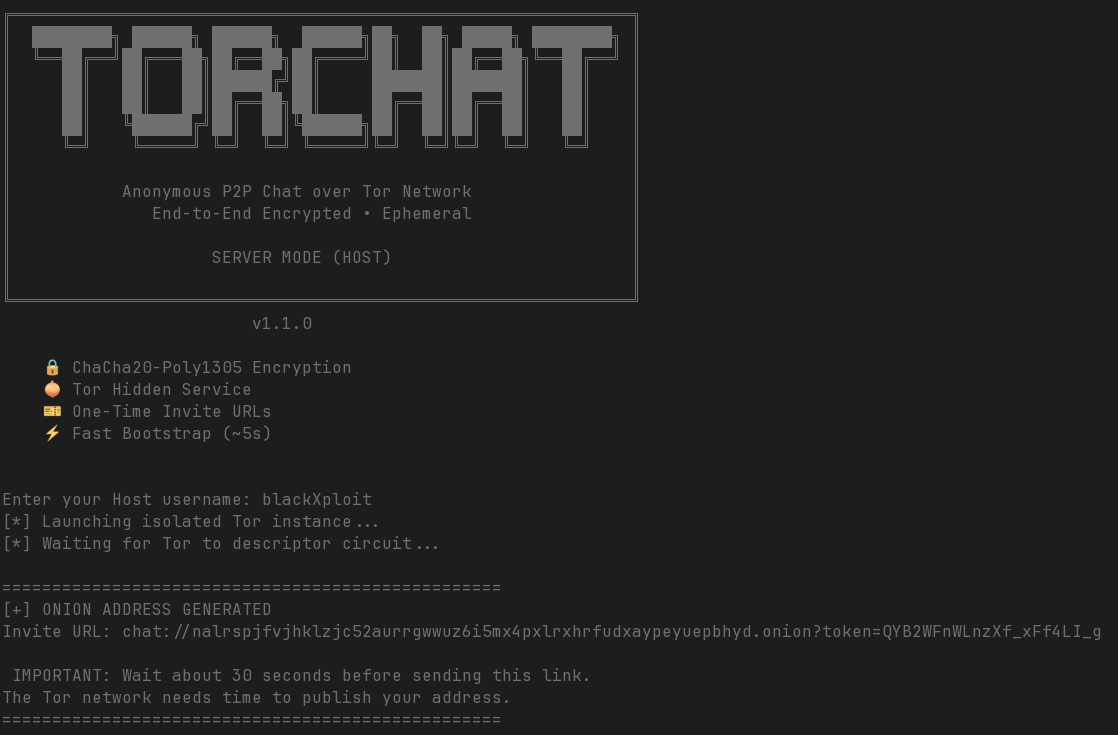 blackxploit-404/torchat
TorChat - Chat pair à pair sécurisé, privé et anonyme sur le réseau Tor
 corelight/zeek-spicy-ipsec
Un analyseur de protocole IPSec pour Zeek basé sur Spicy.

 d0ubl3g/industrial-security-auditing-framework
ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).
 qcomms/cqptoolkit
Framework pour contrôler les dispositifs QKD et gérer les clés symétriques. Voir la [page du projet ici](https://qcomms.gitlab.io/cqptoolkit/)