

kestrel
 1-bit-wonder/kestrel
Tableau de bord de sécurité d'exécution mono-hôte sur eBPF — agent Go + SvelteKit. Arborescence des processus en direct, carte du réseau et alertes…
defensive-toolsnetwork-securityintrusion-detection+2
1-bit-wonder/kestrelTableau de bord de sécurité d'exécution mono-hôte sur eBPF — agent Go + SvelteKit. Arborescence des processus en direct, carte du réseau et alertes…
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell

 dwulf/eternal-codex
Mon manifeste, et des histoires, des images et des trucs fun
 loosehose/dutchoven
Dégradations réseau Windows ciblées par application, en C natif et sous forme de BOF
 paramiko/paramiko
La principale bibliothèque native de protocole SSHv2 en Python.
 apenwarr/sshuttle
Mauvais projet ! Vous devriez vous rendre sur http://github.com/sshuttle/sshuttle
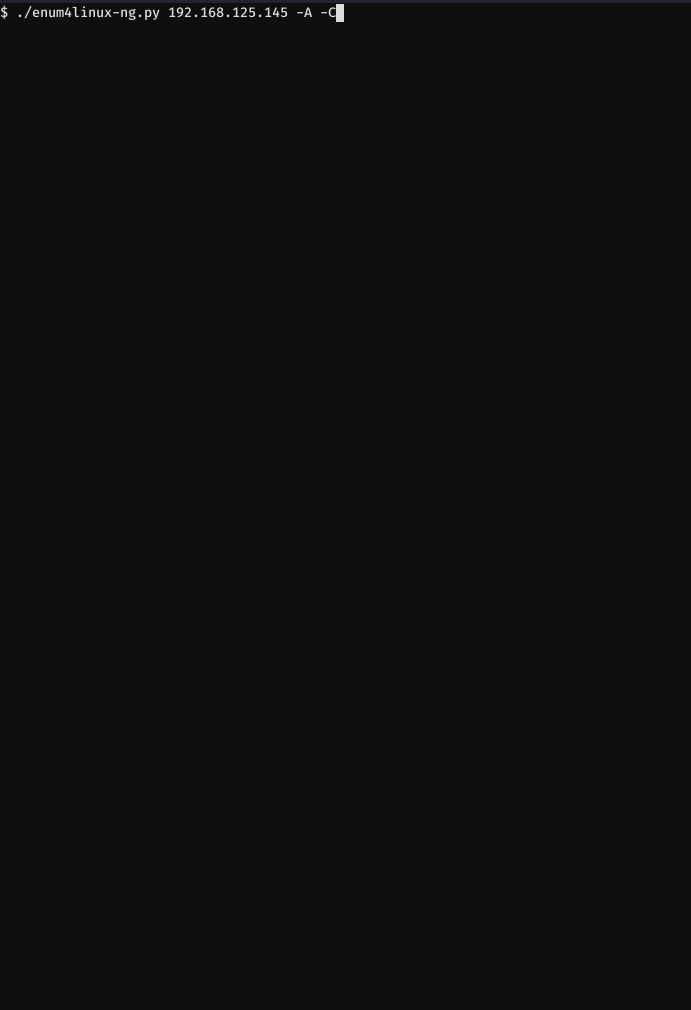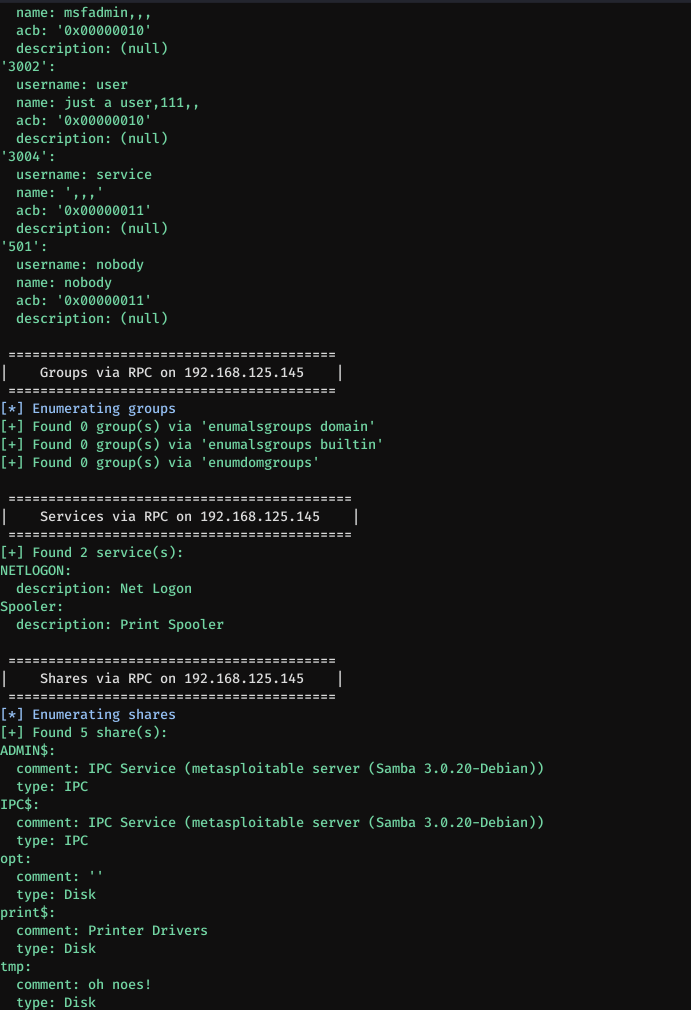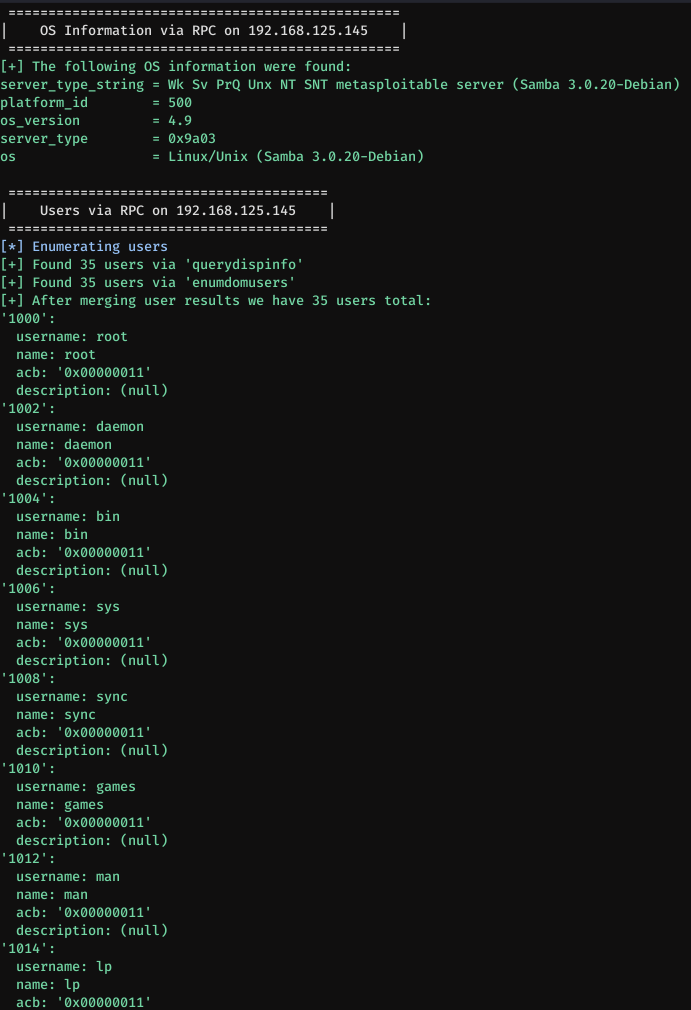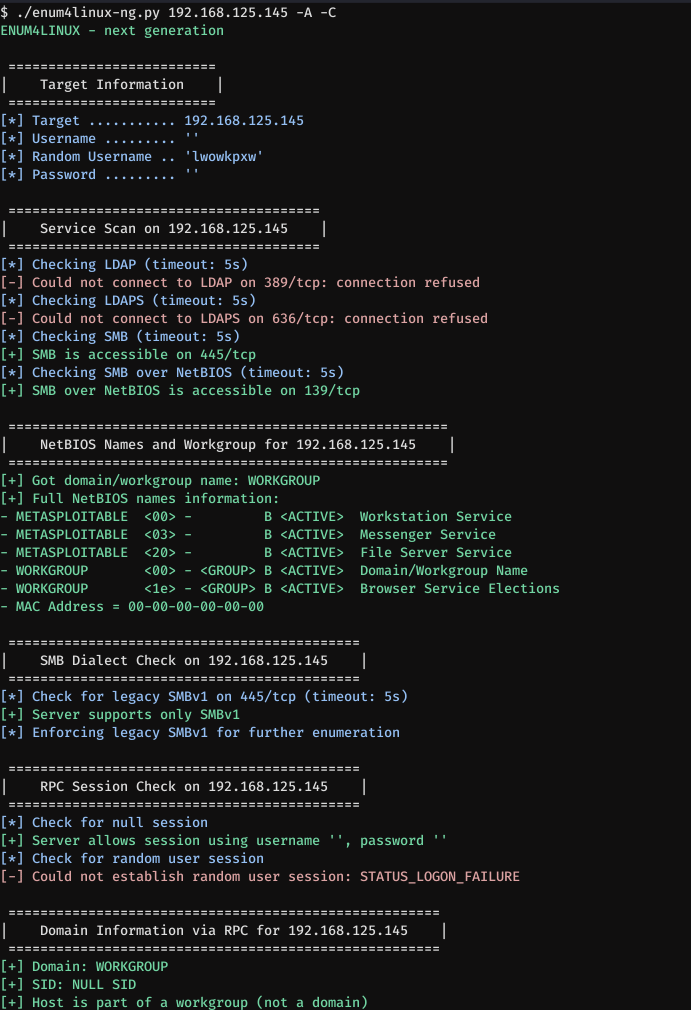 cddmp/enum4linux-ng
Une version de nouvelle génération d'enum4linux (un outil d'énumération Windows/Samba) avec des fonctionnalités supplémentaires comme l'export…
 ztgrace/changeme
Un scanner d'identifiants par défaut.
 redteampentesting/pretender
Votre acolyte MitM pour relayer les attaques comprenant DHCPv6 DNS takeover ainsi que mDNS, LLMNR et NetBIOS-NS spoofing.
 p3nt4/invoke-socksproxy
Proxy SOCKS et serveur SOCKS inversé utilisant PowerShell.
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS
 ms-web-bn/t14m4t
Outil automatisé d'attaque par force brute.
 neffisback/wsuks
Automatisation de l'attaque MITM sur WSUS
 s4n7h0/halcyon-ide
Premier IDE pour le développement de scripts Nmap (NSE).
 xdavidhu/probesniffer
🔍 Un outil pour renifler les requêtes de sondage sans fil non chiffrées provenant des appareils.
 praetorian-inc/gladius
Craquage automatisé de Responder/secretsdump.py
 byt3bl33d3r/dnschef-ng
DNSChef (NG) - Proxy DNS pour testeurs d'intrusion et analystes de malwares
 hikari-systems/slater
Graphdb à faible empreinte mémoire avec prise en charge de Bolt+tls, chiffrement au repos et vecteurs conçus pour les cas d’utilisation de graphes en…