

naabu-action
 projectdiscovery/naabu-action
Un scanner de ports rapide écrit en go, avec un accent sur la fiabilité et la simplicité.
reconnaissancenetwork-mappingport-scanning+3
21
projectdiscovery/naabu-actionUn scanner de ports rapide écrit en go, avec un accent sur la fiabilité et la simplicité.
 sc4rfurry/r4venzcl4w
Un framework modulaire pour pentesteurs et chasseurs de bugs écrit en python.
 halildeniz/netprobe
Scanner réseau basé sur ARP qui découvre les périphériques sur un sous-réseau, affichant les adresses IP, les adresses MAC, les fabricants et les…
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 rickdejager/cupshax
Preuve de concept rapide pour l'exploit CUPS récent permettant l'exécution de code à distance via l'injection PPD et la découverte d'imprimantes…
 mschwager/fierce
Un outil de reconnaissance DNS pour localiser des espaces IP non contigus.
 skydive-project/skydive
Un analyseur open source en temps réel de topologie réseau et de protocoles
 evilsocket/xray
XRay est un outil de reconnaissance, de cartographie et de collecte OSINT à partir de réseaux publics.
 snovvcrash/divideandscan
Divisez les résultats d'un scan complet de ports et utilisez-les pour des exécutions ciblées de Nmap.
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 cristiano-corrado/f5_scanner
Scanneur de masse F5 et vérificateur CVE-2020-5902
 sleepingbag945/dddd
Outil de collecte d'actifs par lots et de scan de vulnérabilités pour les red teams. Récupère les cibles depuis Hunter, Fofa et Quake, effectue du…
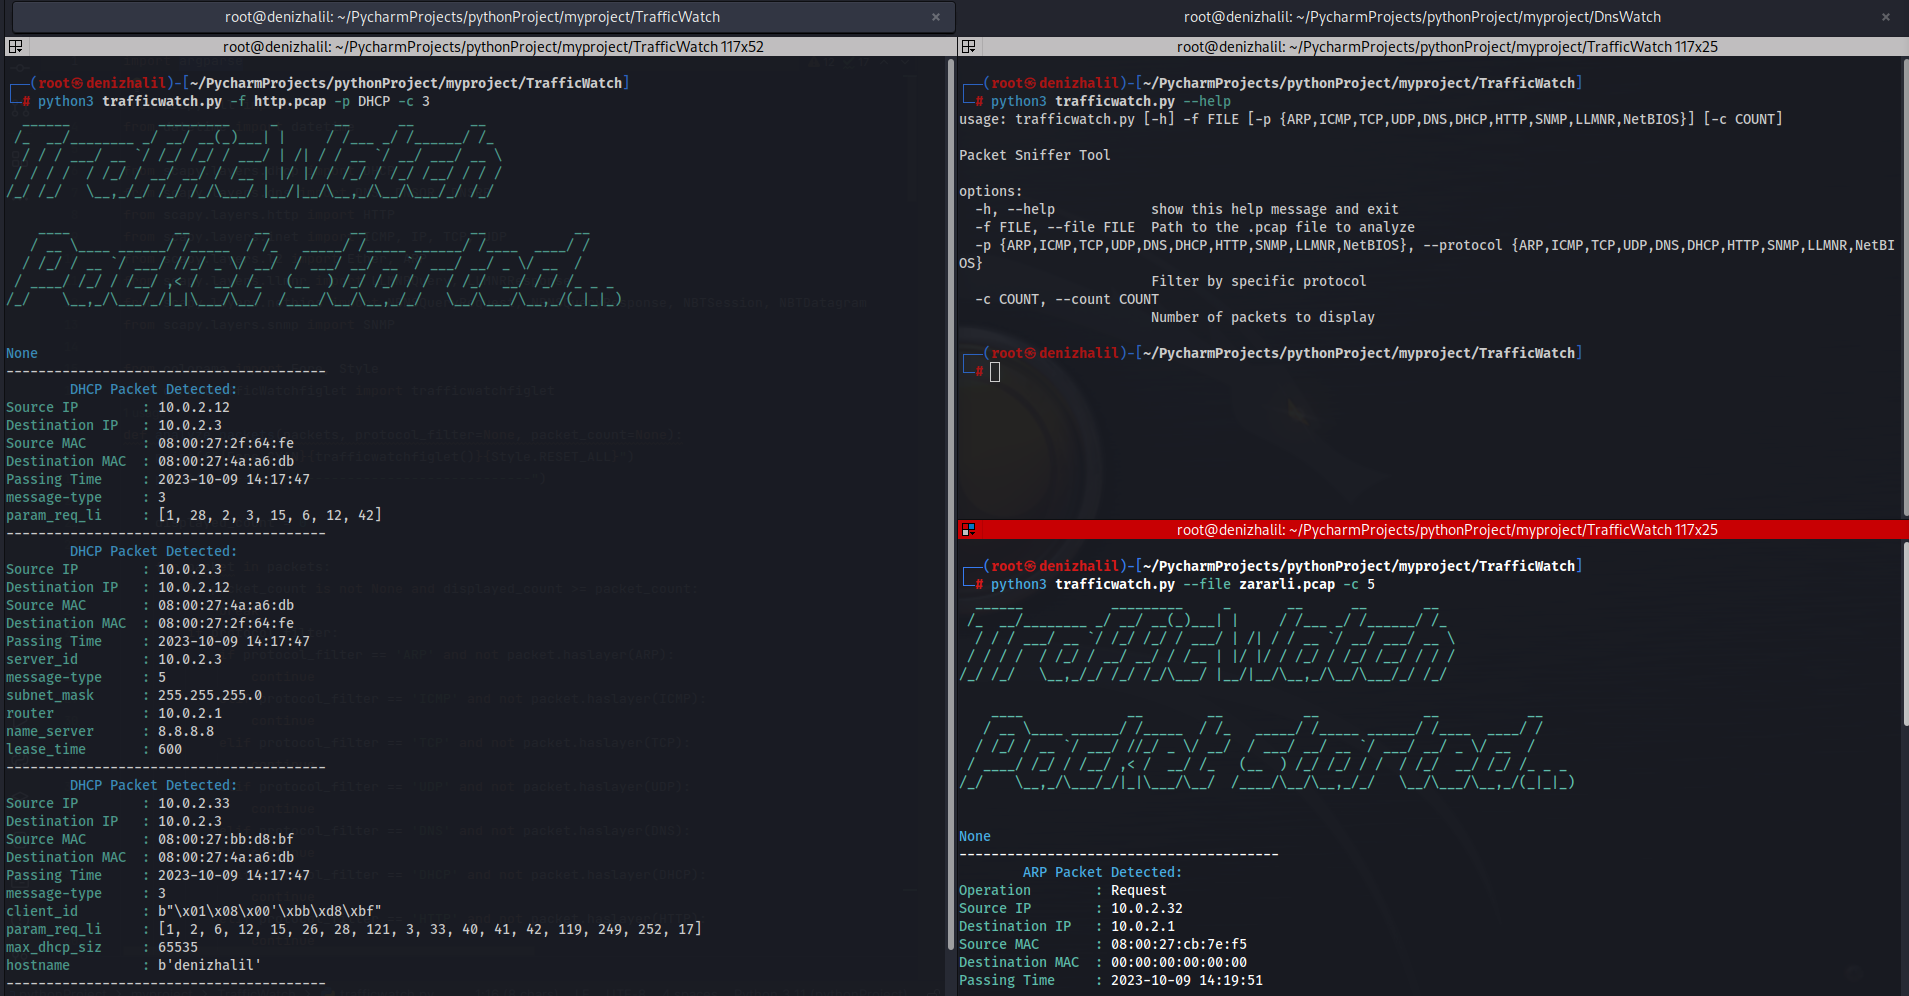 halildeniz/trafficwatch
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne
 g0ldencybersec/cloudrecon
Suite d'outils pour les red teamers et les chasseurs de bugs afin de découvrir des actifs cloud éphémères en scannant des plages IP et en inspectant…
 bojanisc/quicmap
quicmap est un scanner de protocole QUIC simple mais quic (!)
 percx/praeda
Outil automatisé de collecte de données pour extraire des informations sensibles (sauvegardes, clones, carnets d'adresses) de serveurs web via une…
 stealth/fernmelder
résolveur DNS de masse asynchrone