

 nccgroup/baskerville
Extracteur sélectif de protocoles à partir de PCAPs ou d'interfaces.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 jgoyd/fourteen_endpoints
Sociétés écrans au sein du relais de confidentialité d'Apple
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 ahmed-tarek22752/rce-cve-2017-0199-detection-analysis
This repository contains a full blue-team malware analysis of a real malicious DOCX exploiting CVE-2017-0199. The lab includes sandbox execution,…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
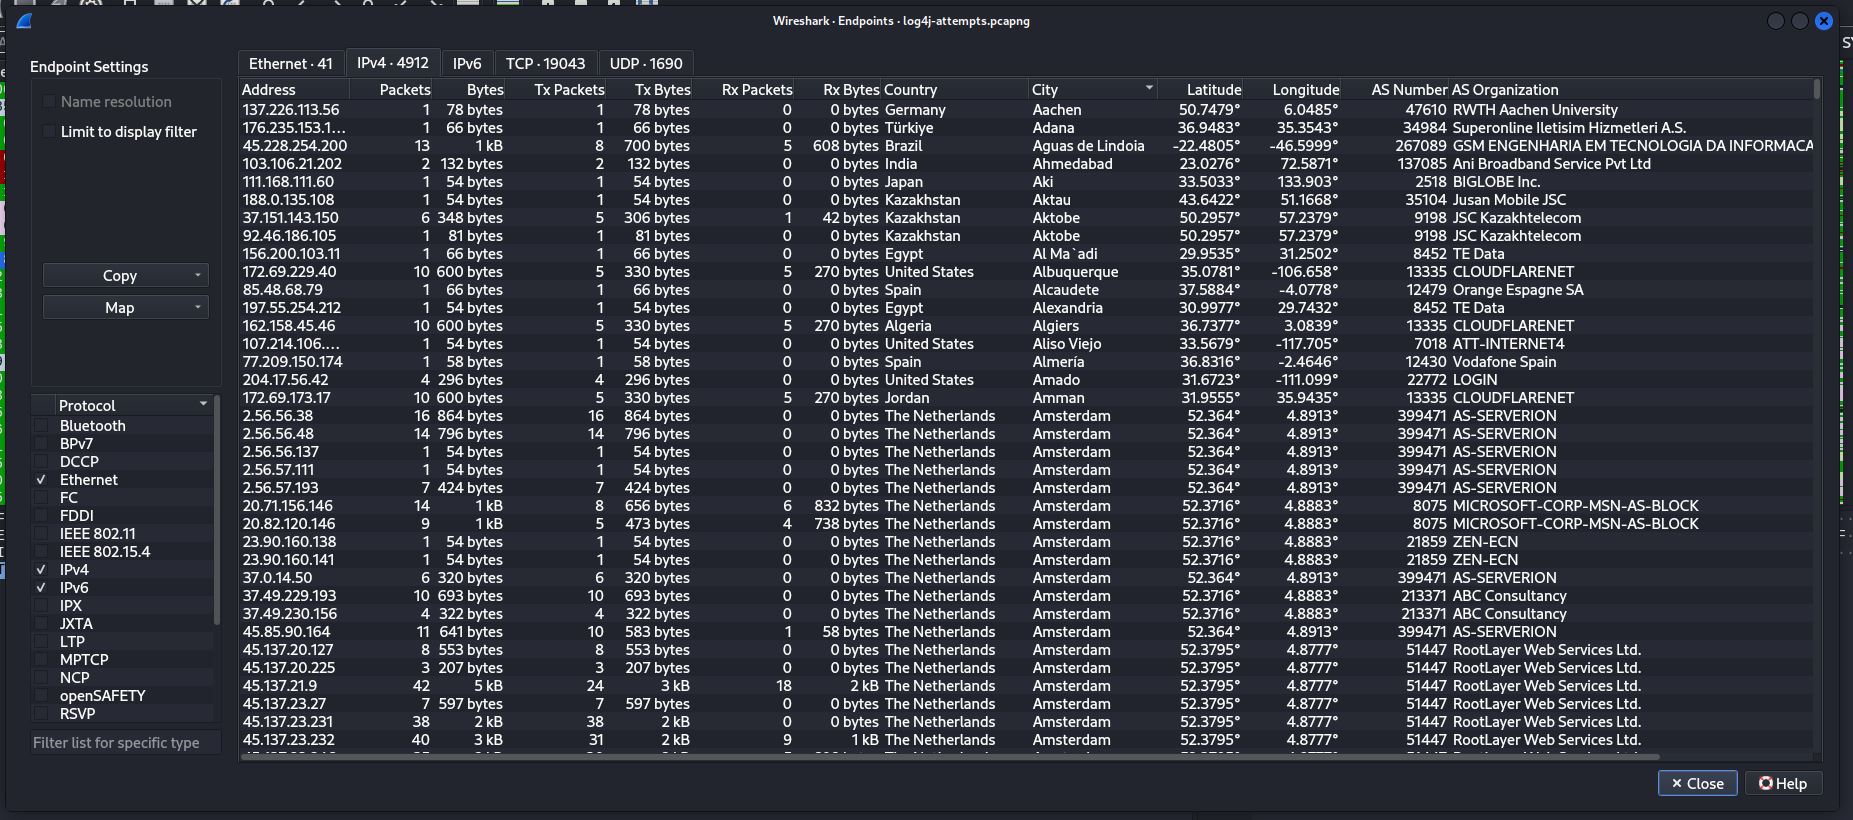 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER
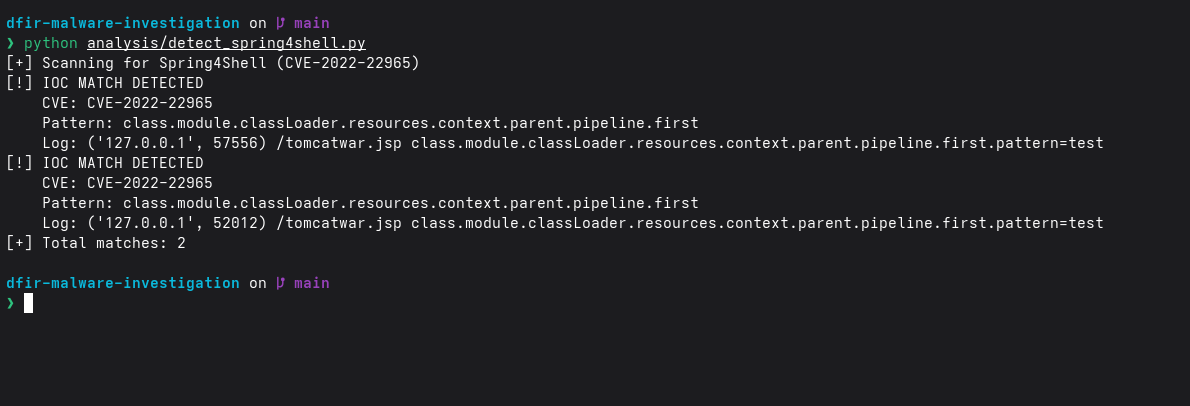 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.