
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
133 résultats
TCPViewer preview

TCPViewer

GitHubproxymanapp/tcpviewer

The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark

packet-sniffing-analysisnetwork-forensicsforensics+3
62
il y a 2 jours
caronte preview

caronte

GitHubeciavatta/caronte

Un outil pour analyser le flux réseau lors des compétitions Capture the Flag en mode attaque/défense.

packet-sniffing-analysisnetwork-forensicsforensics+1
651il y a 4 ans
Skadi preview

Skadi

GitHuborlikoski/skadi

Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
disk-forensicsosintmemory-forensics+9
517il y a 3 ans
PcapViz preview

PcapViz

GitHub1ultimat3/pcapviz

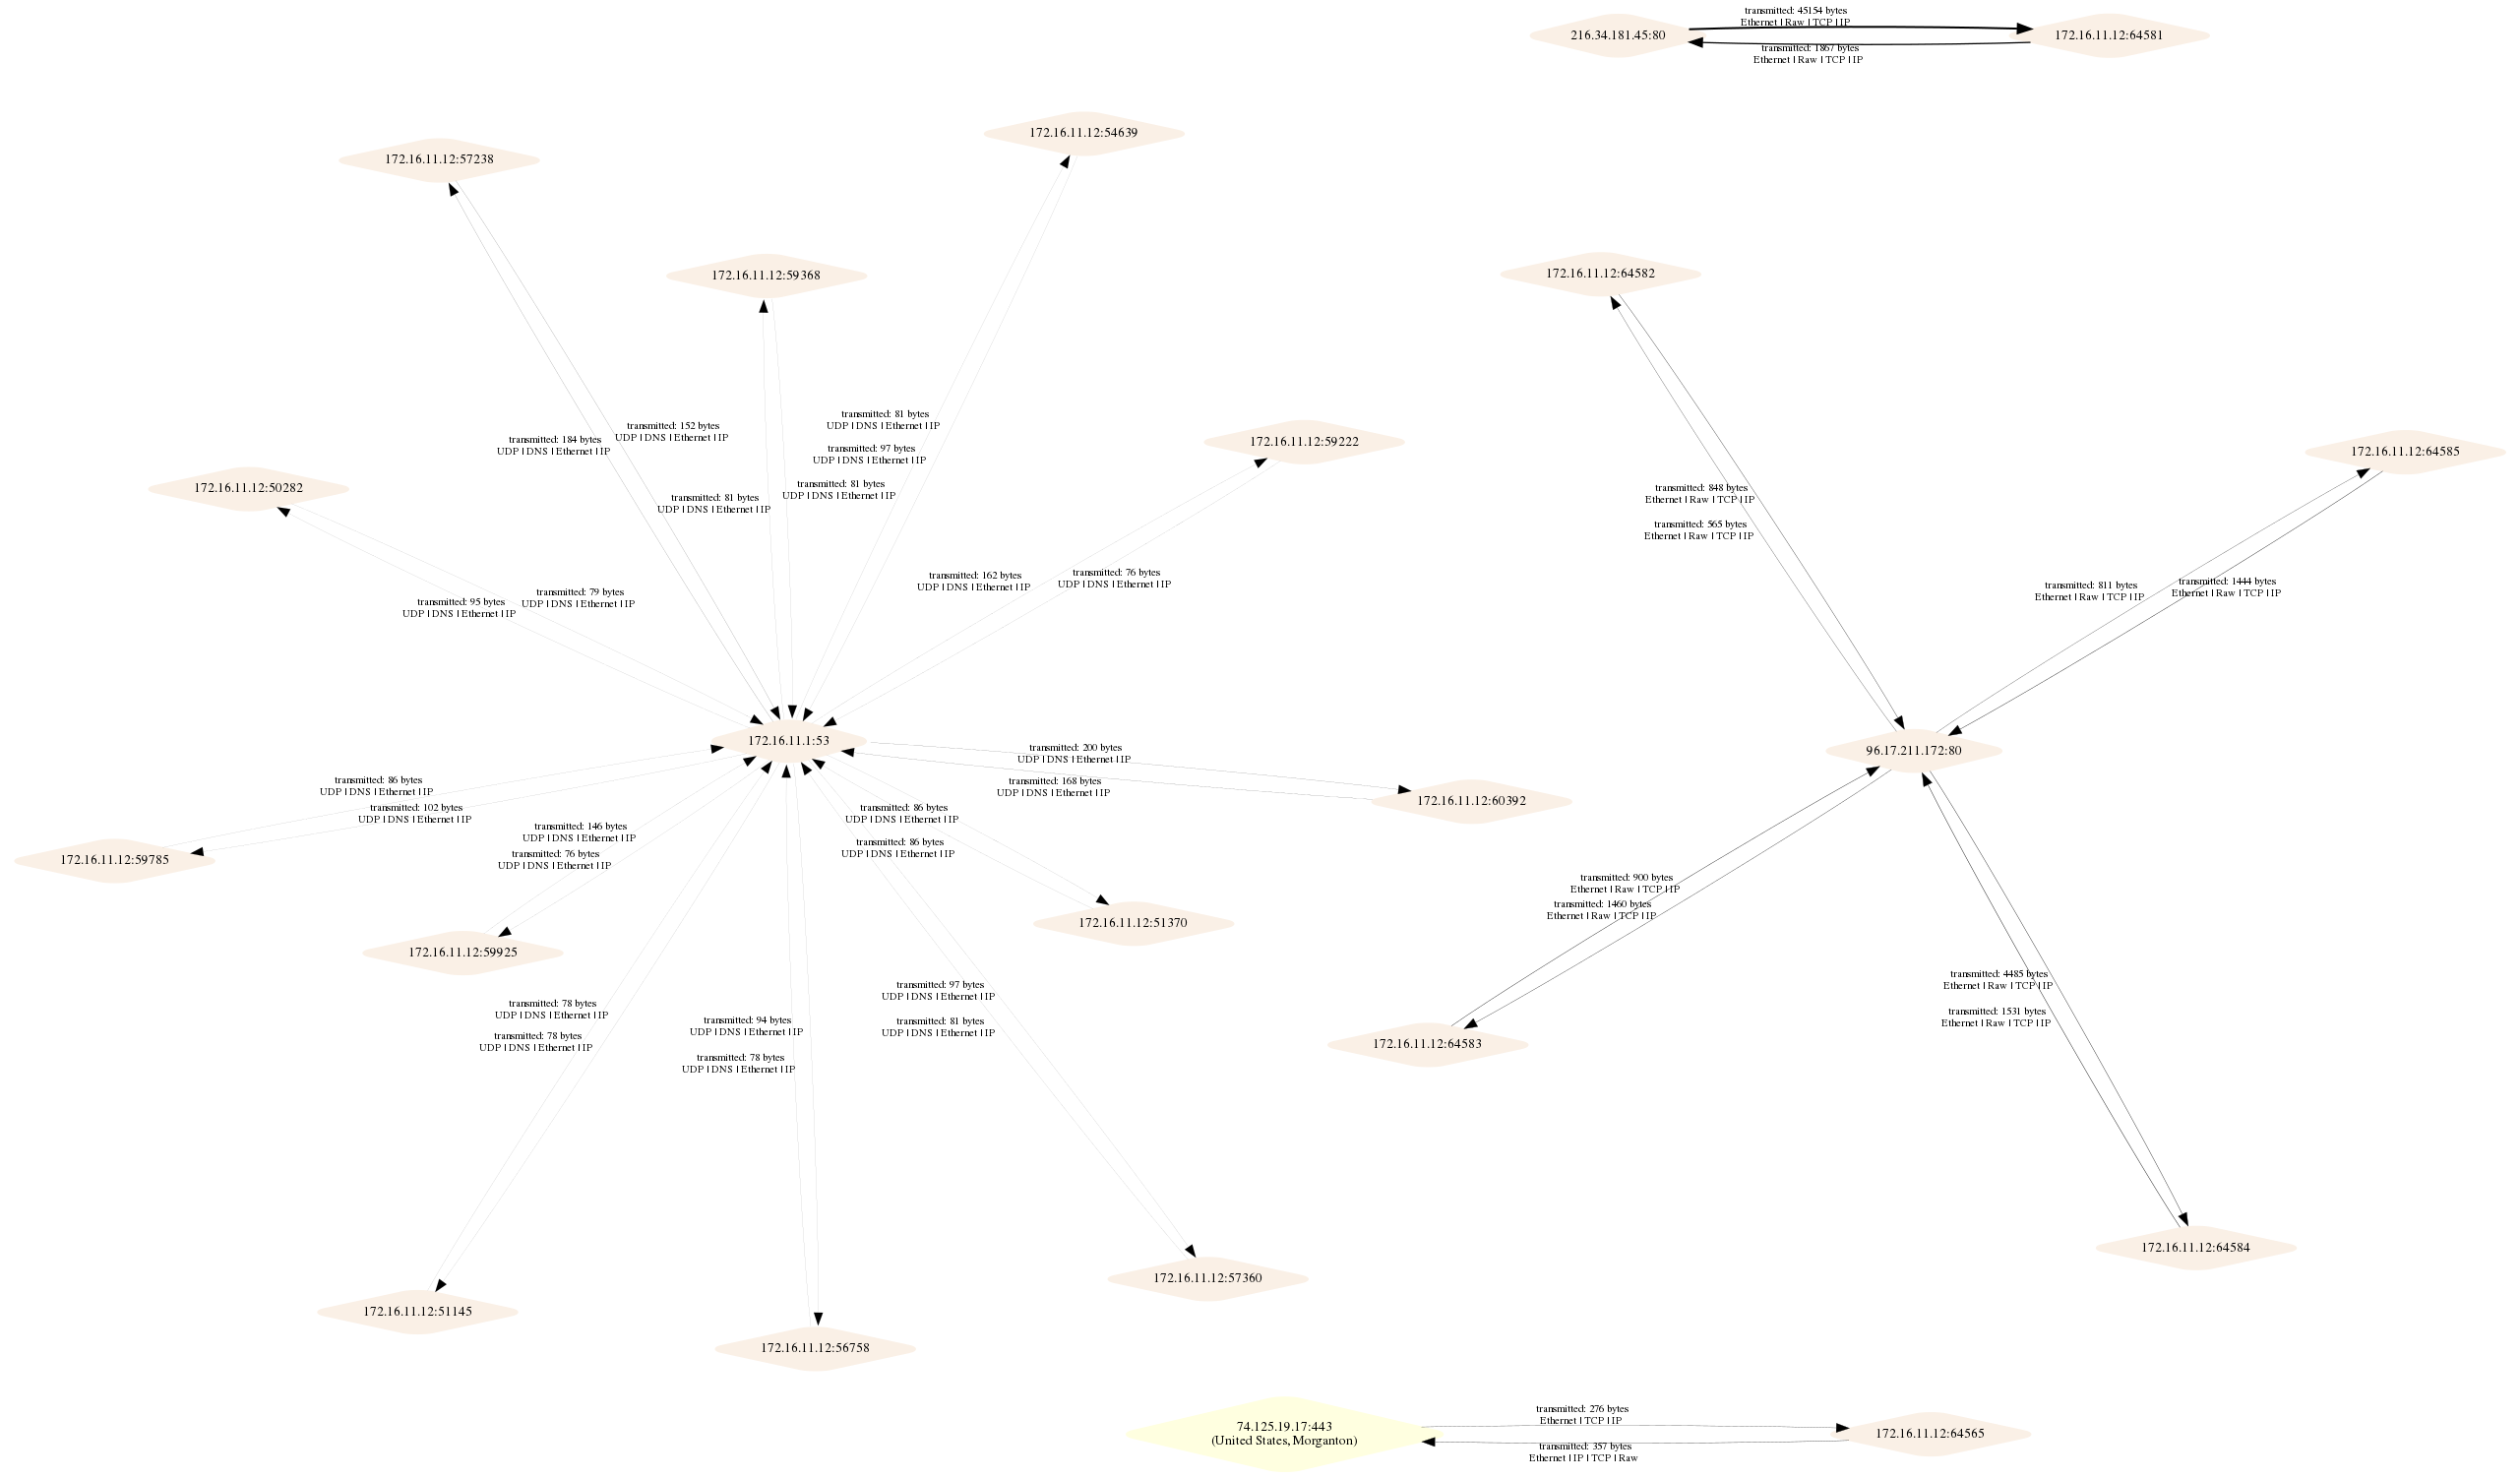
Visualiser les topologies réseau et collecter des statistiques de graphe à partir de fichiers pcap
packet-sniffing-analysisnetwork-mappingnetwork-forensics+1
359il y a 3 ans
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
ioc-managementmemory-forensicsnetwork-forensics+7
321il y a 4 mois
detux preview

detux

GitHubdetuxsandbox/detux

Le sandbox Linux multiplateforme

dynamic-analysis-sandboxingnetwork-forensicsforensics+1
266il y a 8 ans
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
network-forensicsmalware-analysisdigital-forensics+4
193il y a 3 jours
packetStrider preview

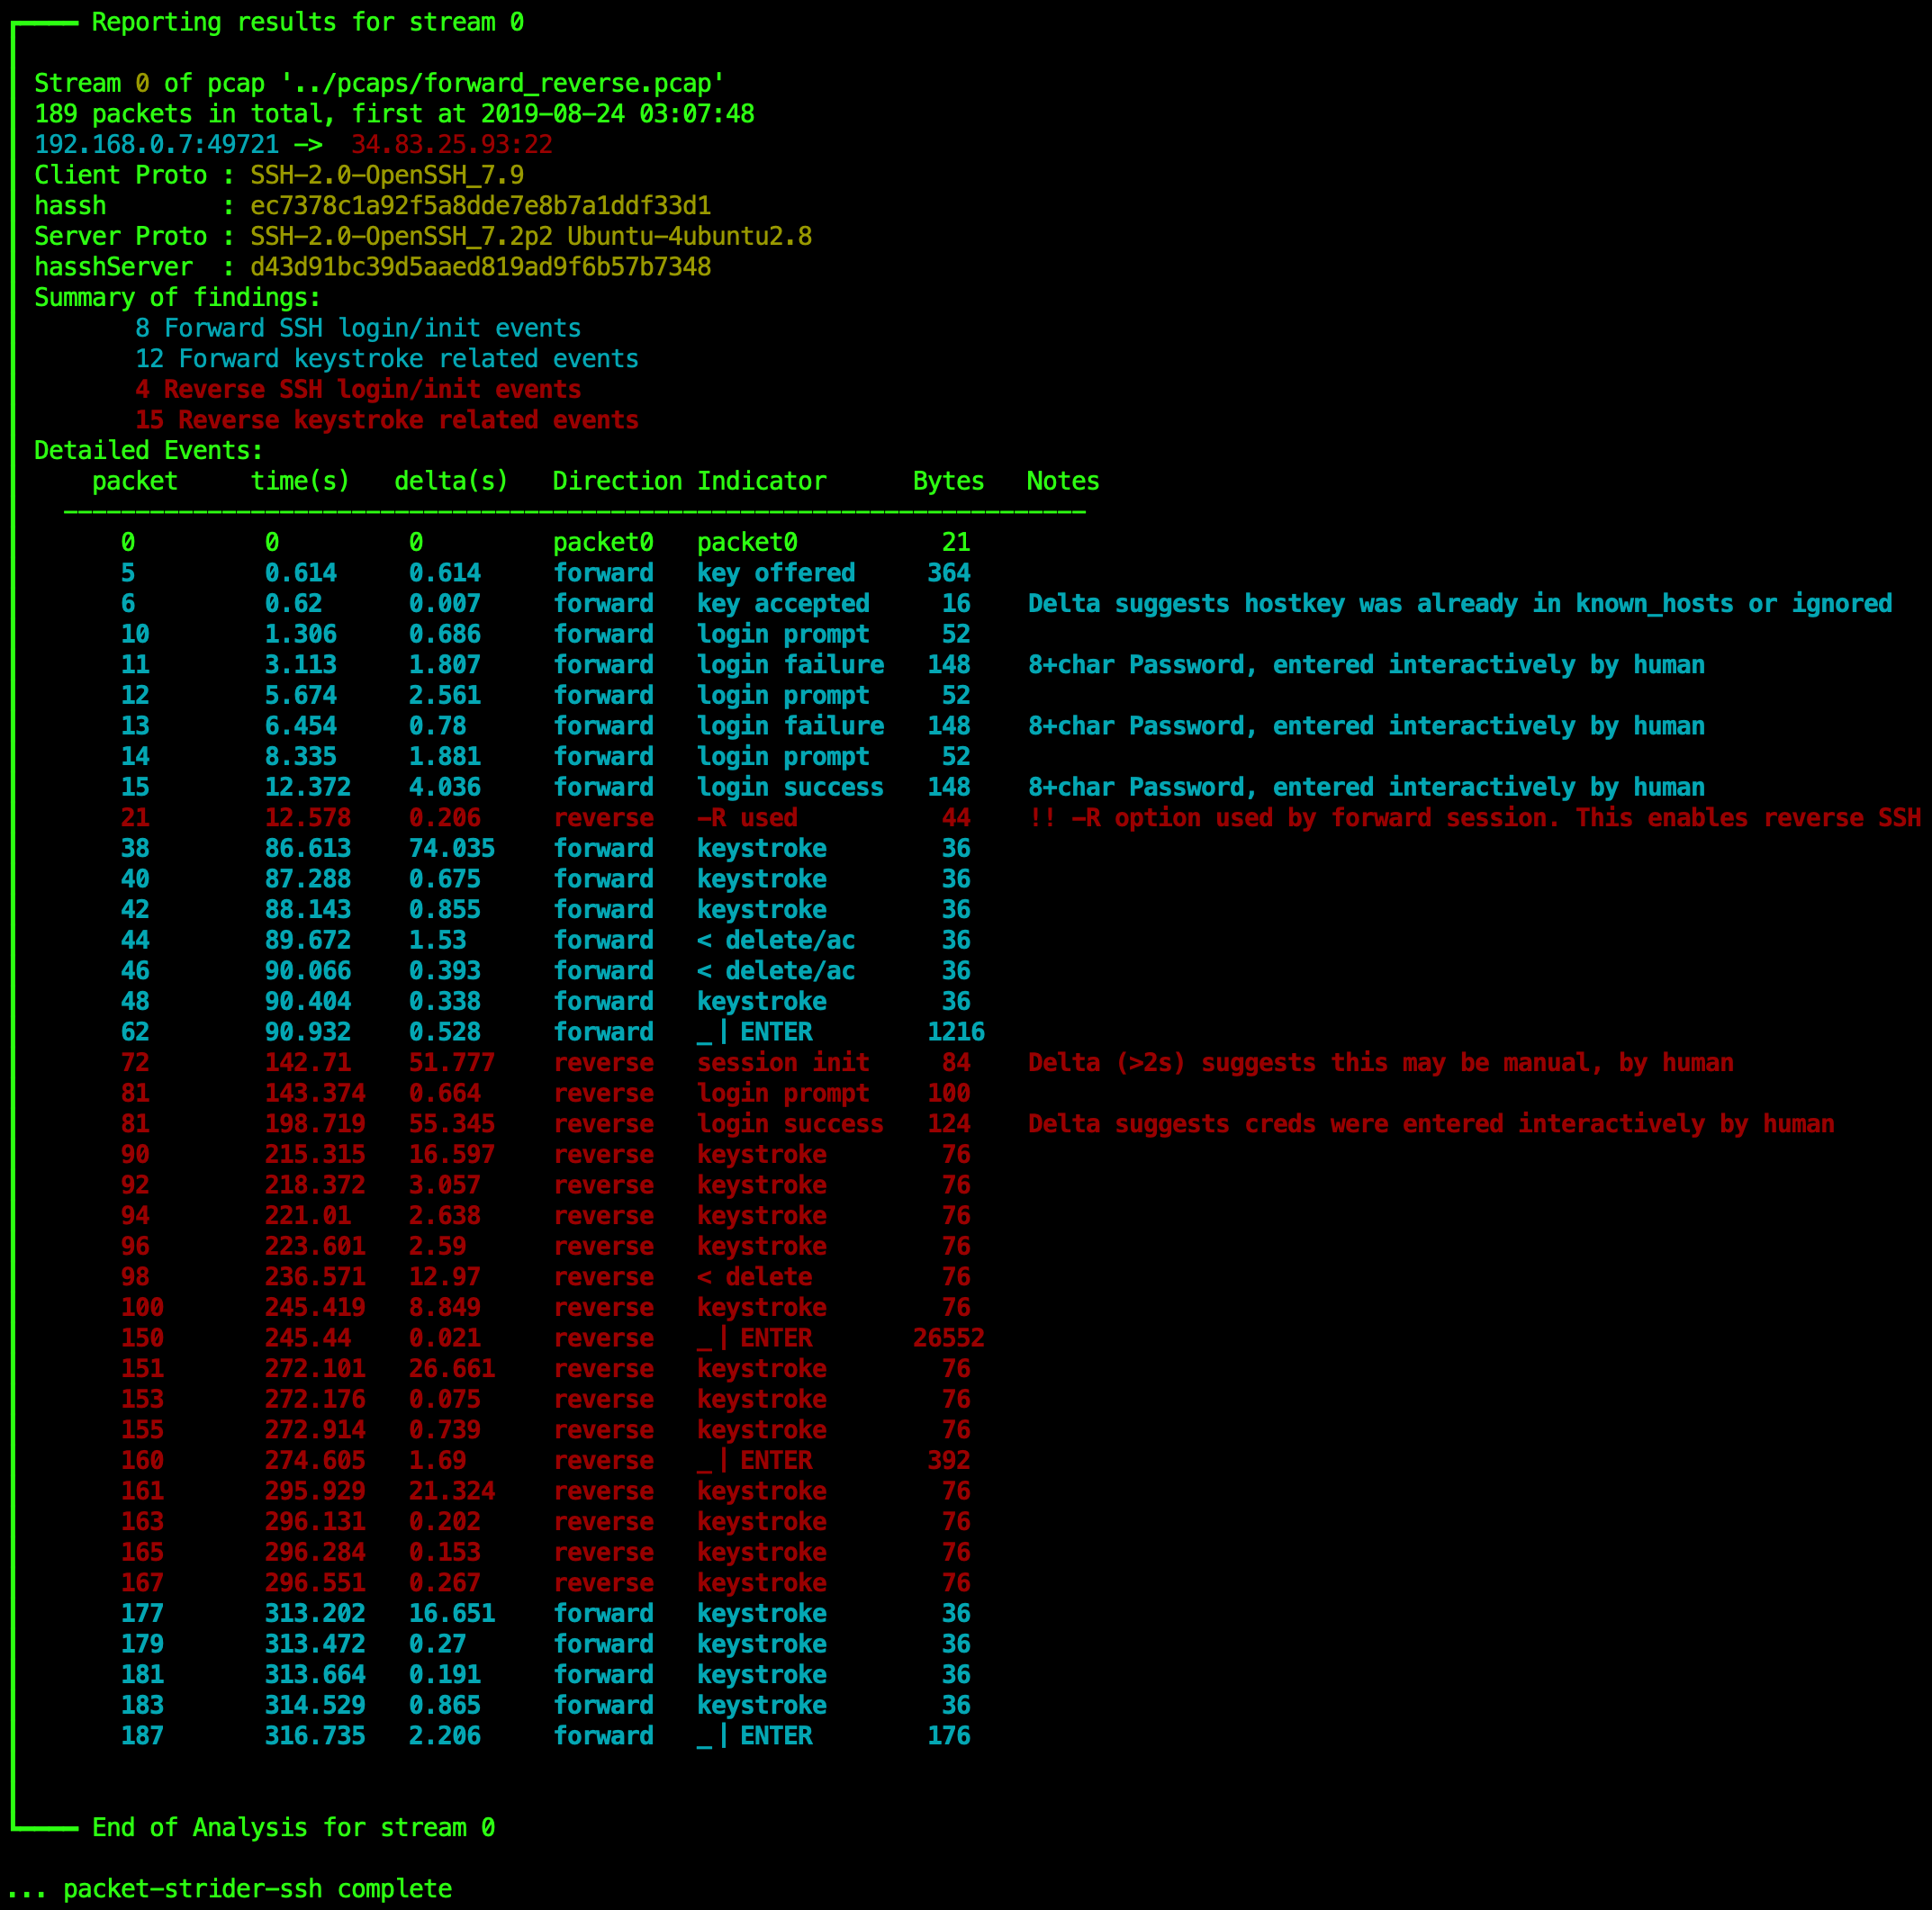
packetStrider

GitHubbenjeems/packetstrider

Un outil de forensique de paquets réseau pour SSH

packet-sniffing-analysisnetwork-forensicsforensics+5
254il y a 6 ans
RITA-J preview

RITA-J

GitHubcyb3r-monk/rita-j

Implémentation de RITA (Real Intelligence Threat Analytics) dans Jupyter Notebook avec un algorithme de notation amélioré.
network-forensicsnetwork-securitythreat-intelligence+3
214il y a 4 ans
babyshark preview

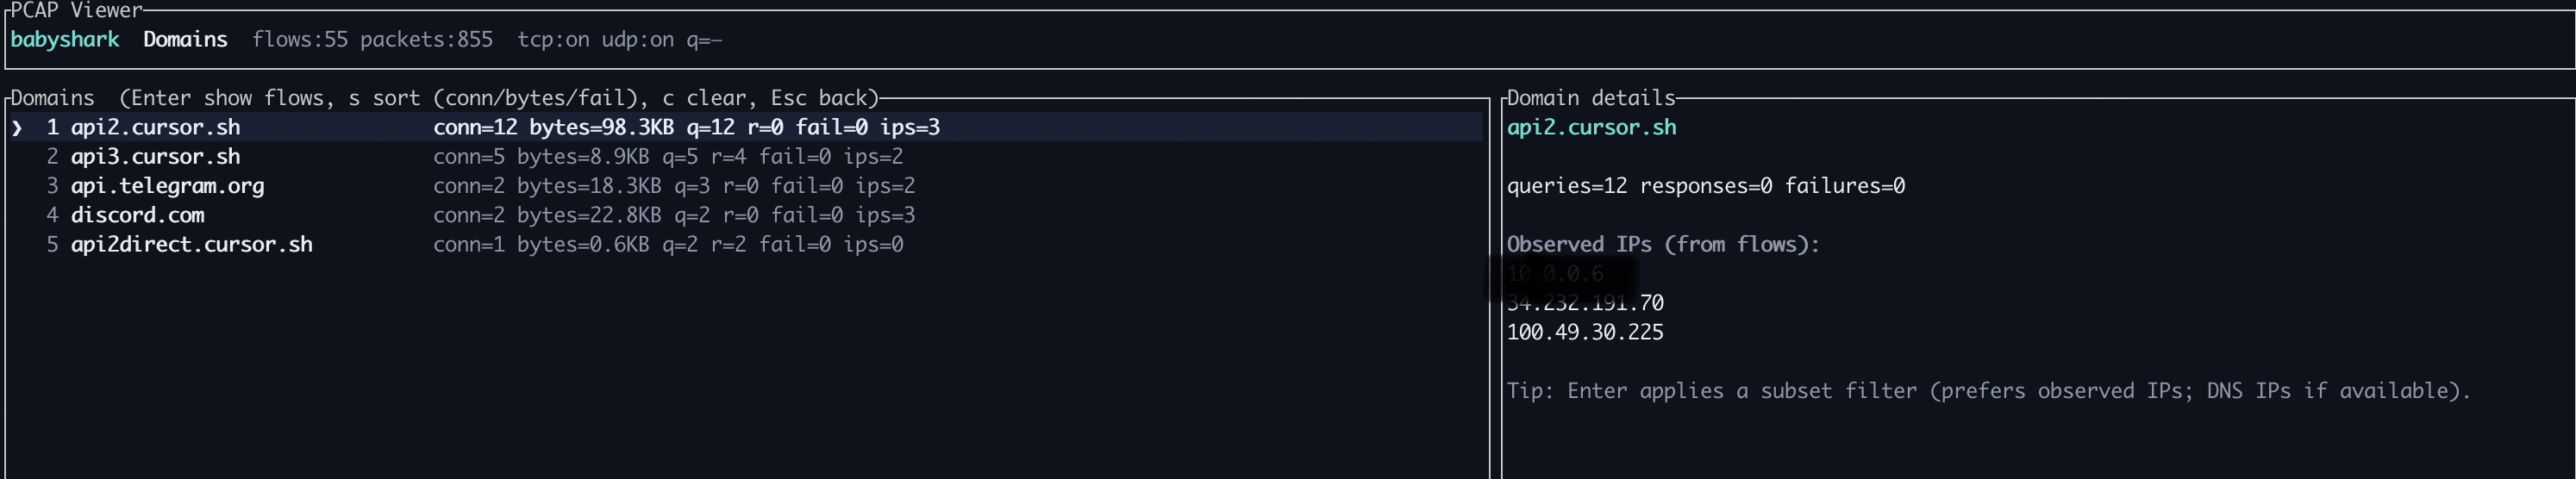
babyshark

GitHubvignesh07/babyshark

TUI PCAP axé sur les flux (fichiers de cas, UX magnifique). Do do do do.
packet-sniffing-analysisnetwork-forensicsforensics+5
565il y a 7 mois
wireshark-rdp preview

wireshark-rdp

GitHubawakecoding/wireshark-rdp

Wireshark RDP resources

packet-sniffing-analysisnetwork-forensicsnetwork-security+3
222il y a 1 an
Network-Analysis-Tools preview

Network-Analysis-Tools

GitHubazizaltuntas/network-analysis-tools

Kit d'analyse Pcap (fichier de capture) (v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
110il y a 9 ans
pcapfex preview

pcapfex

GitHubvikwin/pcapfex

'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.
packet-sniffing-analysisnetwork-forensicsforensics+2
229il y a 6 ans
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Plugin Wireshark qui corrèle le trafic réseau avec des renseignements sur les menaces, des étiquettes d'actifs et des données de vulnérabilité pour…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
102il y a 4 ans
DFIR4vSphere preview

DFIR4vSphere

GitHubanssi-fr/dfir4vsphere

Module Powershell pour la forensique VMWare vSphere
cloud-infrastructure-securitydefensive-toolsnetwork-forensics+5
185il y a 1 an
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

Un outil pour traiter un grand nombre de pcaps en utilisant tshark

packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
155il y a 2 ans
pcap-burp preview

pcap-burp

GitHubnccgroup/pcap-burp

Importateur de Pcap pour Burp

packet-sniffing-analysisvulnerability-scannersnetwork-forensics+2
113il y a 5 ans
IpGeo preview

IpGeo

GitHubz4l4mi/ipgeo

Extrait les adresses IP des fichiers de trafic réseau pcap/pcapng et génère des rapports CSV avec des détails de géolocalisation, de FAI et…

osintreconnaissancenetwork-forensics+1
132il y a 3 ans
Précédent1…345…8Suivant