
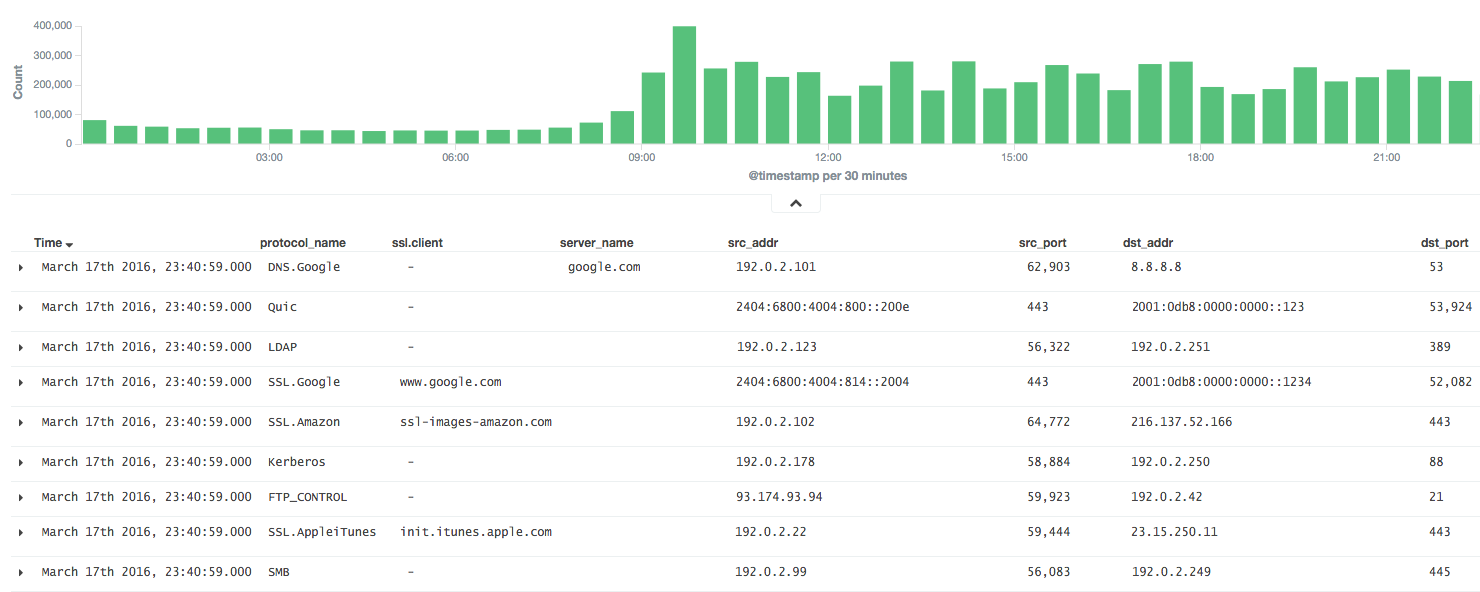
ndff
 knqyf263/ndff
Un moniteur réseau basé sur les flux avec inspection approfondie des paquets.
packet-sniffing-analysisnetwork-forensicsnetwork-security+2
knqyf263/ndffUn moniteur réseau basé sur les flux avec inspection approfondie des paquets.

 leonward/openfpc
OpenFPC, Capture de Paquets Complète Open Source
 nccgroup/mortimer
Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.
 nccgroup/baskerville
Extracteur sélectif de protocoles à partir de PCAPs ou d'interfaces.
 kcreyts/plugxdecoder
Décode le trafic PlugX et les artefacts chiffrés/compressés.
 appliedsec/forensicscanner
Forensic Scanner