security-onion
Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux

Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux

Analyseur Bro qui détecte le protocole QUIC de Google

Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.

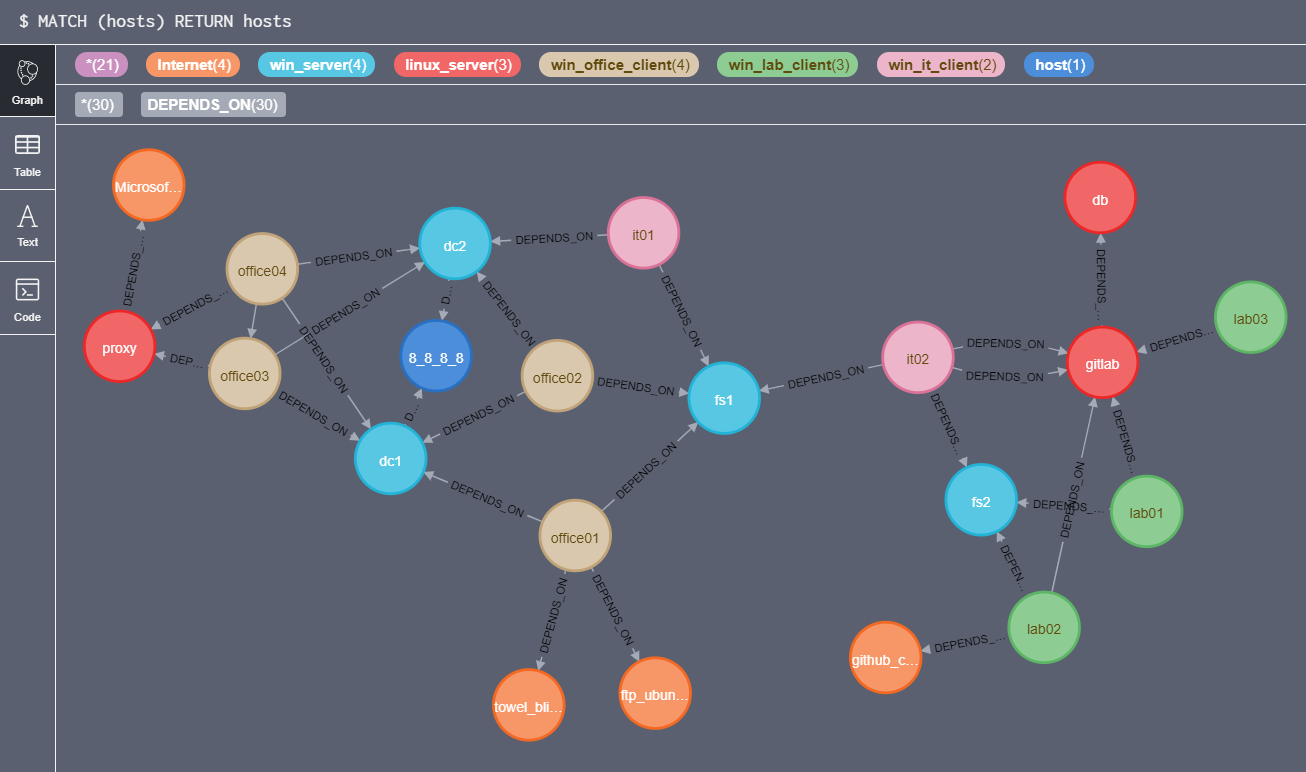
créer des instructions CREATE Cypher pour Neo4j à partir de fichiers netstat de plusieurs machines

Explorateur de trafic HTTP malveillant

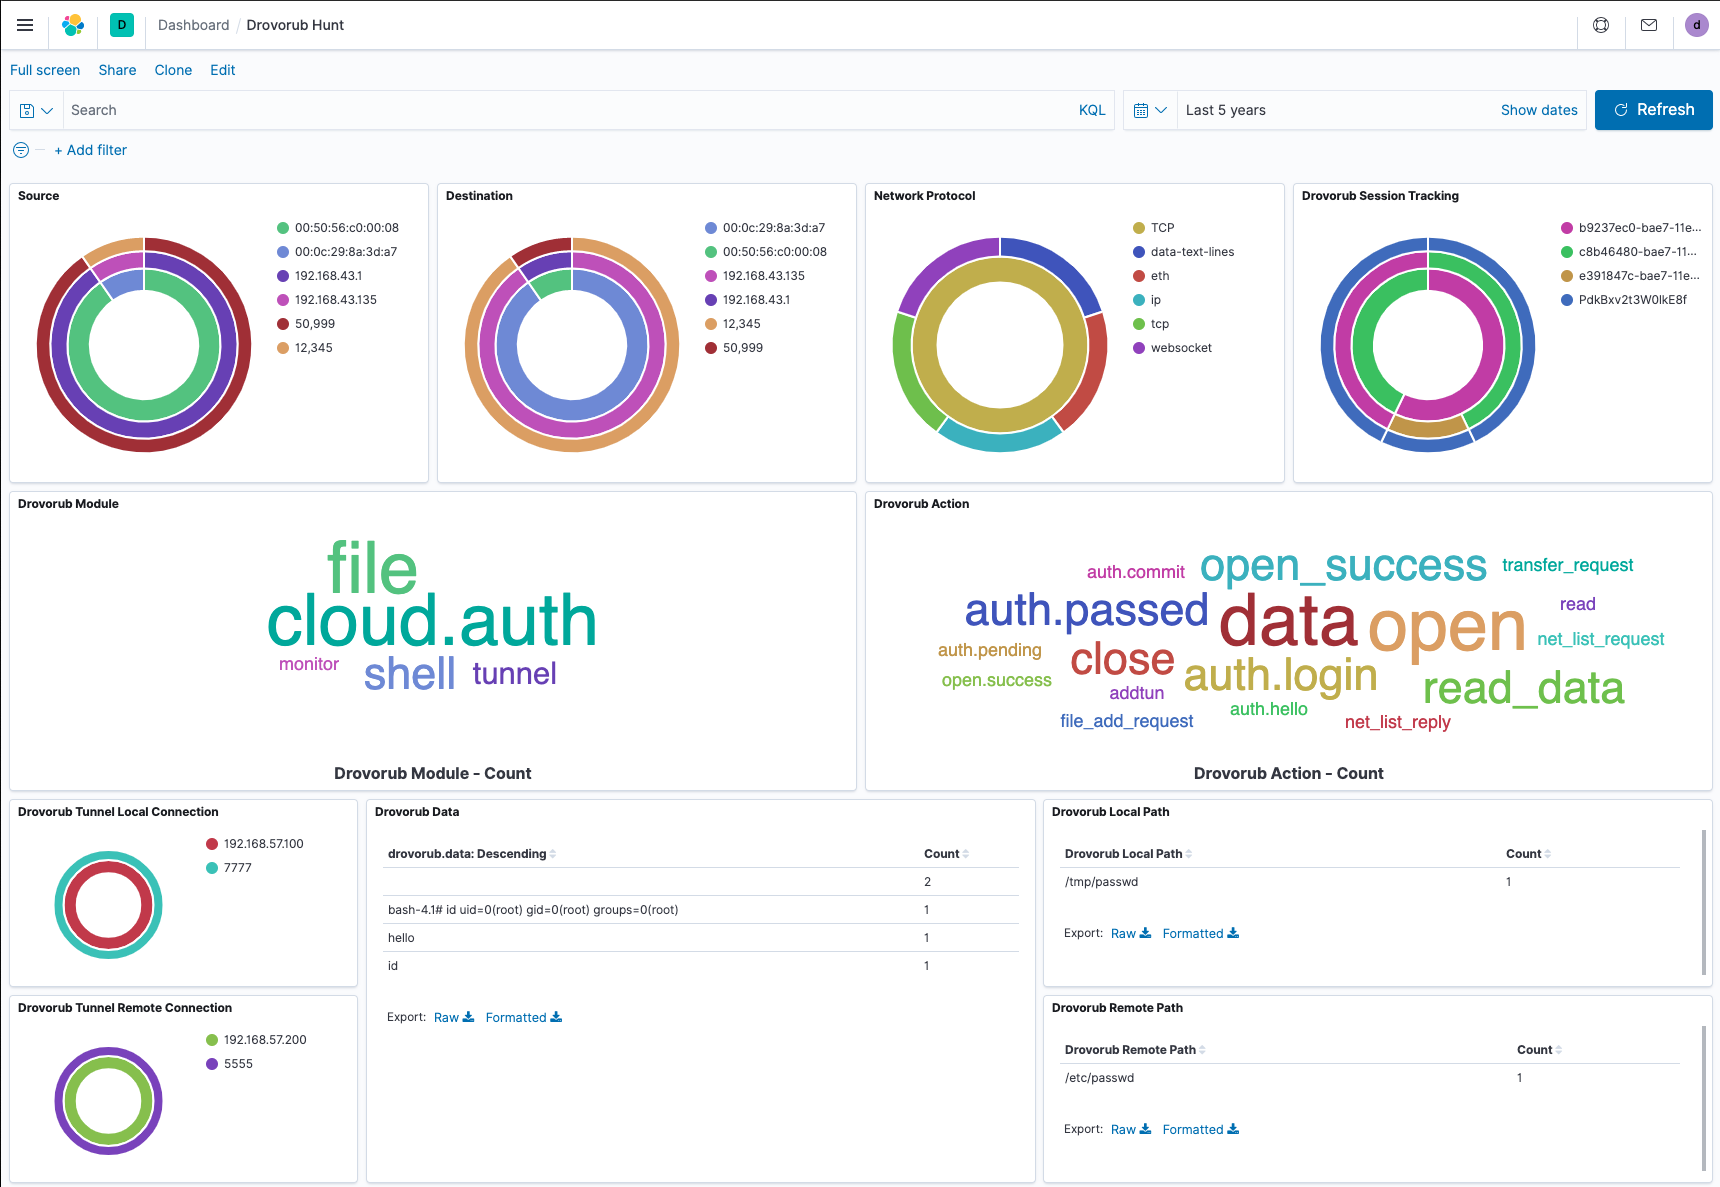
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.

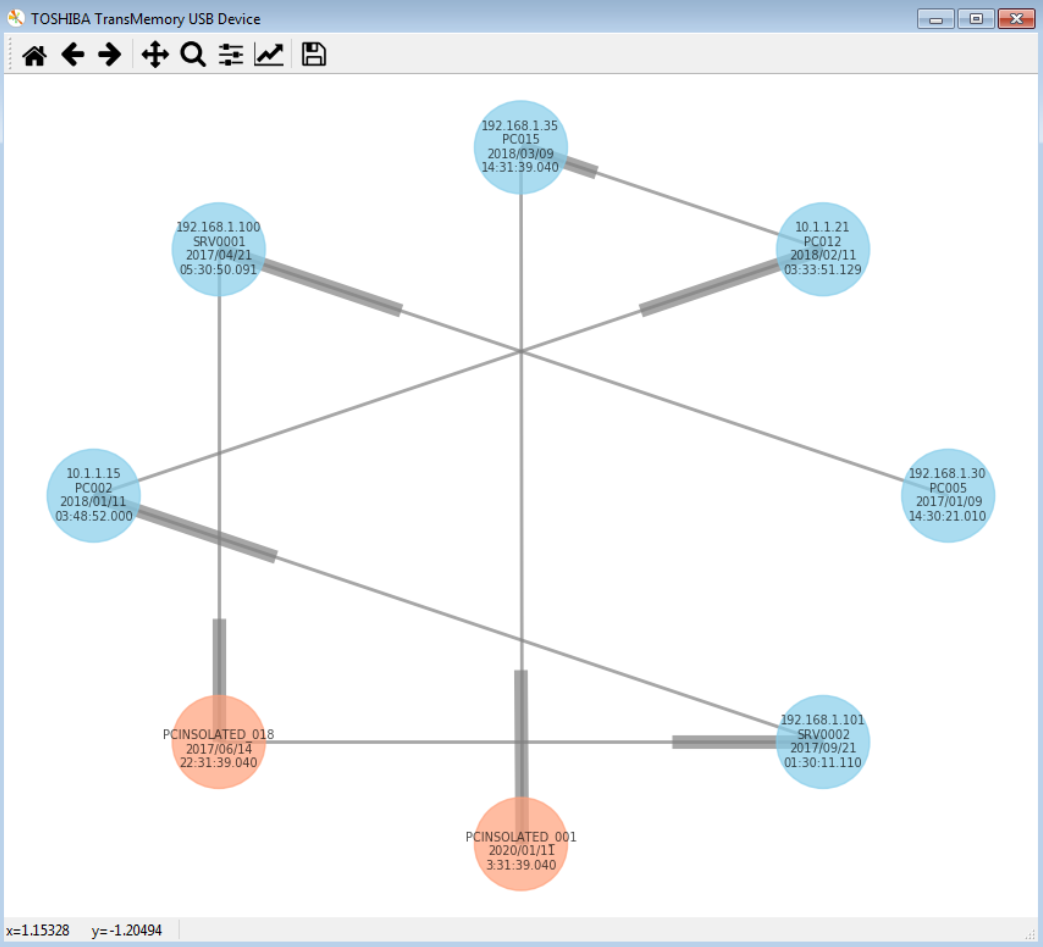
Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…

'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.

Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…

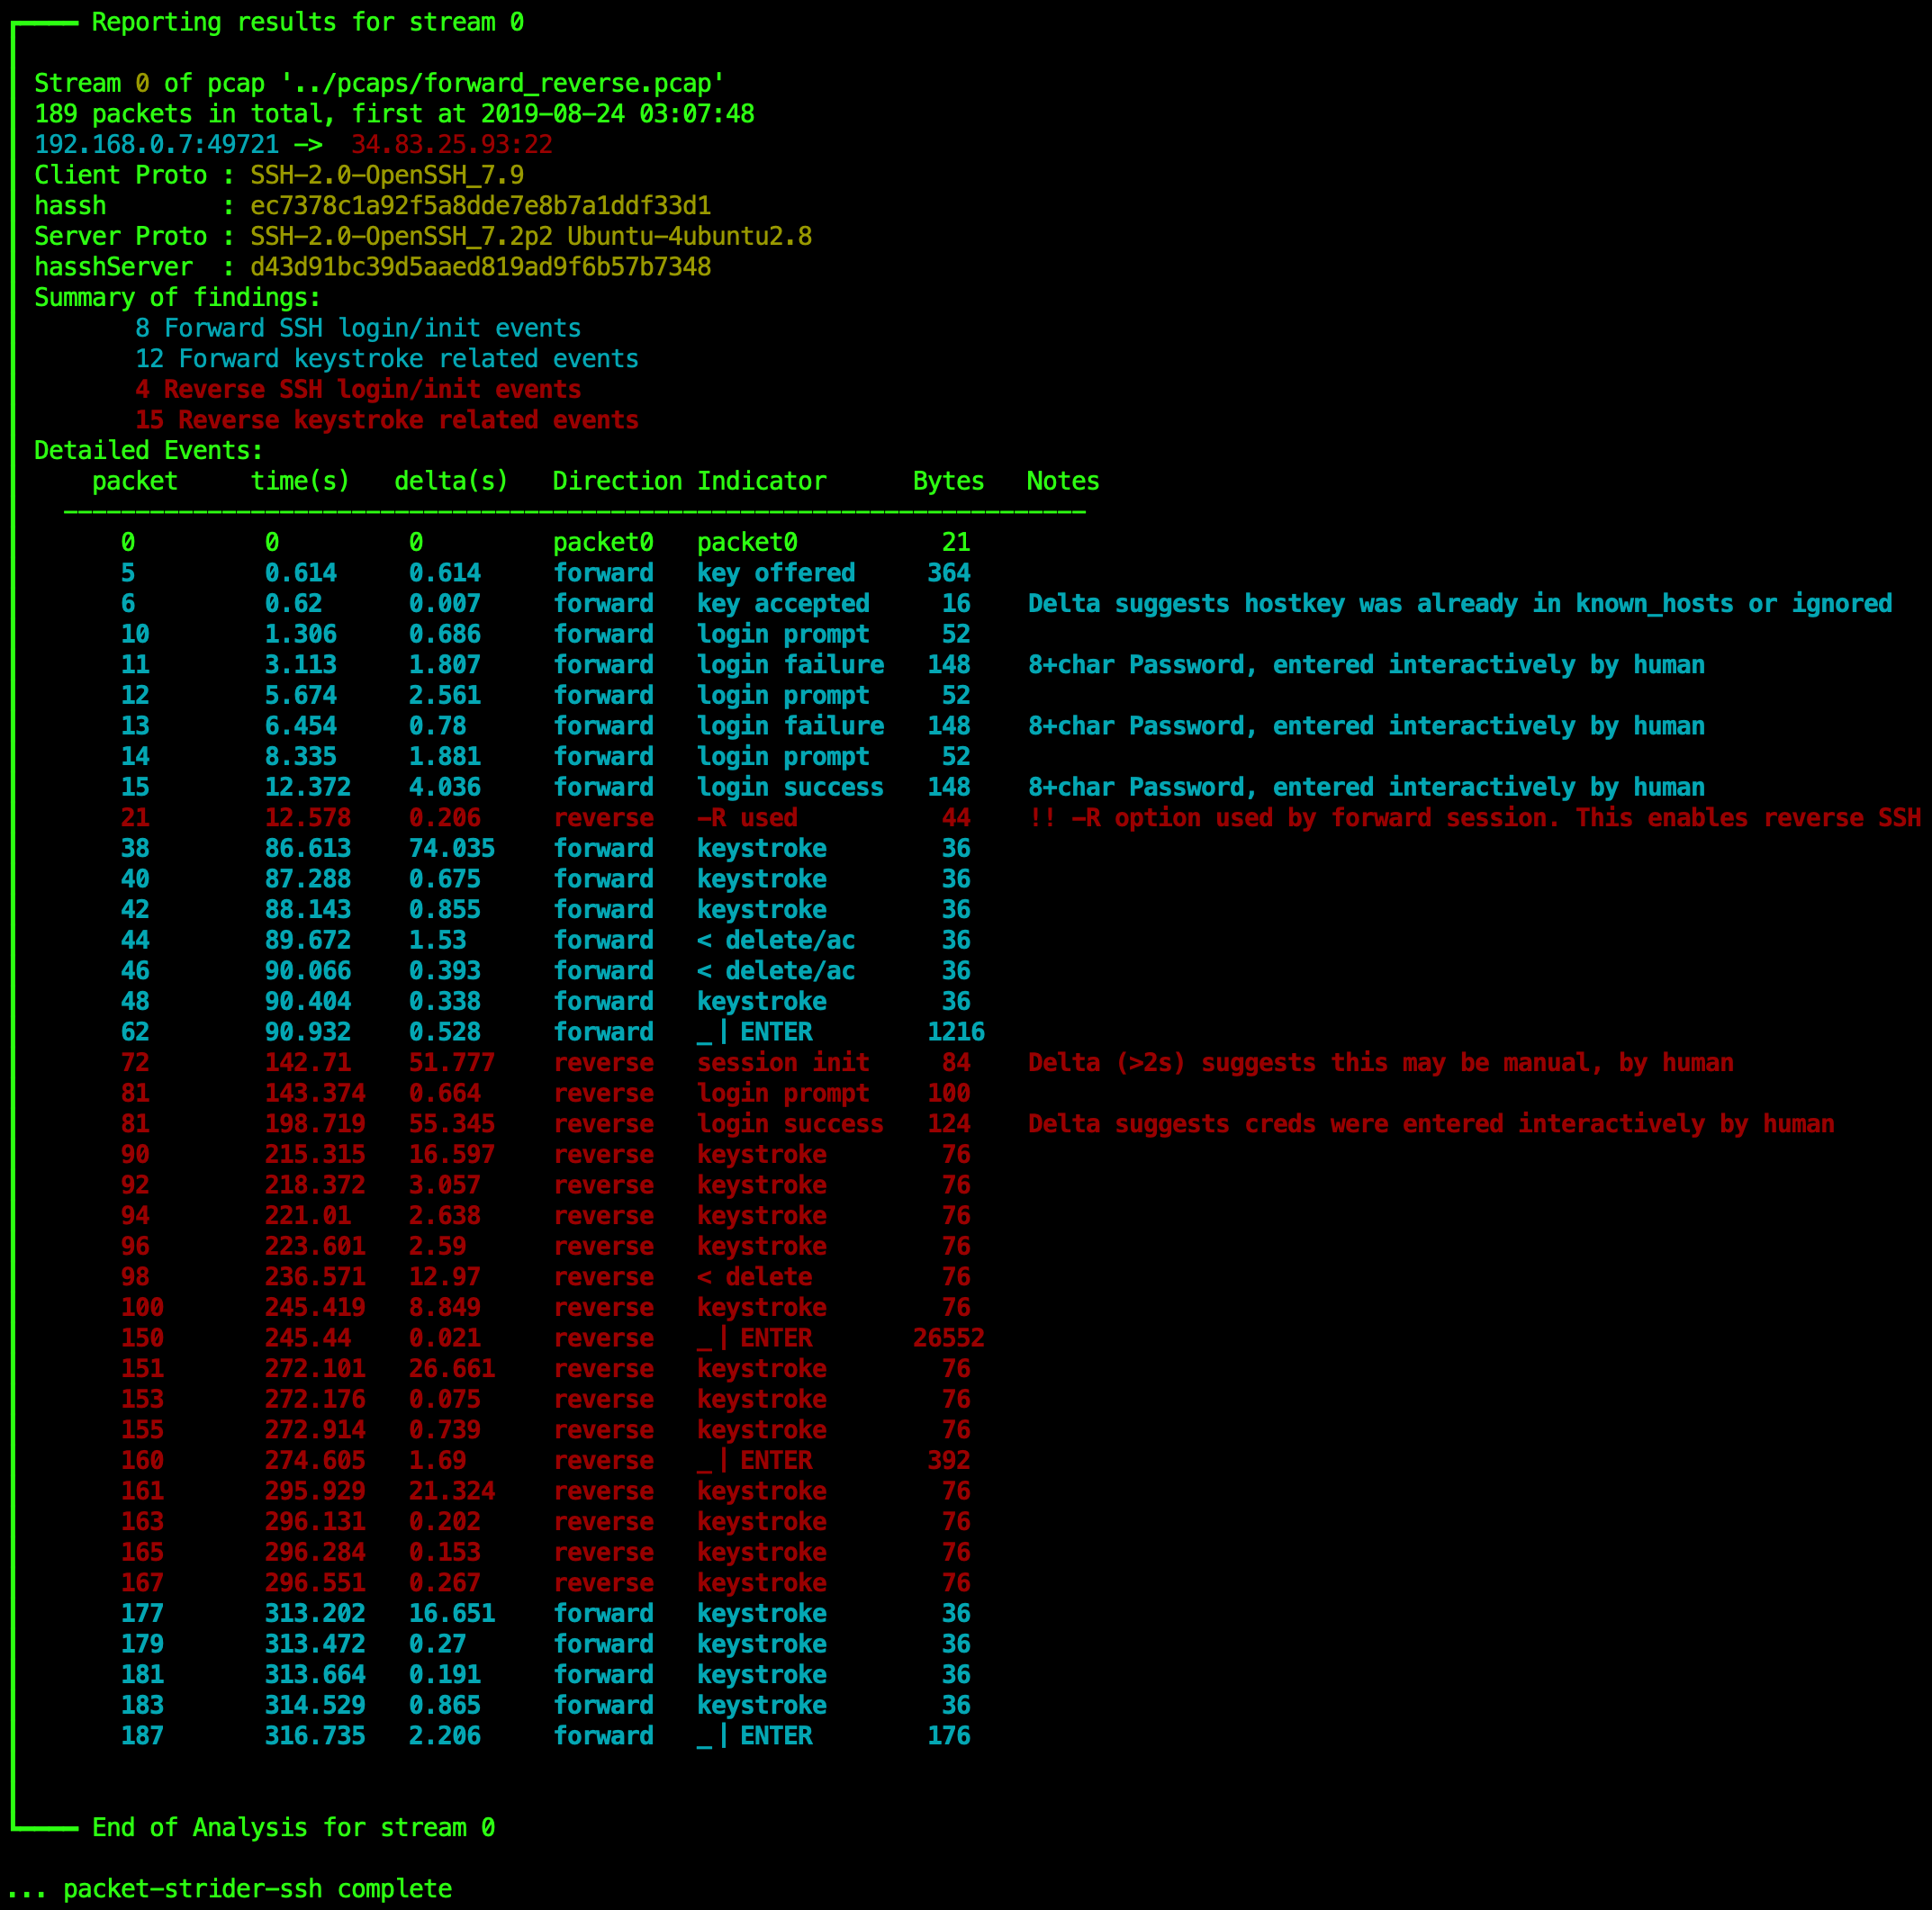
Un outil de forensique de paquets réseau pour SSH

Forensique numérique distribuée et en temps réel à la vitesse du cloud.

Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…

Analyse du trafic de Ramnit

Le sandbox Linux multiplateforme

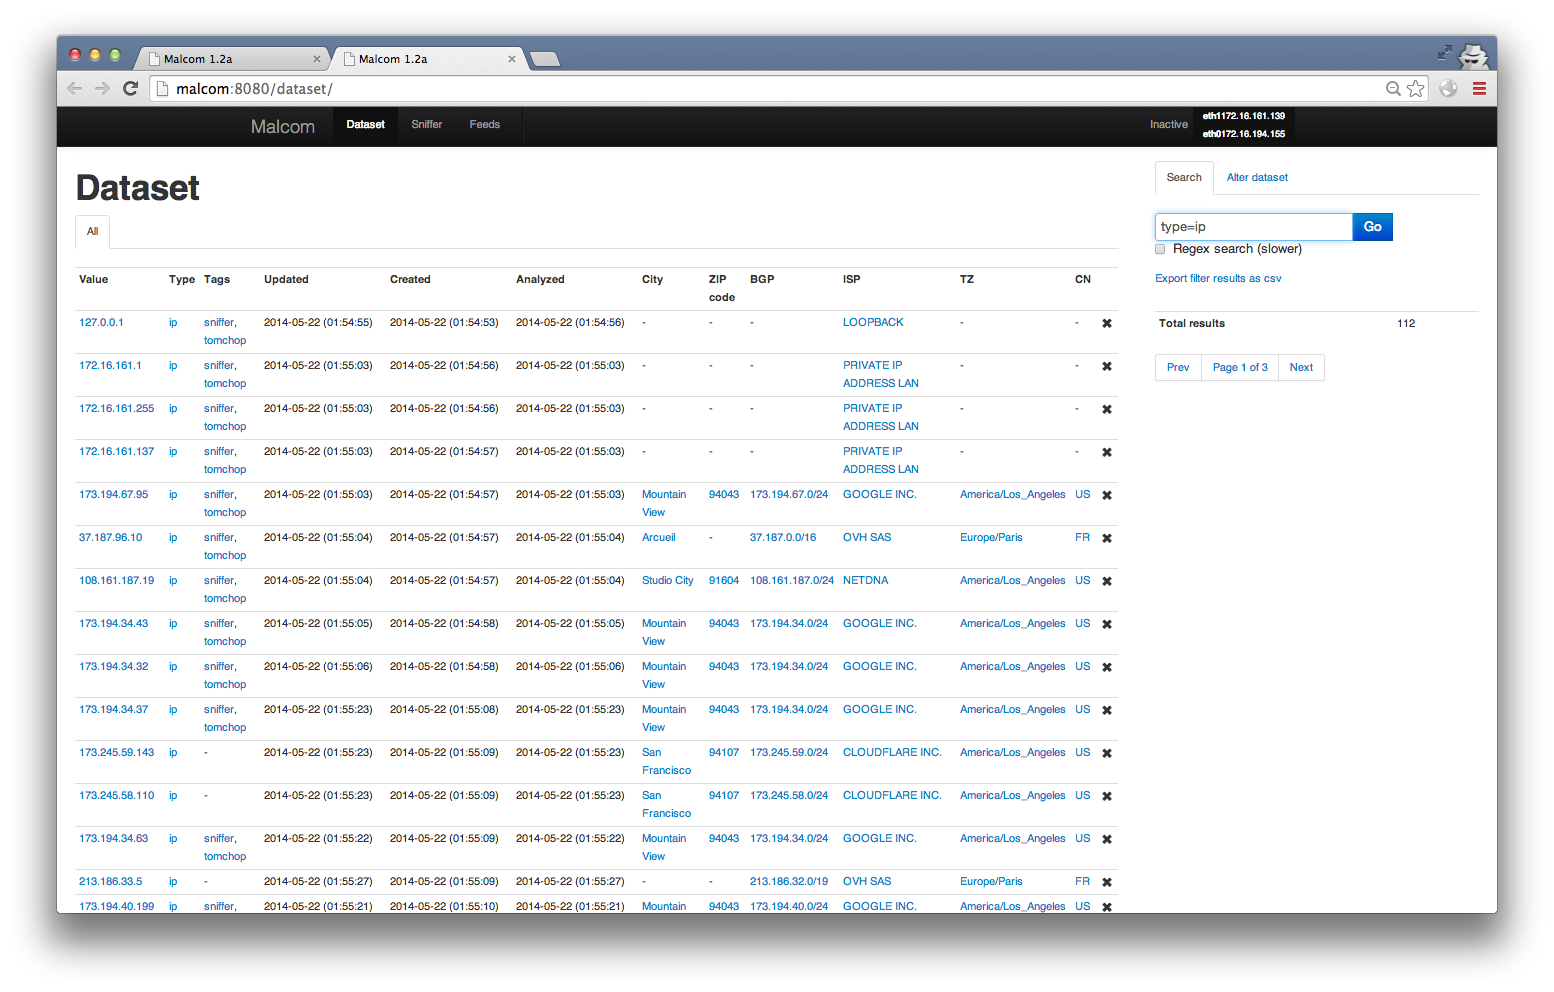
Malcom - Analyseur de communications de malwares

Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…

Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…

Kit d'analyse Pcap (fichier de capture) (v.1)