

zeek-spicy-ospf
 corelight/zeek-spicy-ospf
Un analyseur de paquets OSPF pour Zeek basé sur Spicy.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+2
8
corelight/zeek-spicy-ospfUn analyseur de paquets OSPF pour Zeek basé sur Spicy.
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 netsniff-ng/netsniff-ng
Un couteau suisse pour vos tâches réseau Linux quotidiennes.
 microsoft/etl2pcapng
Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.
 awakecoding/wireshark-rdp
Wireshark RDP resources
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
 google/gopacket
Fournit des capacités de traitement de paquets pour Go.
 anssi-fr/dfir4vsphere
Module Powershell pour la forensique VMWare vSphere
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump pour environnements cloud natifs ⭐ ⭐
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 halildeniz/networkassessment
NetworkAssessment: Outil d'évaluation des compromissions réseau
 gamelinux/passivedns
Un renifleur réseau qui enregistre toutes les réponses des serveurs DNS pour une utilisation dans une configuration DNS passive.
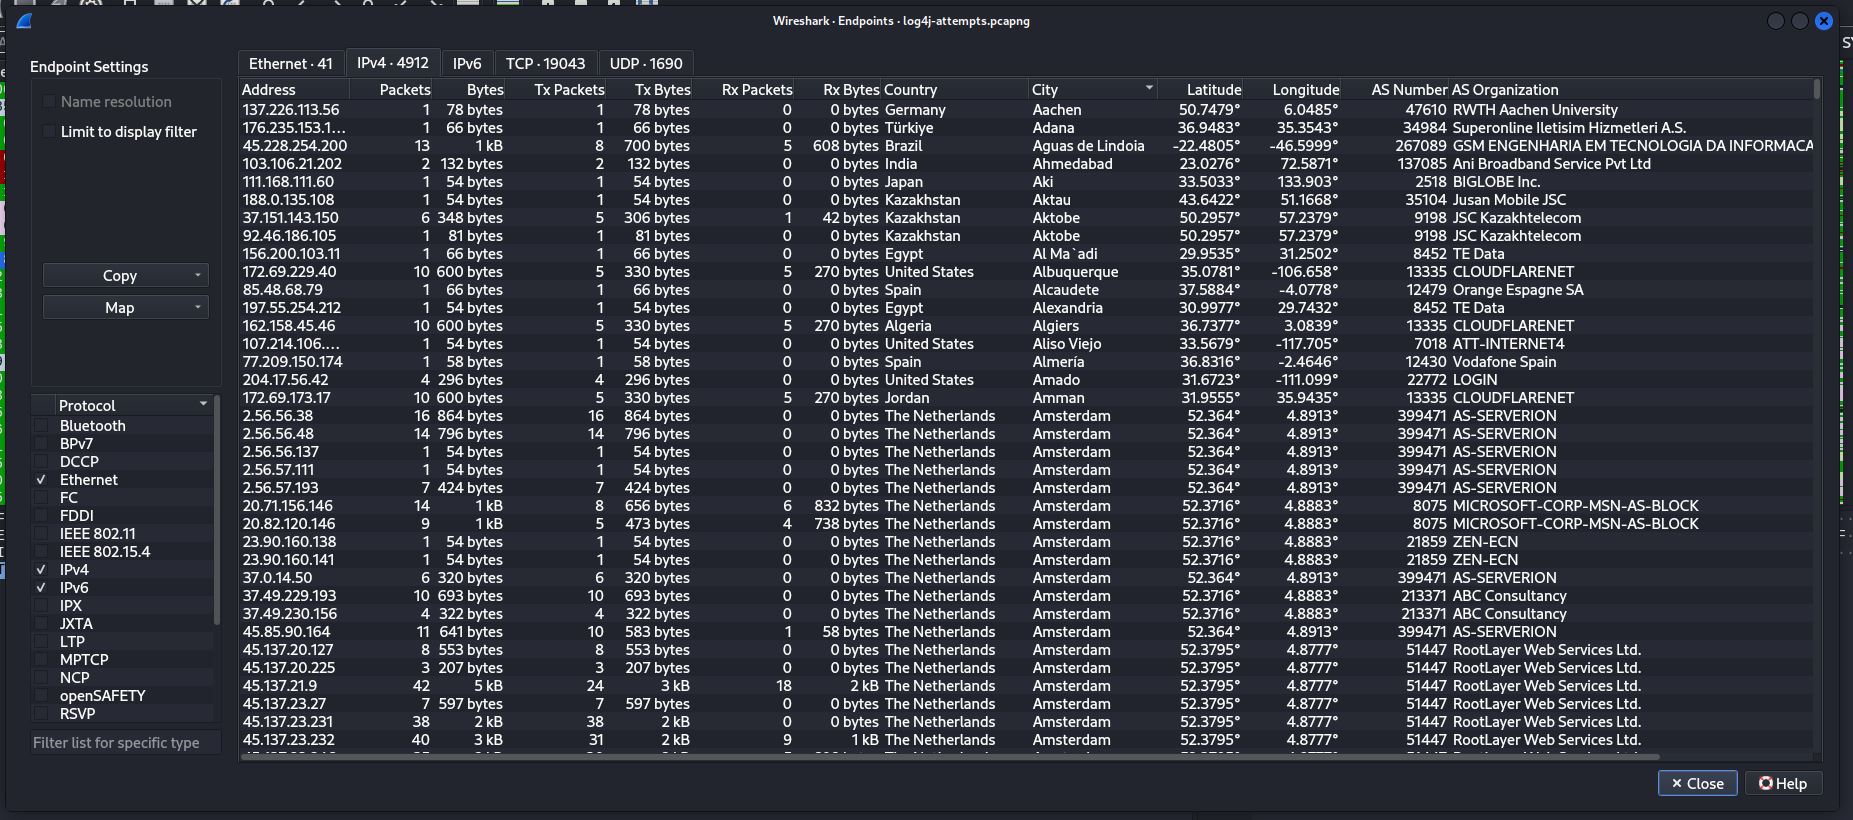 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 jstrosch/malware-samples
Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
 naacbin/covenantdecryptor
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
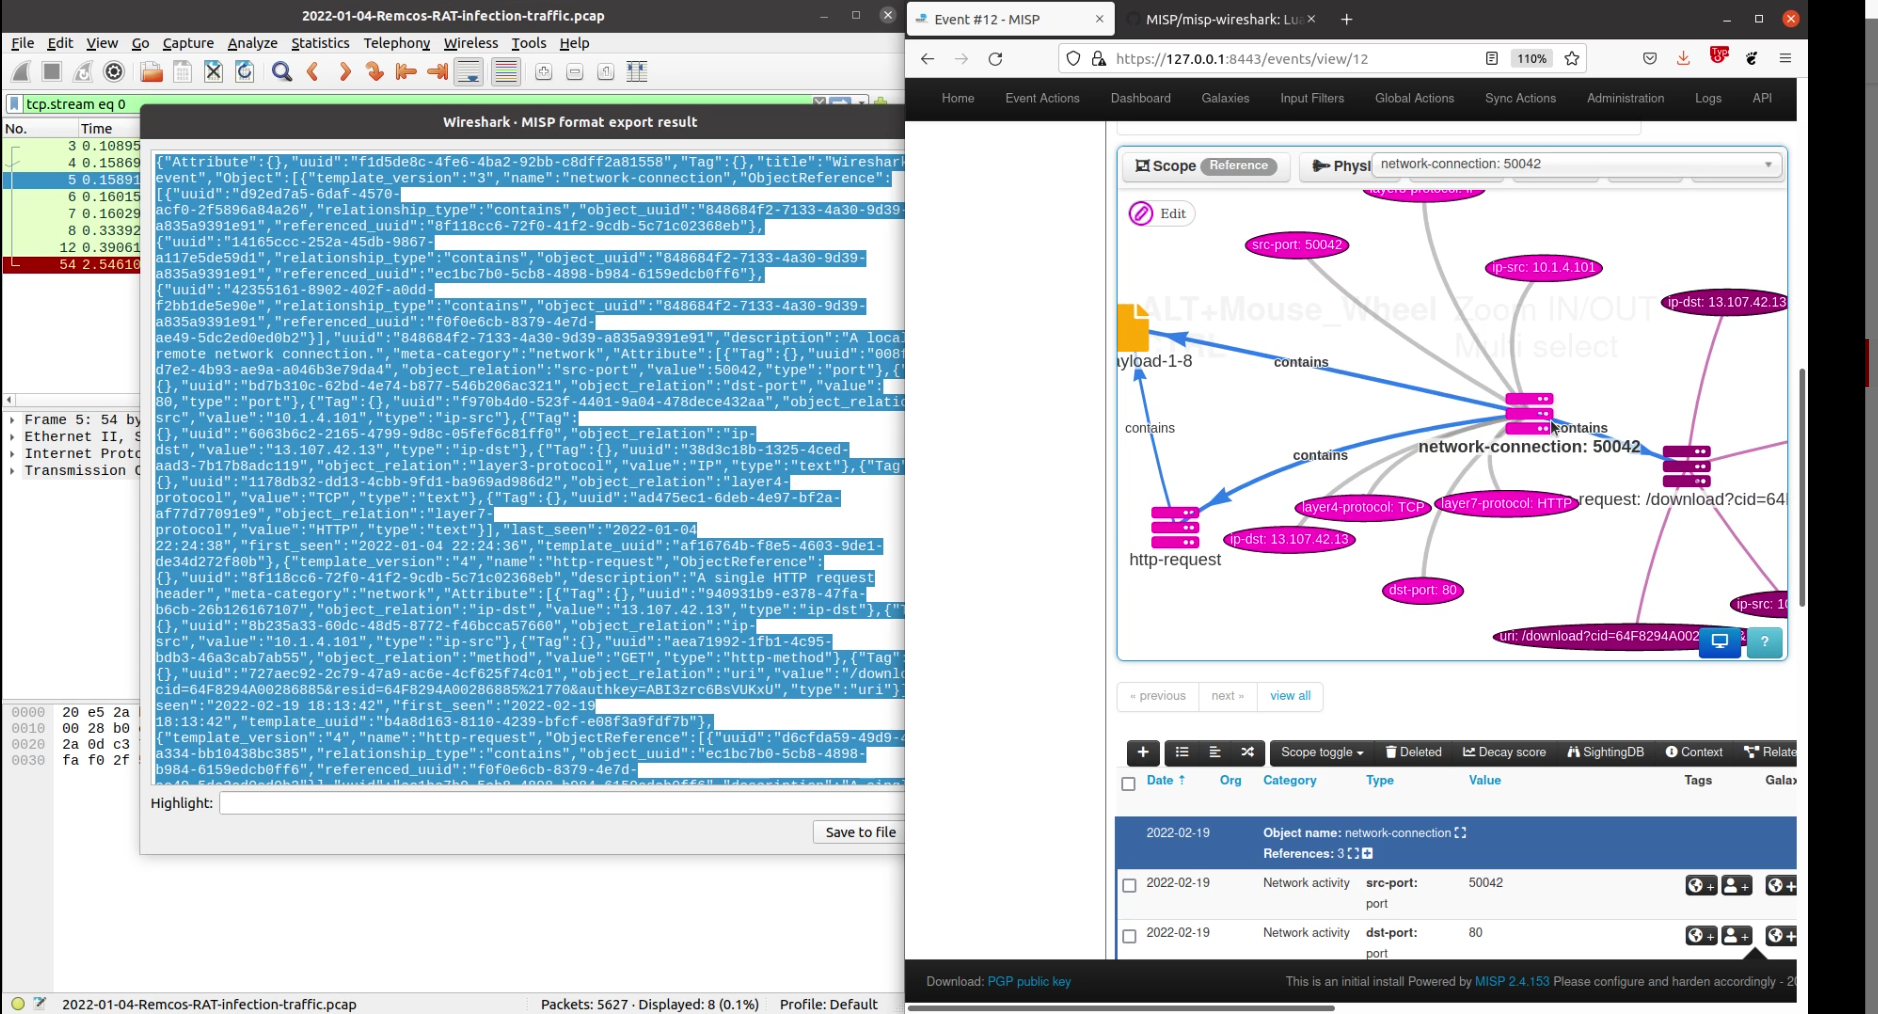 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP