
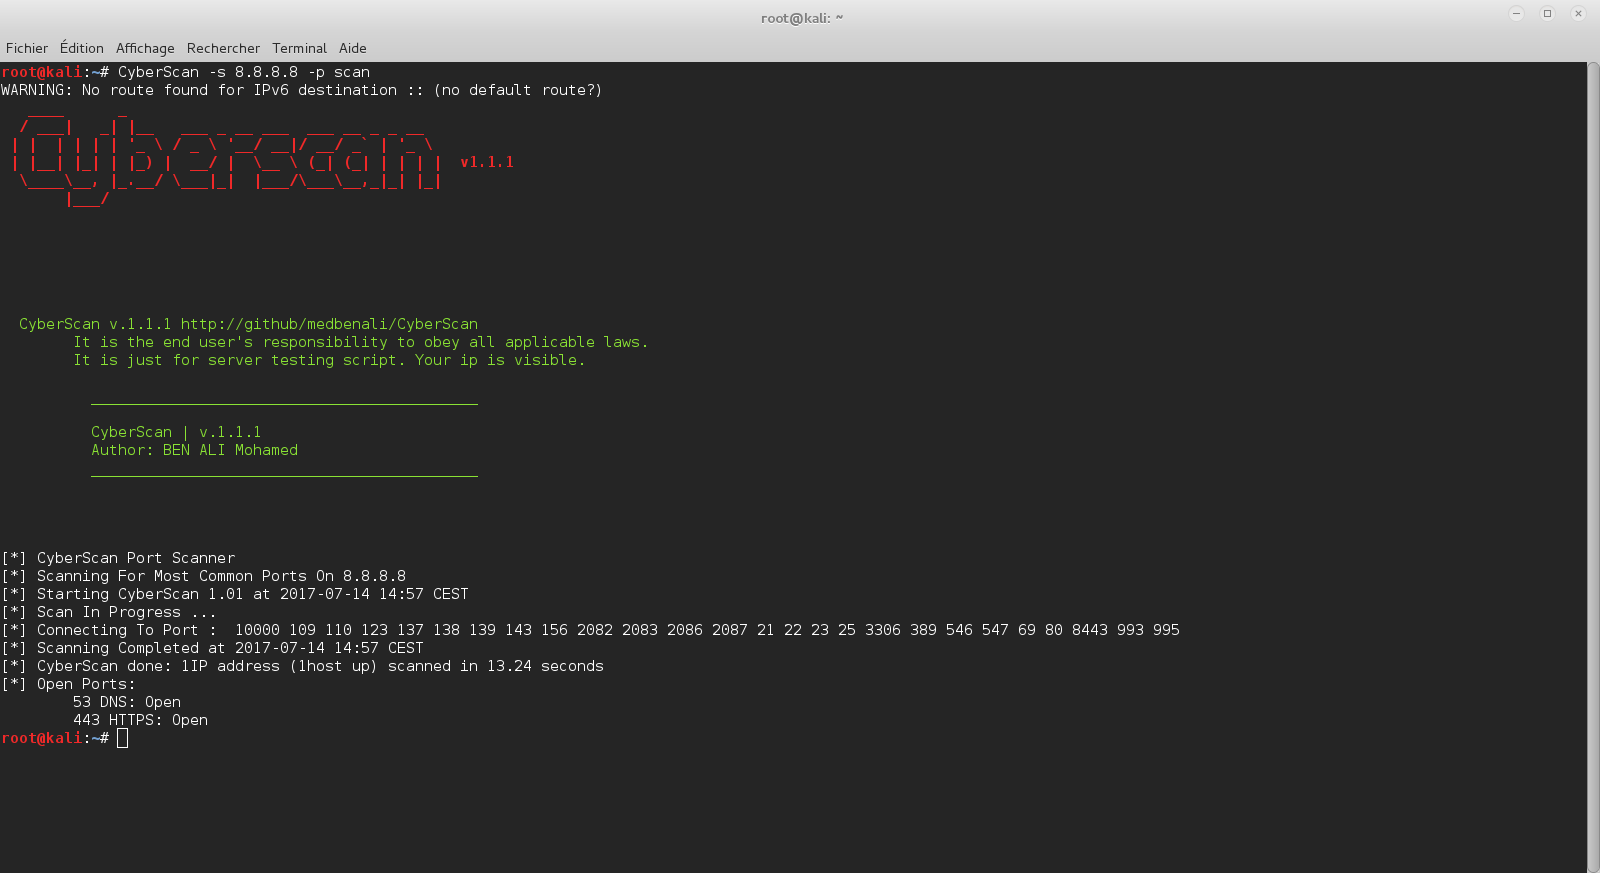
CyberScan
 medbenali/cyberscan
Boîte à outils open-source de forensic réseau pour l'analyse de paquets, le scan de ports, la découverte d'hôtes et la géolocalisation IP. Prend en…
packet-sniffing-analysisnetwork-mappingport-scanning+3
464
medbenali/cyberscanBoîte à outils open-source de forensic réseau pour l'analyse de paquets, le scan de ports, la découverte d'hôtes et la géolocalisation IP. Prend en…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
 nccgroup/pcap-burp
Importateur de Pcap pour Burp
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
 leonward/openfpc
OpenFPC, Capture de Paquets Complète Open Source
 corelight/zeek-community-id
Prise en charge de Zeek pour le hachage de flux Community ID.
 nccgroup/mortimer
Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
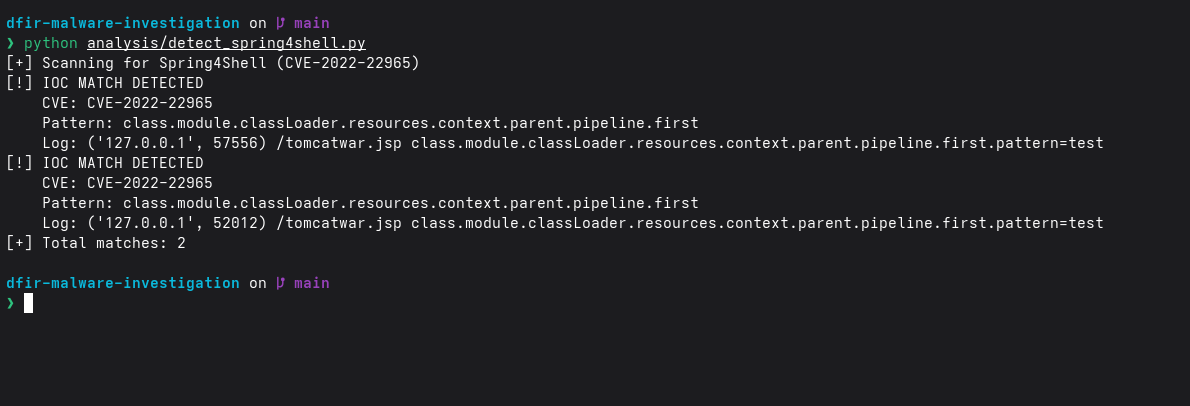 suyash-r-k/dfir-malware-investigation
Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 awakecoding/wireshark-rdp
Wireshark RDP resources
 formerlab/shadow-fleet-tracker-light
Outil open source de suivi de la flotte fantôme de la mer Baltique. 1200+ navires, AIS en direct, alertes de proximité de câbles. Pas de cloud, pas…
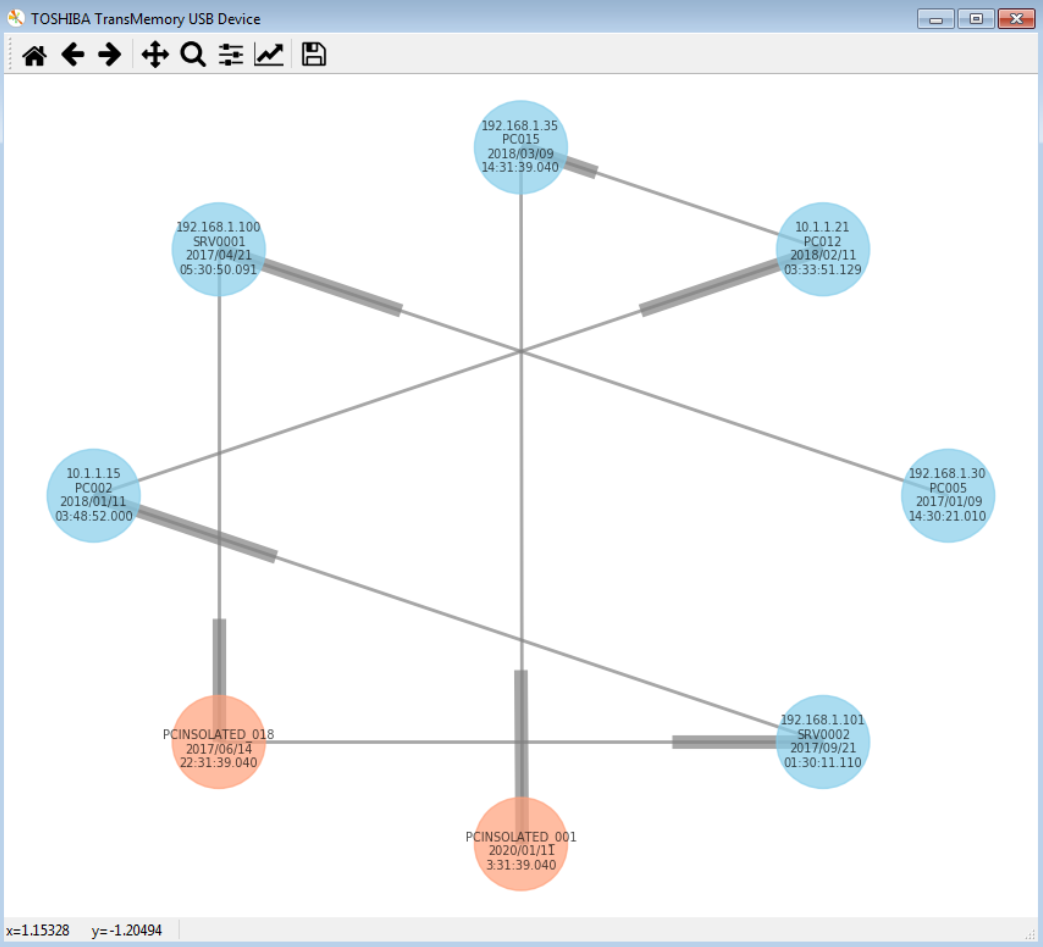 telefonica/hiddennetworks-python
Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 sydsec/syd
Assistant de sécurité IA hors ligne pour tests d'intrusion en environnement isolé
 naacbin/covenantdecryptor
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
 knqyf263/ndff
Un moniteur réseau basé sur les flux avec inspection approfondie des paquets.