

RITA-J
 cyb3r-monk/rita-j
Implémentation de RITA (Real Intelligence Threat Analytics) dans Jupyter Notebook avec un algorithme de notation amélioré.
network-forensicsnetwork-securitythreat-intelligence+3
214
cyb3r-monk/rita-jImplémentation de RITA (Real Intelligence Threat Analytics) dans Jupyter Notebook avec un algorithme de notation amélioré.
 google/gopacket
Fournit des capacités de traitement de paquets pour Go.
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump pour environnements cloud natifs ⭐ ⭐
 mozilla/mig
Forensique numérique distribuée et en temps réel à la vitesse du cloud.
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 corelight/zeek-spicy-stun
Un analyseur de protocole STUN pour Zeek basé sur Spicy.
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 kybr-git/dc30-badge-challenge-writeup
Writeup pour le défi du badge DEF CON 30
 fox-it/dissect
Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 mspicer/pcapinator
Un outil pour traiter un grand nombre de pcaps en utilisant tshark
 google/stenographer
Stenographer est une solution de capture de paquets qui vise à spouler rapidement tous les paquets sur le disque, puis à fournir un accès simple et…
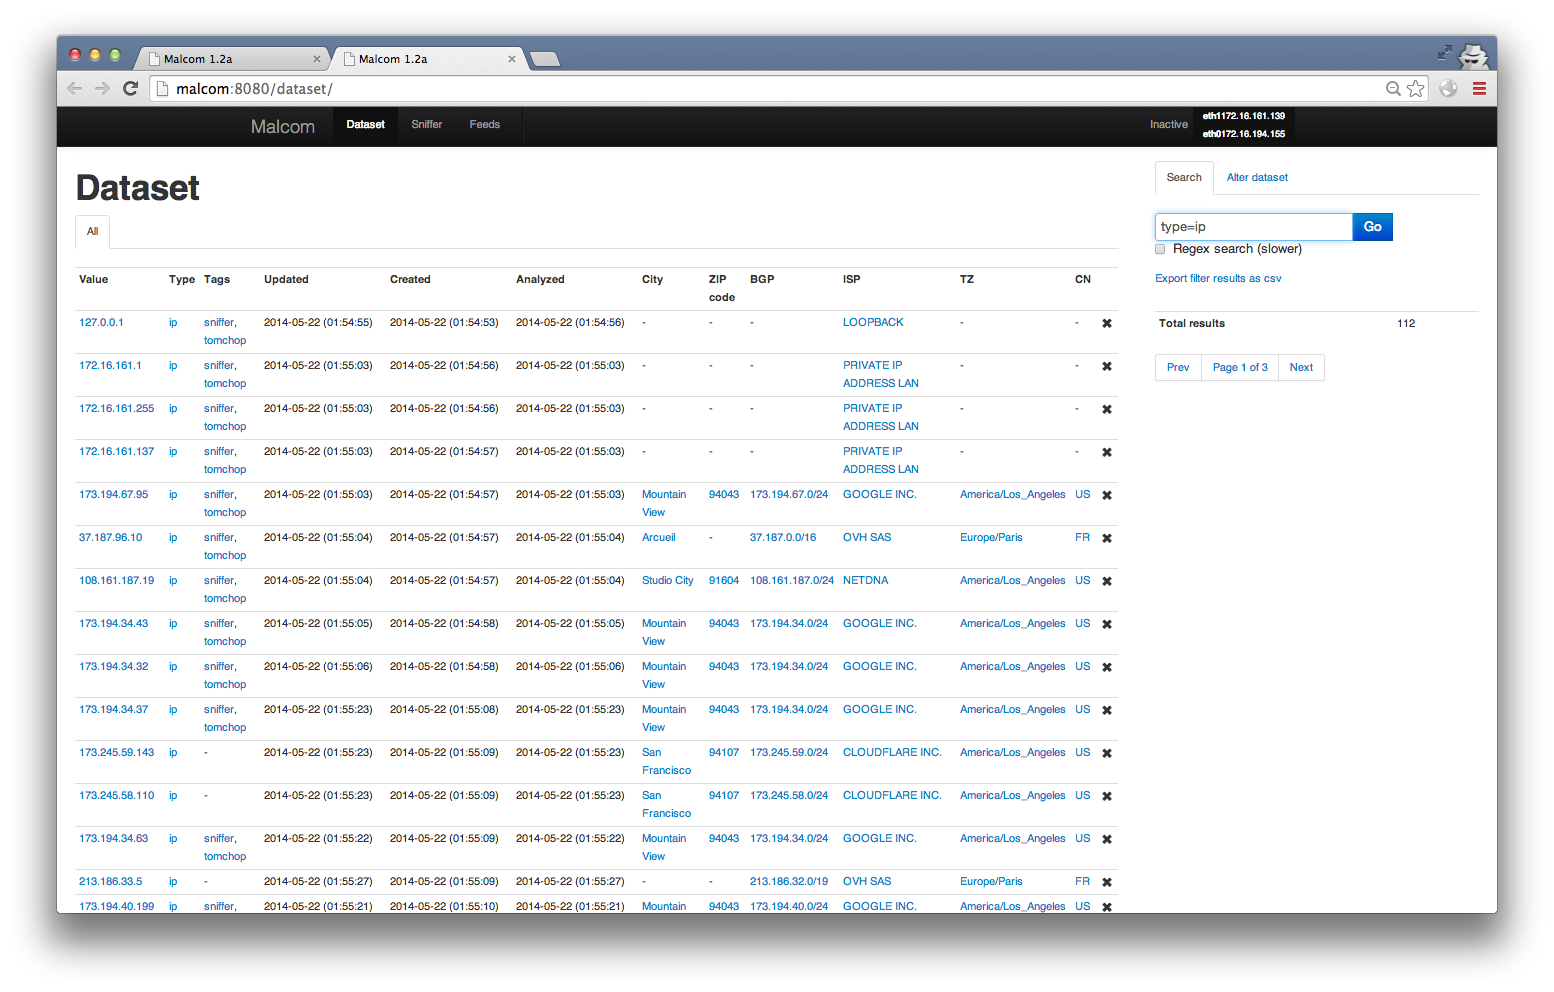 tomchop/malcom
Malcom - Analyseur de communications de malwares
 cristianzsh/forensictools
Collection d'outils forensiques
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' est un outil qui trouve et extrait des fichiers à partir de fichiers de capture de paquets.