
ALEAPP
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
mobile-forensicsdigital-forensicsincident-response+1
abrignoni/aleappAndroid Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 frida/frida
Dépôt principal pour héberger les binaires de version
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 blacktop/ipsw
Couteau suisse de recherche pour iOS/macOS
 skylot/jadx
Outil en ligne de commande et avec interface graphique pour décompiler les fichiers Android Dex et APK en code source Java lisible, avec décodage des…
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
 androguard/androguard
Reverse engineering and pentesting for Android applications
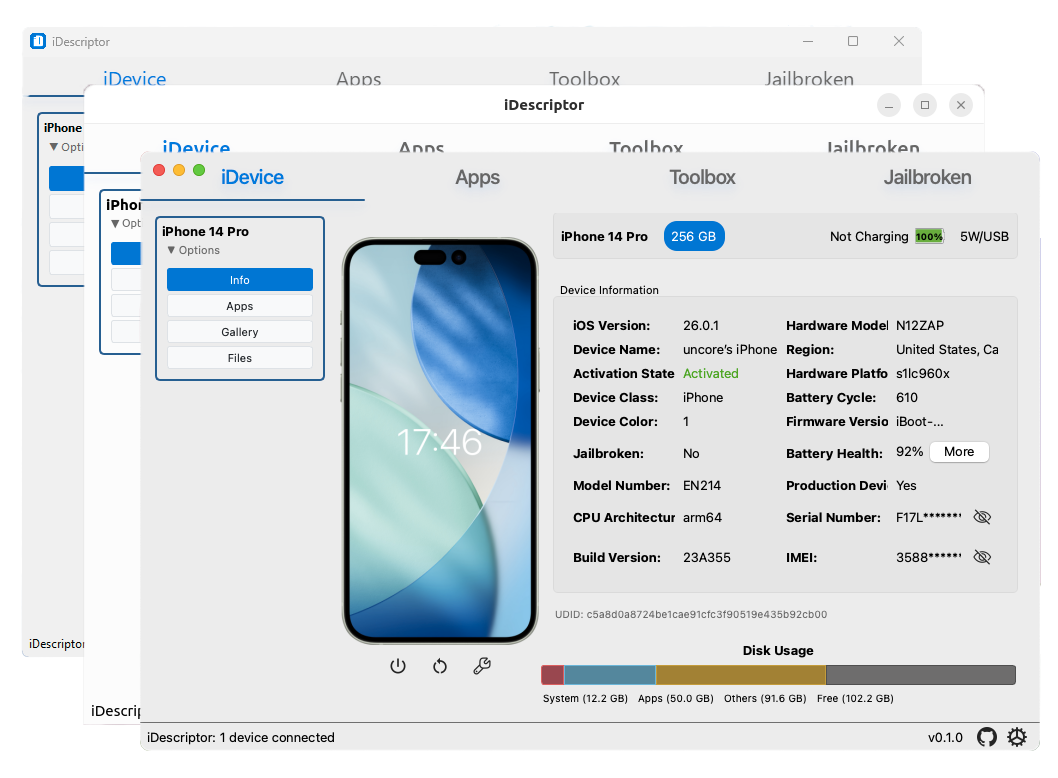 idescriptor/idescriptor
Outil de gestion idevice gratuit, open-source et axé sur la confidentialité, écrit en Rust et Qt.
 virustotal/yara-x
Une réécriture de YARA en Rust.
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
 frankwxu/digital-forensics-lab
Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
 mvt-project/mvt
Kit de collecte et d'analyse forensique pour appareils Android et iOS afin d'identifier une compromission potentielle par des logiciels espions…
 owasp/mastg
Guide OWASP complet pour les tests de sécurité des applications mobiles, le reverse engineering et la vérification des faiblesses MASVS/MASWE via des…
 ibotpeaches/apktool
Un outil de rétro-ingénierie pour les fichiers APK Android
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
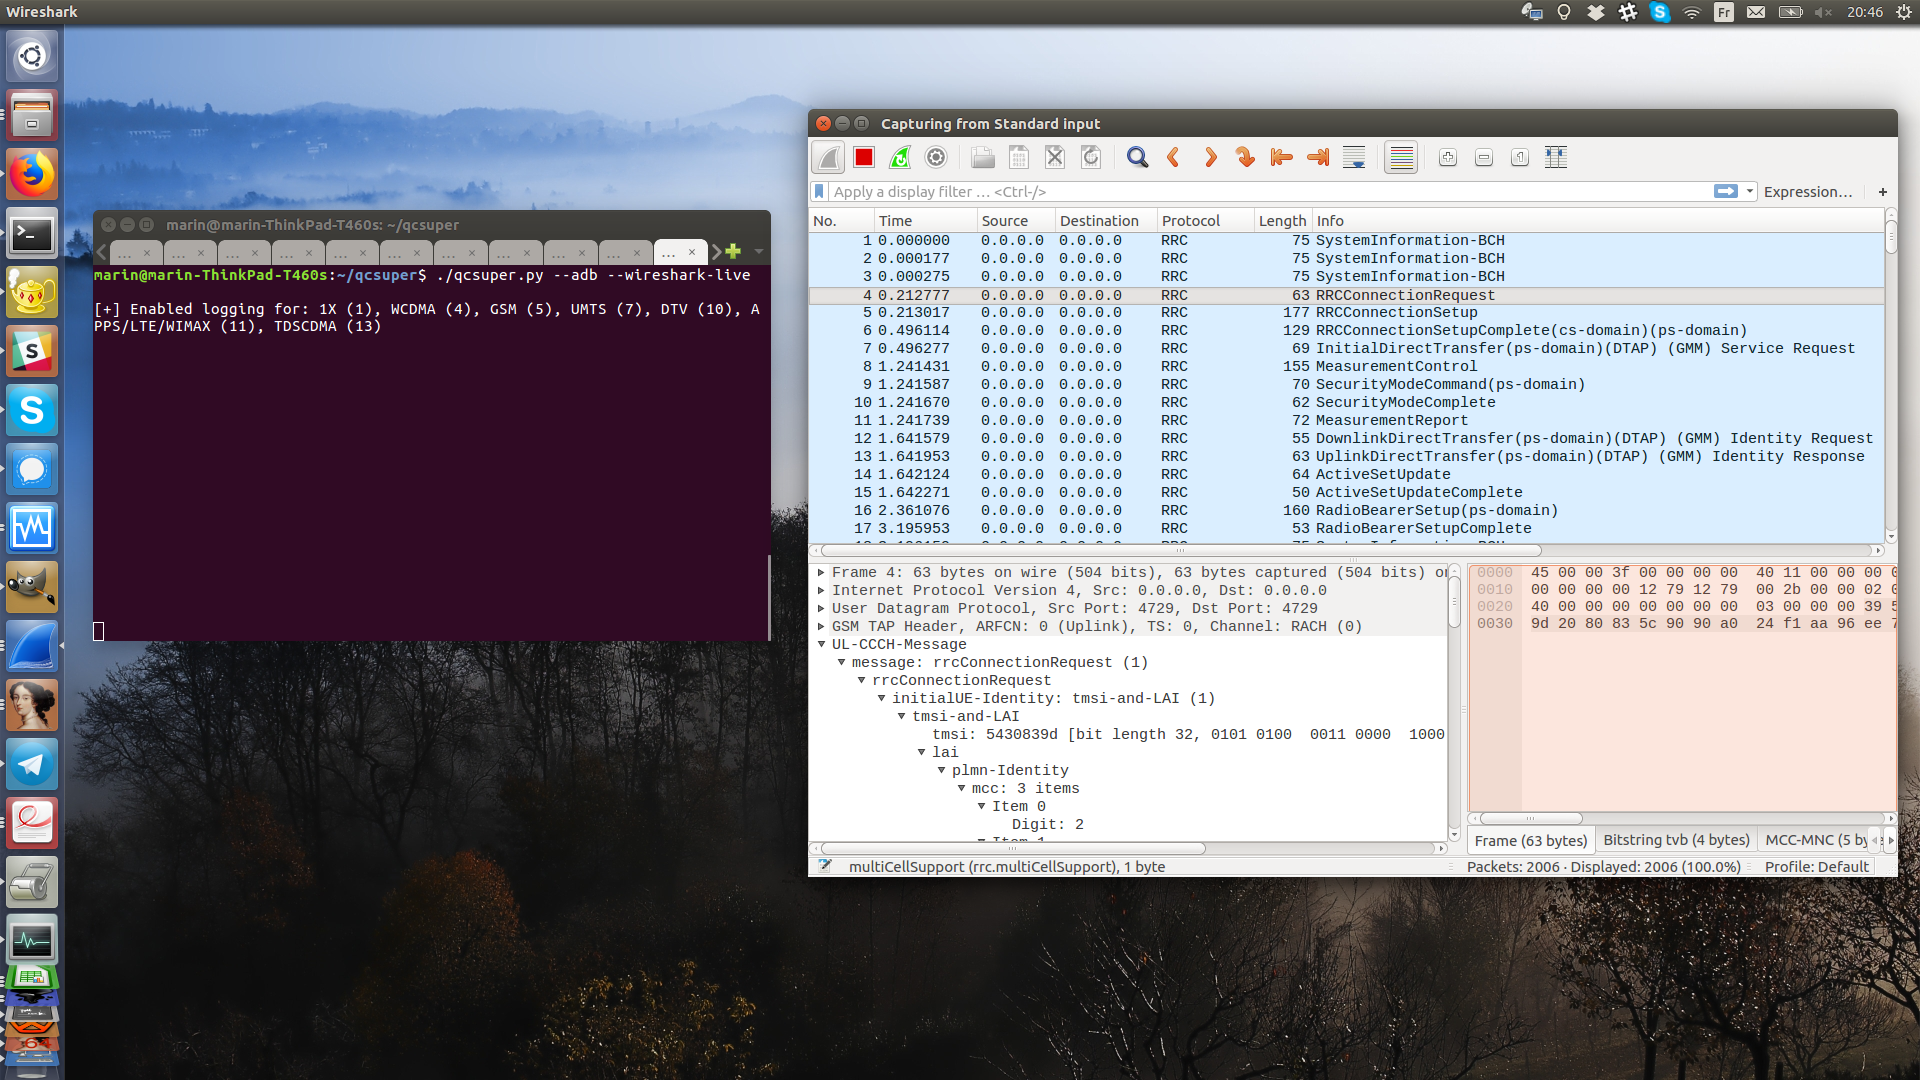 p1sec/qcsuper
QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…
 eldavoo/wa-crypt-tools
Gérer les fichiers WhatsApp .crypt12, .crypt14 et .crypt15.