

ESLockDecryptor
 piotr-kniaz/eslockdecryptor
Utilitaire de récupération des fichiers chiffrés d'ES File Explorer (.eslock)
android-securityencryption-decryption-toolsforensics+3
14
piotr-kniaz/eslockdecryptorUtilitaire de récupération des fichiers chiffrés d'ES File Explorer (.eslock)
 andrewrathbun/dfirartifactmuseum
Le but de ce dépôt est d'archiver les artefacts de toutes les versions de différents OS et de les catégoriser par type. Cela aidera aux processus de…

 ustayready/physical-analyzer-scripts
Scripts Python pour Cellebrite Physical Analyzer afin d'aider les analystes avec des fonctionnalités étendues.
 nowsecure/r2frida
Radare2 et Frida : mieux ensemble.
 cristianzsh/forensictools
Collection d'outils forensiques
 maldev-academy/dumpchromesecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…
 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…

 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
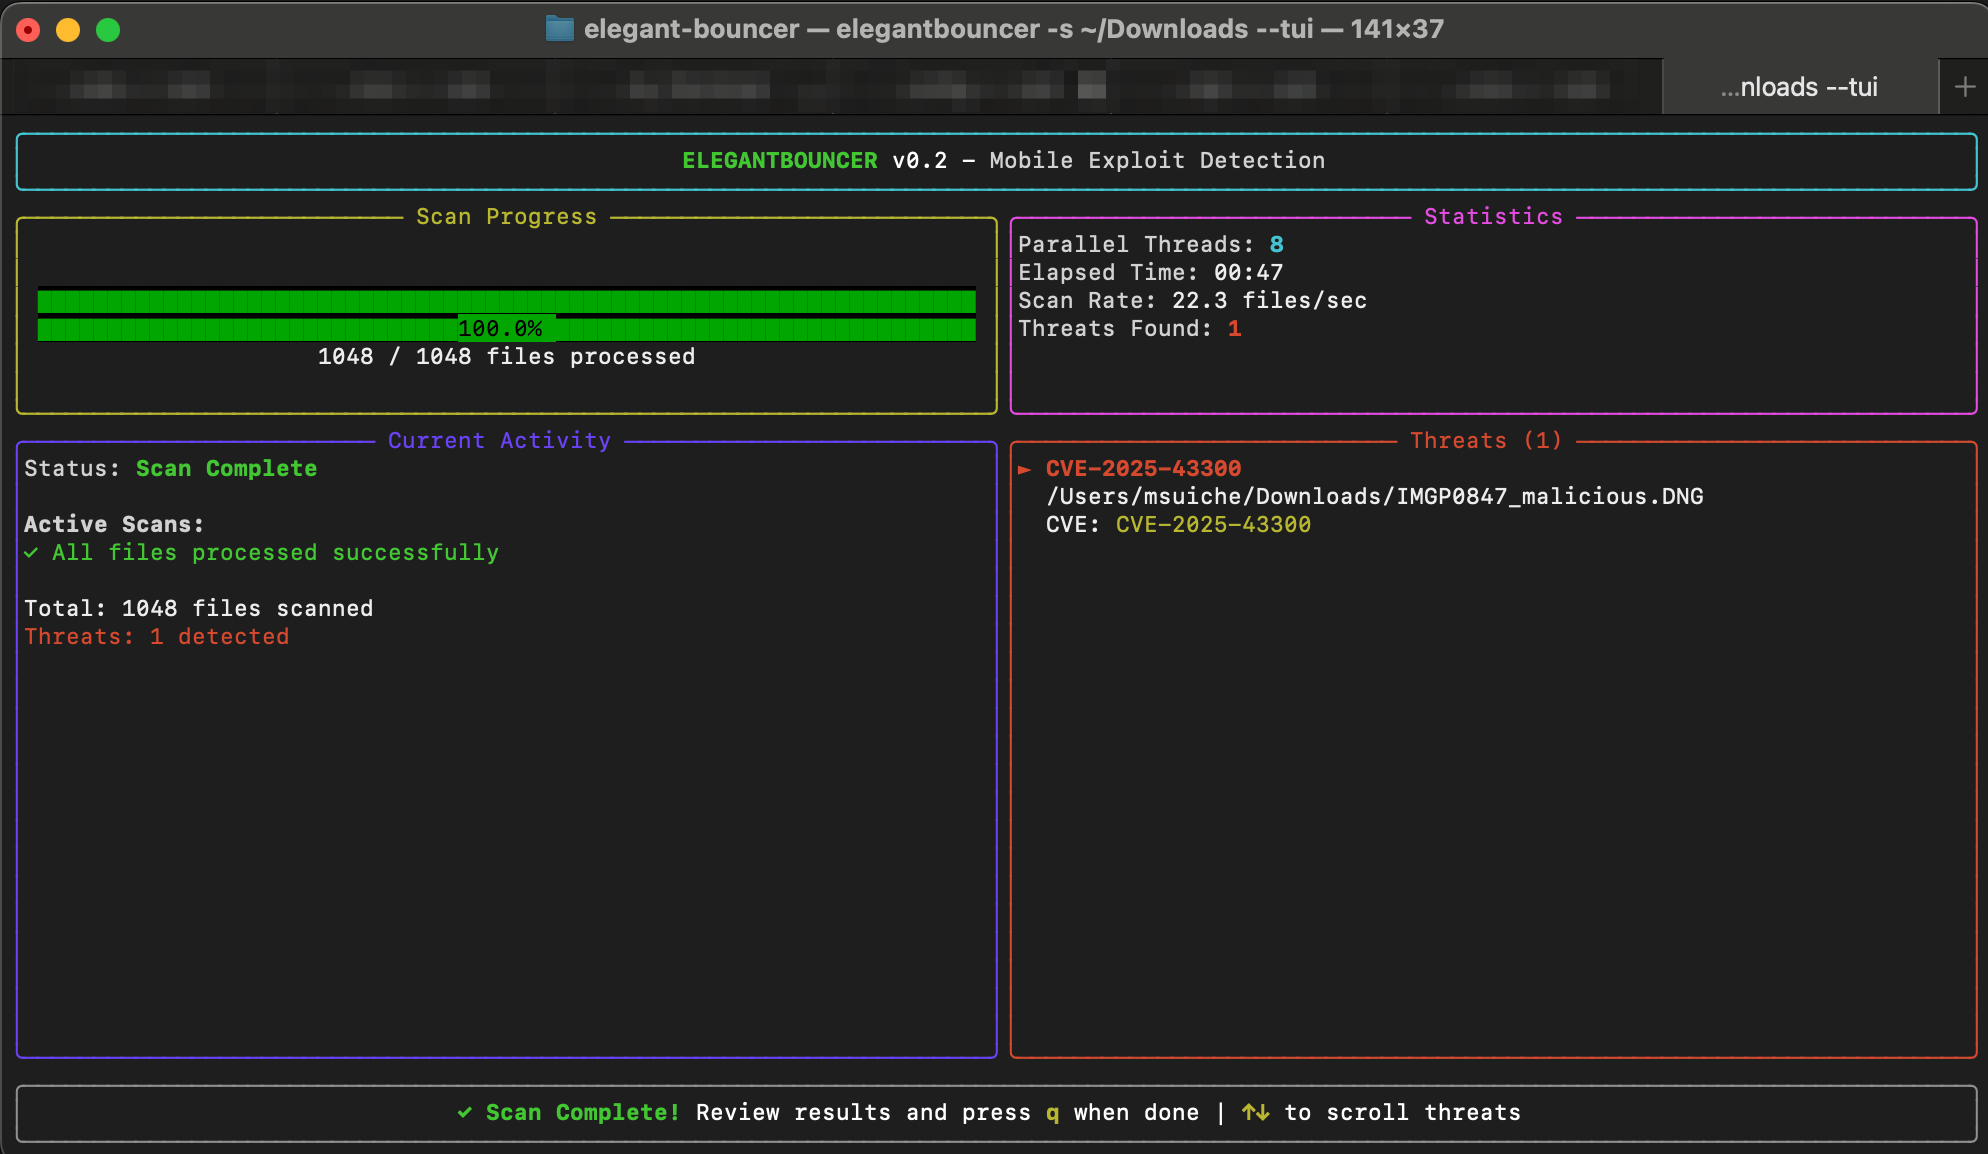 msuiche/elegant-bouncer
ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 appliedsec/forensicscanner
Forensic Scanner
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
 jfarley248/meat
Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
 flo354/iosforensic
Outil de criminalistique iOS