CVE-2026-45321-Tanstack

Laboratoire pédagogique simulant des attaques sur la chaîne d'approvisionnement npm, des abus CI/CD et l'exécution de code au moment de…

Laboratoire pédagogique simulant des attaques sur la chaîne d'approvisionnement npm, des abus CI/CD et l'exécution de code au moment de…

cabine analyse partielle

Étude de cas LetsDefend SOC336 sur CVE-2025-21298

Un script qui soumet automatiquement des fichiers à Hybrid Analysis (API)

Règle Yara ; règles aussi.

Laboratoire éducatif simulant une attaque de la chaîne d'approvisionnement npm (CVE-2026-45321) avec des paquets malveillants, l'exécution de charges…

Ce dépôt contient les fichiers nécessaires pour le blog d'analyse qui sera bientôt publié.

Scanneur mémoire natif Windows léger pour les plateformes AV/EDR, détectant les images mappées suspectes et les techniques d'injection manuelle de…

Un analyseur de protocole Zeek pour le rootkit Facefish, basé sur Spicy.

Solution pour analyser le malware gozi: Veuillez patienter pendant que je rédige le write-up :)

Ce dépôt contient un script Python IDA pour récupérer les chaînes de l'encrypteur PrideLocker ESX et une règle YARA.

Keylogger basé sur Python pour la capture et l'enregistrement des frappes clavier. Conçu pour la recherche et les tests de sécurité à des fins…

CVE-2017-0199 XLS --> HTA --> VBS --> STÉGANOGRAPHIE --> MALWARE DE TYPE DBATLOADER/GULOADER

Investigation SOC d'une alerte d'exploitation de CVE-2024-49138 impliquant PowerShell, exécution d'EDRFreeze, et comportement d'évasion de défense…

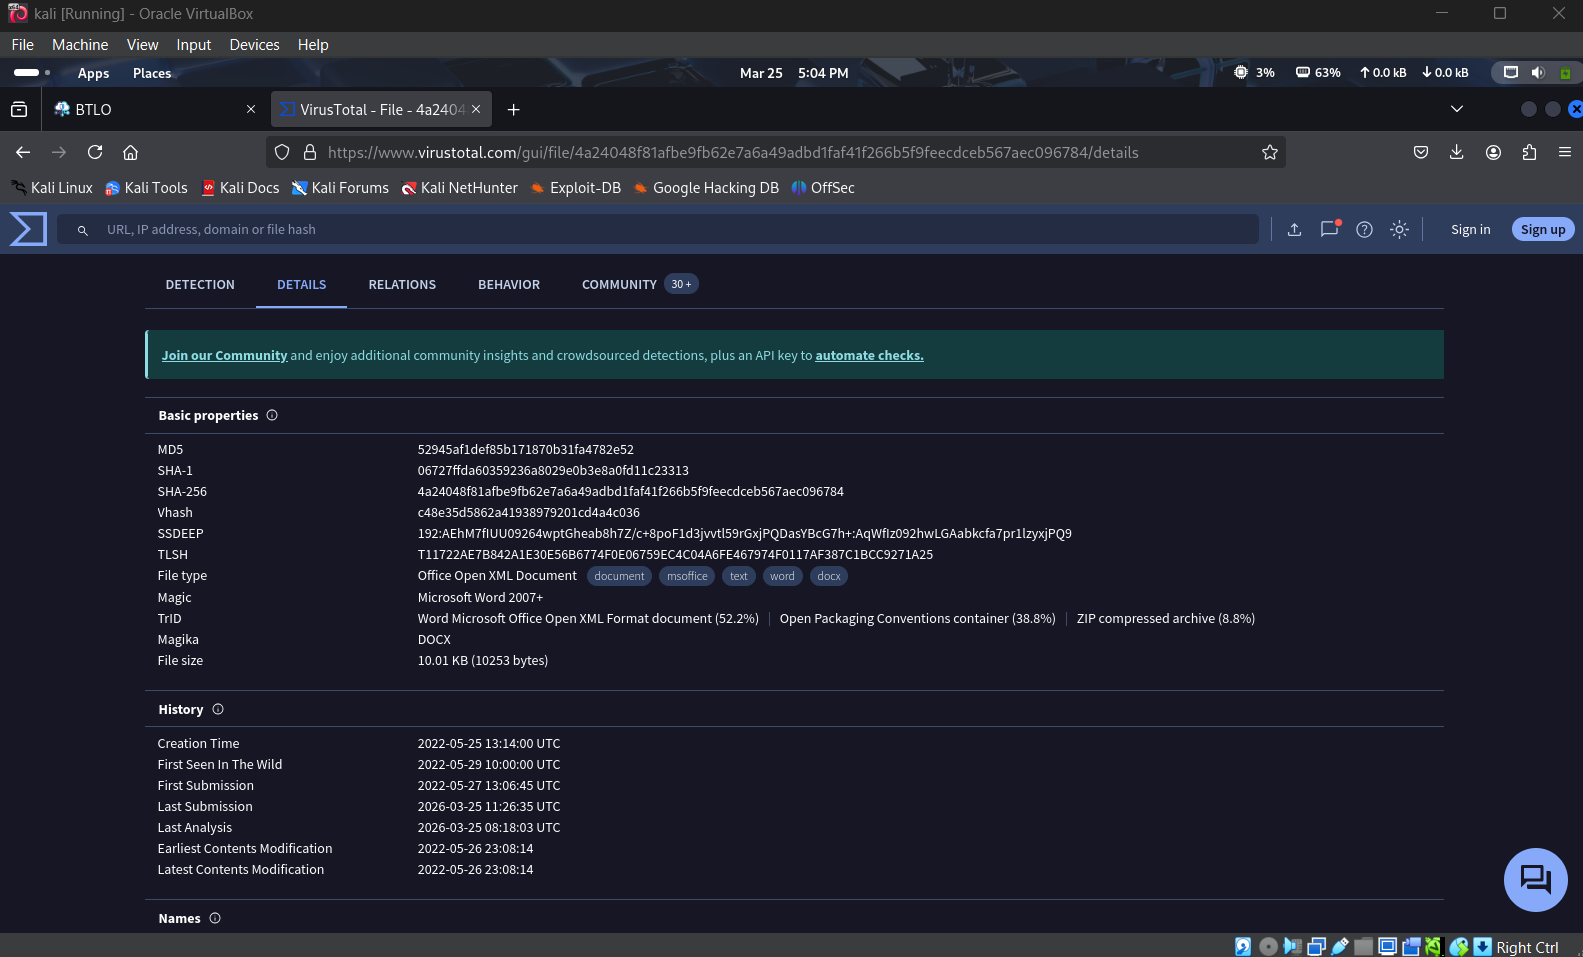
Analyse statique du malware Follina (CVE-2022-30190) de Blue Team Labs Online

Outil défensif PowerShell pour l'inspection statique des archives RAR et la détection des anomalies de traversée de chemin CVE-2025-8088.

Encore un analyseur statique d'APK

Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.