Z0FCourse_ReverseEngineering

Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…

Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…

Une liste organisée de ressources et de matériels sur la sécurité Android pour les Pentesters et les Bug Hunters

Outil d'analyse de malwares tout-en-un.

Liste de ressources Awesome CobaltStrike

Outil de rétro-ingénierie pour exécutables portables avec une interface graphique conviviale

You didn't think I'd go and leave the blue team out, right?

Une version Linux de l'outil ProcDump Sysinternals

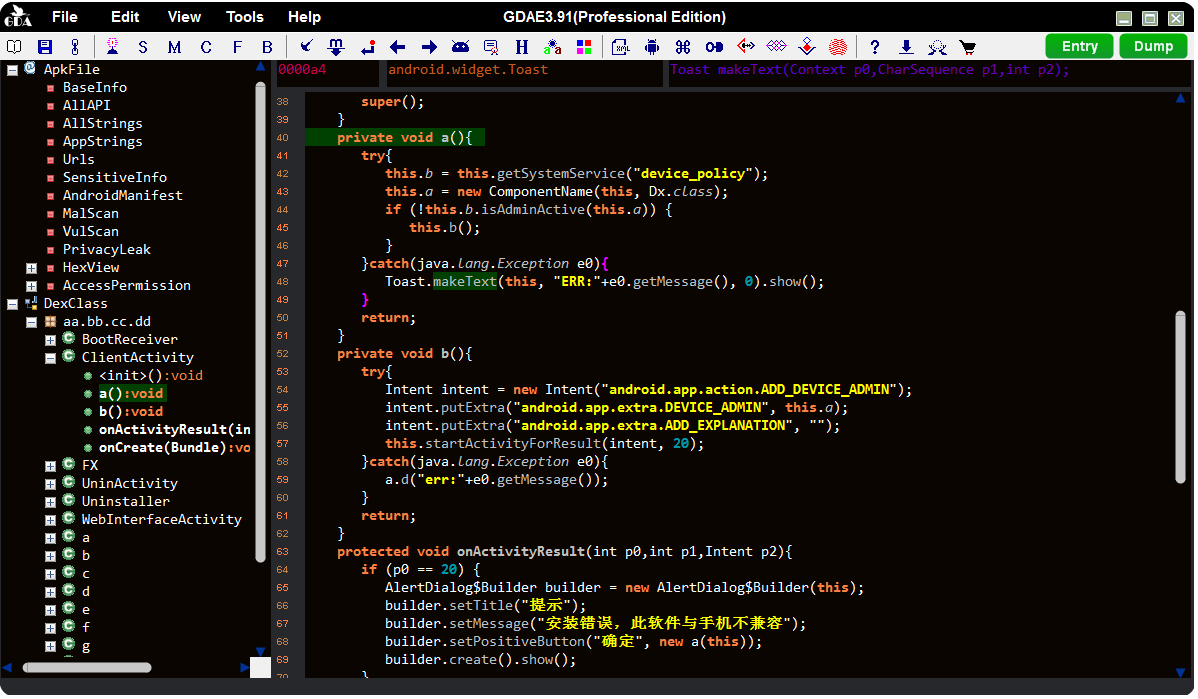
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…

Trouvez rapidement les différences et les similitudes dans du code désassemblé.

Rootkit LKM pour les noyaux Linux 2.6.x/3.x/4.x/5.x/6.x (x86/x86_64 et ARM64)

pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)

Obtenez les entrées du clavier, de la souris, des captures d'écran et du microphone depuis l'ordinateur cible et envoyez-les à votre adresse e-mail.

Contenu de détection Elastic Security pour Endpoint

Contenu déchiffré de odd.tar.xz.gpg, swift.tar.xz.gpg et windows.tar.xz.gpg

Capteur de sécurité pour la détection et la protection en temps réel contre les menaces

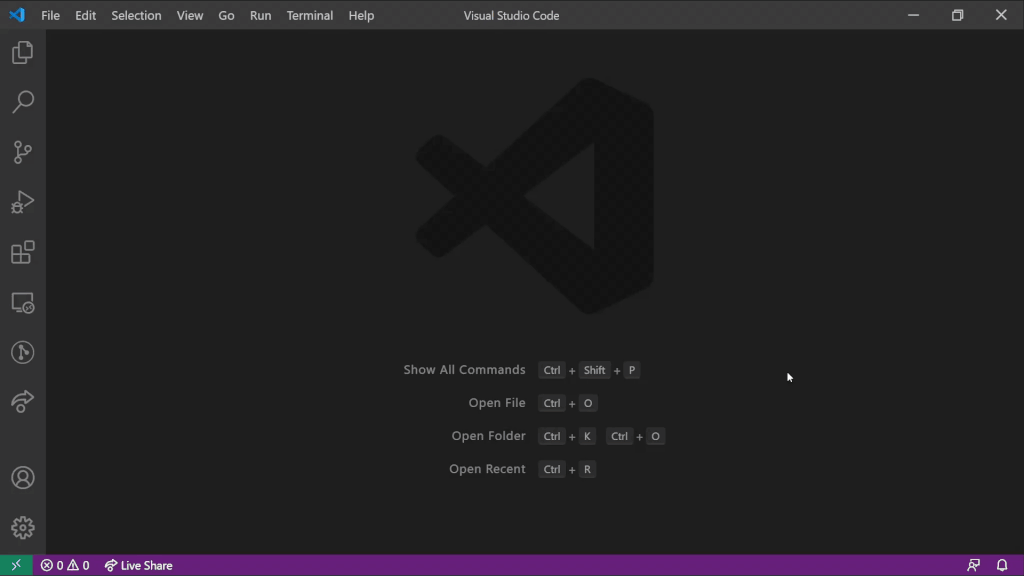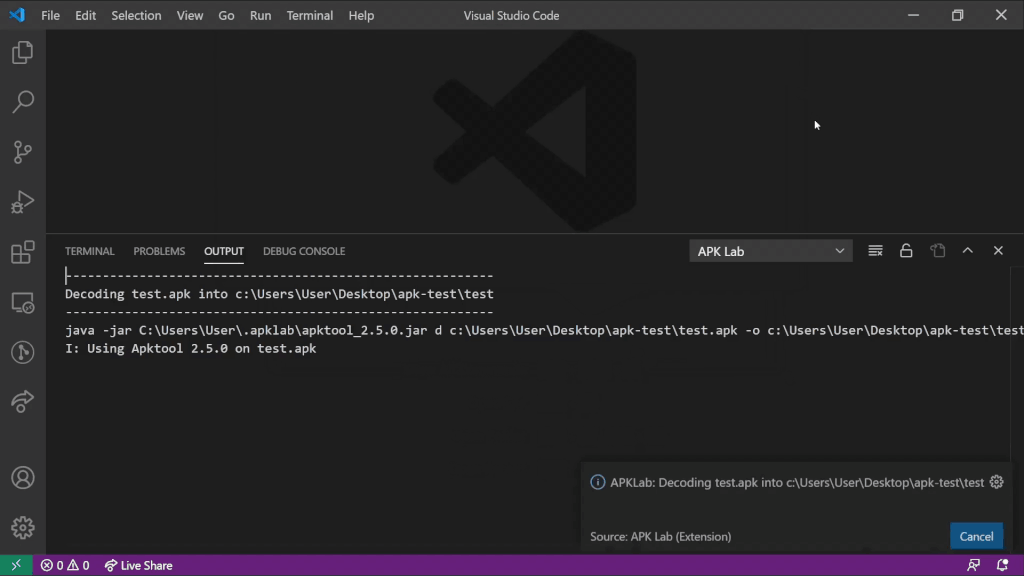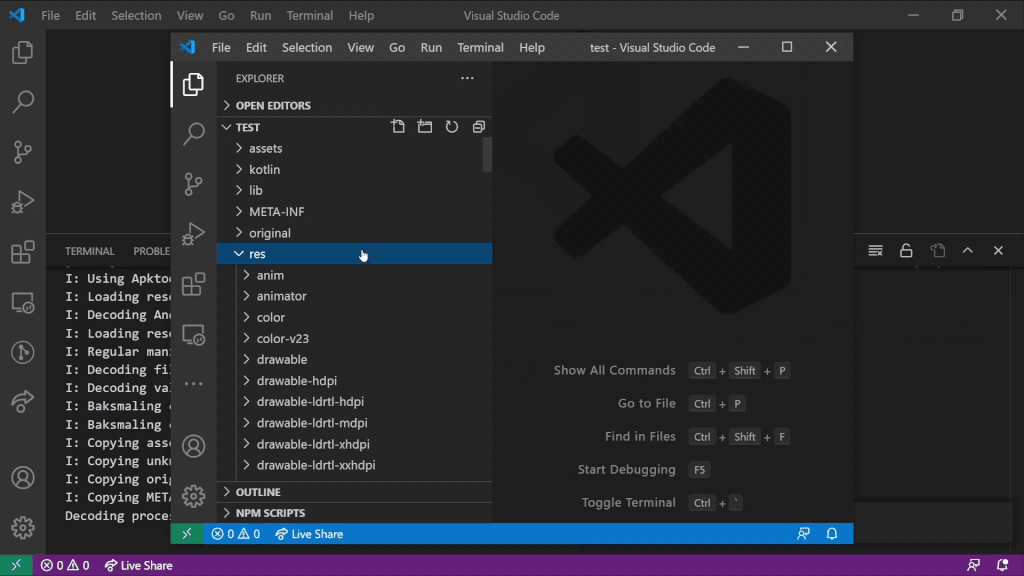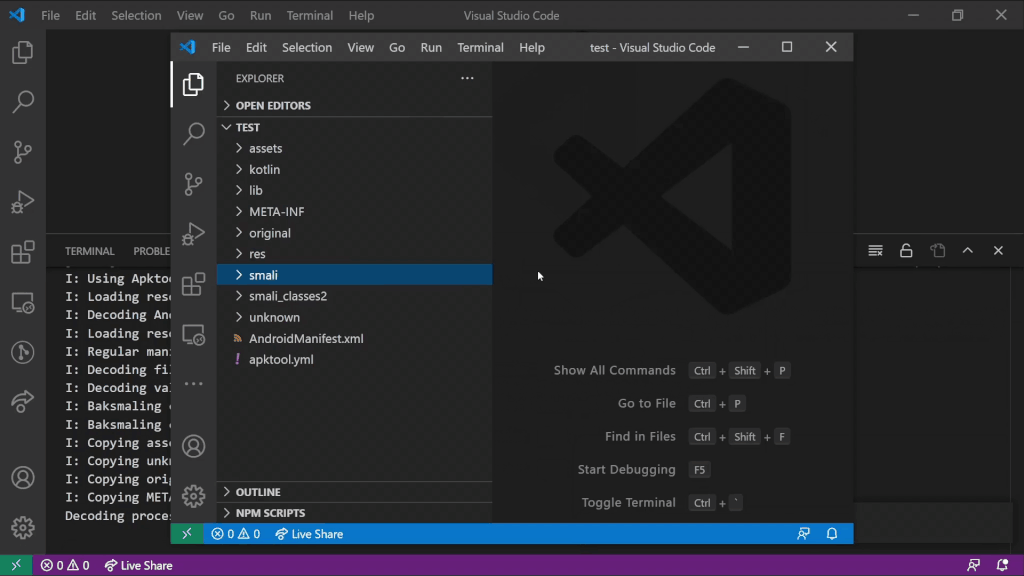
Atelier de rétro-ingénierie Android pour VS Code

Outils d'analyse statique automatisée pour programmes binaires

Notes d'étude organisées et guide de préparation aux entretiens pour les postes d'ingénieur en sécurité, couvrant les réseaux, la sécurité web, la…