

coffee_explorer
 iartorias/coffee_explorer
L'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
general-purpose-utilitiesstatic-analysishash-analysis+6
49
iartorias/coffee_explorerL'éditeur PE bien connu, repensé avec une esthétique Visual Studio, la prise en charge des écrans haute résolution (high DPI) et bien plus encore.
 s0ld13rr/claude-code-backdoor
Porte dérobée sur Claude Code via des hooks dans settings.json. Utilisation autorisée uniquement !
 lcbower33/stegoscan
Outil automatisé de détection de stéganographie qui scanne les sites web, les serveurs web et les répertoires locaux en utilisant la reconnaissance…
 cert-polska/hfinger
Génère des empreintes uniques de requêtes HTTP de malwares à partir de fichiers pcap en utilisant Tshark, permettant l'identification et le…
 bitdefender/malware-ioc
Indicateurs de compromission pour les logiciels malveillants documentés dans les livres blancs.
 st0rn/siglens
Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…
 trendmicro/telfhash
Hash de symboles pour fichiers ELF
 jstrosch/subparse
Cadre modulaire de collecte et de corrélation d'artefacts d'analyse de logiciels malveillants
 hasherezade/jsc_deobfuscator
Boîte à outils de désobfuscation statique pour le bytecode JavaScript V8 compilé, axée sur les charges utiles JSCeal. Fournit des filtres basés sur…
 embee-research/yara-detection-rules
Règles Yara pour les logiciels malveillants modernes
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
 nirvanaon/now
NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…
 mnrkbys/norimaci
Sandbox légère d'analyse de logiciels malveillants pour macOS qui surveille l'activité système via OpenBSM ou Monitor.app, générant des rapports…
 aetsu/neton
Outil basé sur un agent qui collecte les données OS, matérielles, fichiers et hooks depuis des sandbox connectées à Internet via exfiltration HTTPS,…
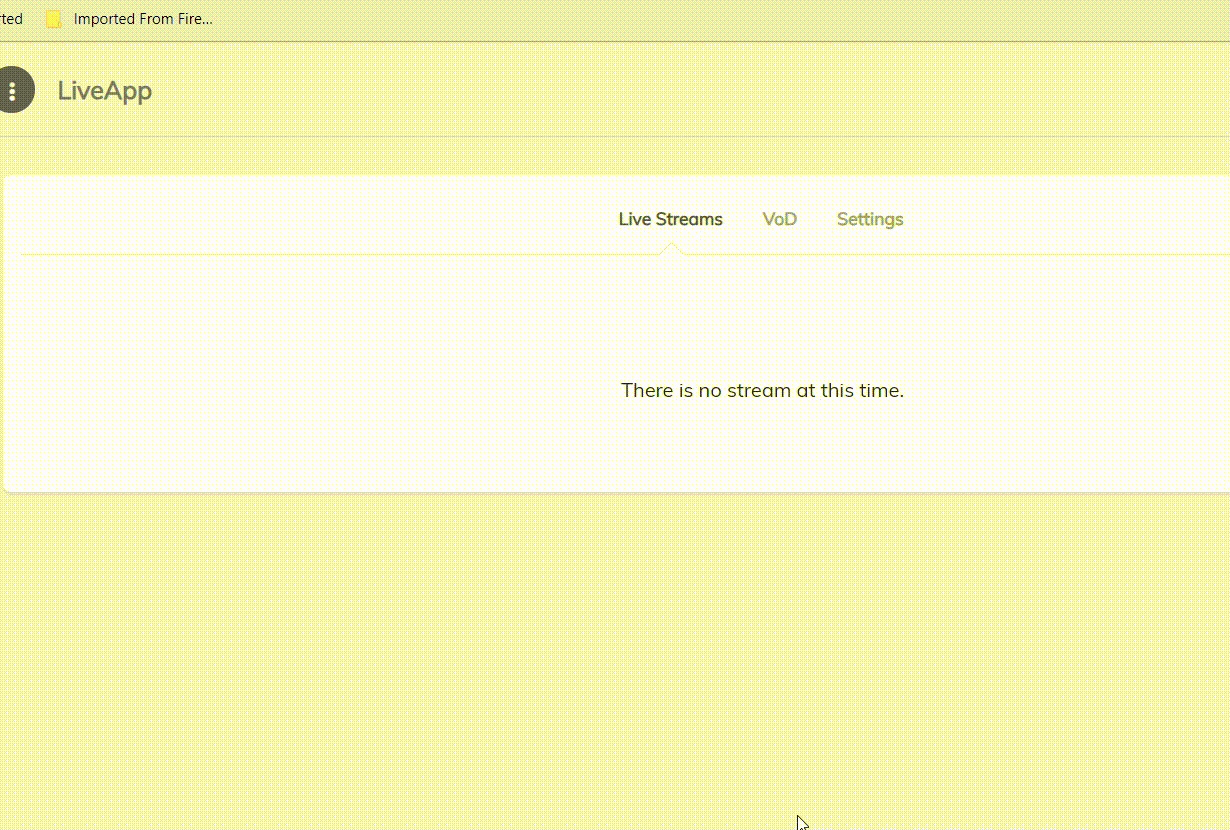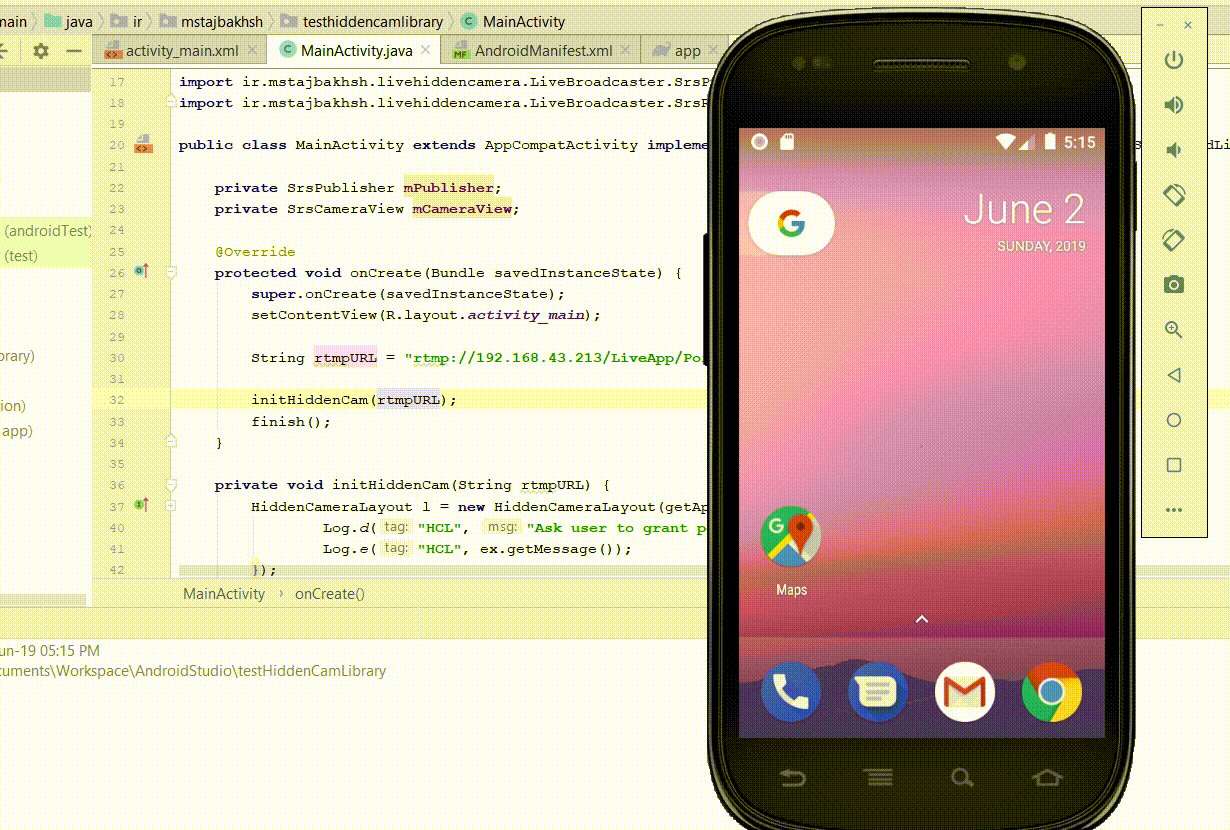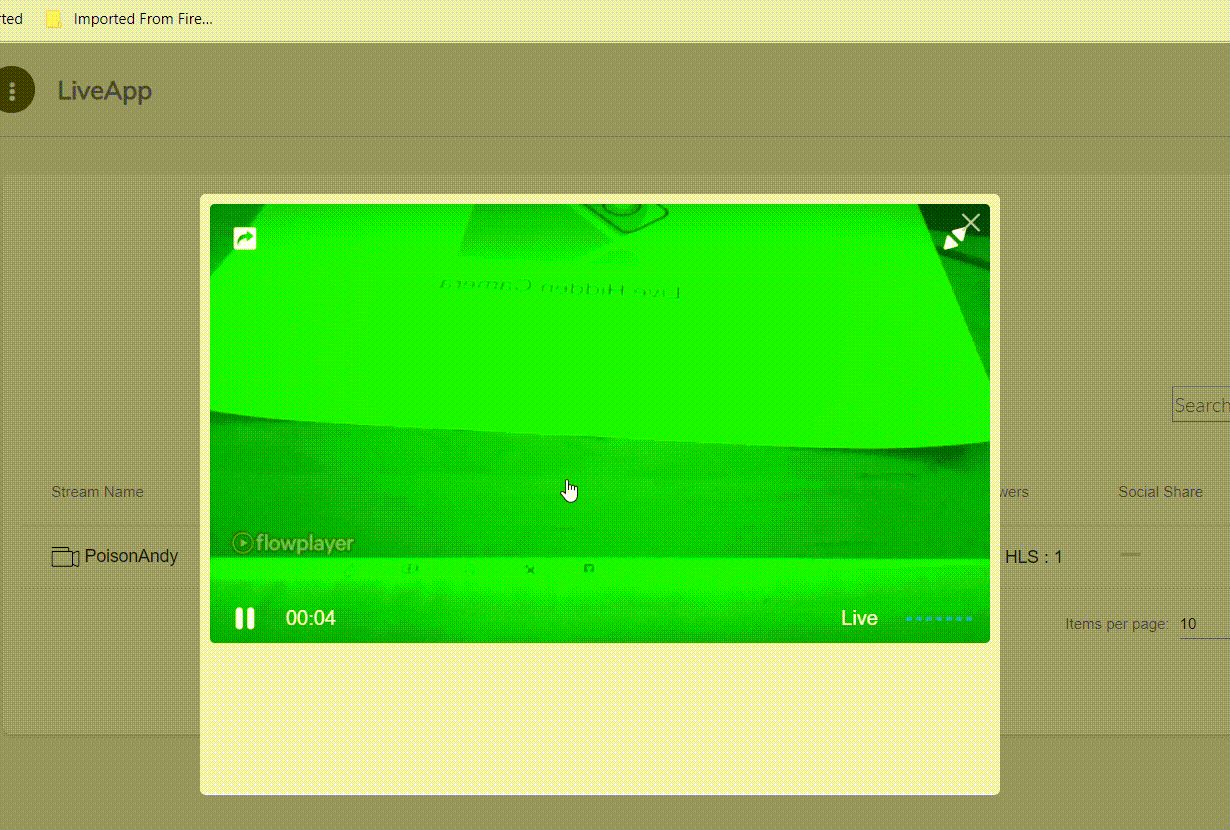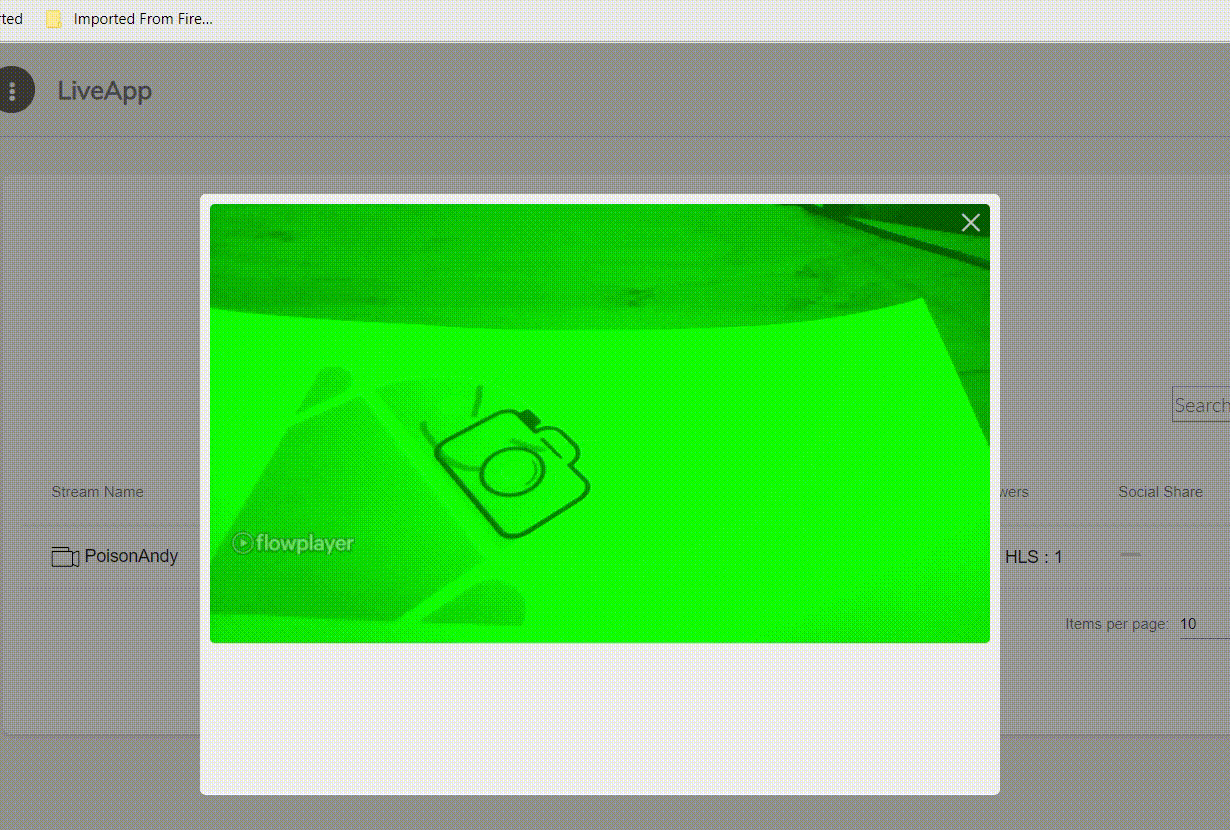 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.
 password123456/malwarescanner
Scanner de malwares basé sur les hashs pour la réponse aux incidents. Scanne récursivement les fichiers en utilisant des hashs de malwares connus,…
 te-k/pecli
Outil CLI pour analyser les fichiers PE
 deepfield/public-research
Recherche sur les botnets DDoS et indicateurs de compromission de Nokia Deepfield ERT