

shredder-rs
 zx0cf1/shredder-rs
Un moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.
payload-generationexploitationreverse-engineering+4
113
zx0cf1/shredder-rsUn moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.
 amnestytech/inside-pegasus
Un ensemble organisé de documents internes du groupe NSO, de documents produits et de témoignages sous serment versés au dossier public dans le cadre…
 pan-unit42/dotnetfile
Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…
 artembaranov/windowsrootkitsguide
Guide pédagogique sur les techniques de rootkits Windows, les internals du noyau, les mécanismes de furtivité, la persistance et la détection…
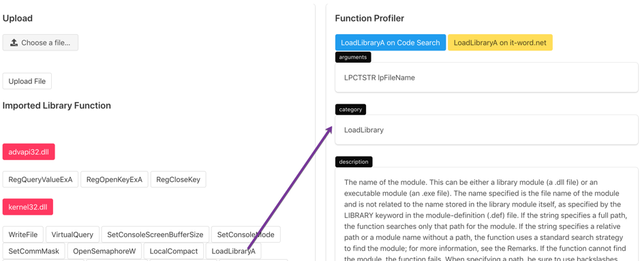 mohitdabas/malwinx
Une simple application web flask pour comprendre win32api avec des extraits de code et des références.
 hiddenillusion/nomorexor
Outil pour aider à deviner la clé XOR de 256 octets d'un fichier en utilisant l'analyse de fréquences.
 warpedatom/offsetinspect
Boîte à outils PowerShell pour l'analyse des limites de détection AMSI/Defender et le tri statique des malwares fait correspondre les décalages…
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 owl4444/jsdeob-workbench
Rétro-ingénierie de JavaScript obfusqué visuellement. Enchaînez les transformations, inspectez les changements AST, écrivez des plugins de…
 7h3ram/flowinspect
Un outil d'inspection réseau
 ctrlaltint3l/intelligence
Dépôt centralisé d'échantillons de malwares, de renseignements sur les menaces, d'IOC et de journaux d'outils de sécurité pour soutenir la recherche…
 100daysofyara/2023
Règles partagées par la communauté issues de 100 Days of YARA 2023
 inquest/yara-rules-vt
Collection de règles YARA conçues pour une utilisation via VirusTotal.com.
 m4dm0e/door404
Constructeur de backdoor pour applications web
 enkomio/sojobo
Un framework d'analyse binaire
 symgraph/idassistmcp
Plugin serveur MCP autonome pour IDA Pro.
 airbus-cert/vbsparkle
Désovfuscateur source-à-source pour VBScript et VBA avec évaluation partielle
 watchdogsecurity/ring3-kit
Cache le processus du Gestionnaire des tâches en utilisant le hooking de l'API NT (NtQuerySystemInformation)