

incarcero
 0x48piraj/incarcero
Incarcero est un outil qui crée des machines virtuelles (VM) préconfigurées avec des outils d'analyse de logiciels malveillants et des paramètres de…
dynamic-analysis-sandboxingreverse-engineeringforensics+4
93
0x48piraj/incarceroIncarcero est un outil qui crée des machines virtuelles (VM) préconfigurées avec des outils d'analyse de logiciels malveillants et des paramètres de…
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 homas/ioc2rpz
ioc2rpz est l'endroit où la threat intelligence rencontre le DNS.
 neo23x0/process-watcher
Un outil de surveillance des processus qui tente de détecter l'exploitation
 fabiobaroni/was
Outil de scan automatique de malwares sur clés USB pour les personnes soucieuses de la sécurité
 checkpointsw/vectoredoverloading
Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…
 sandflysecurity/sandfly-entropyscan
Scanner d'entropie pour Linux afin de détecter les binaires compressés ou chiffrés liés aux logiciels malveillants. Trouve les fichiers malveillants…
 withsecurelabs/ppid-spoofing
Scripts pour effectuer et détecter le spoofing du PID parent
 v-p-b/pecloakcapstone
Fork de peCloak indépendant de la plateforme basé sur Capstone
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
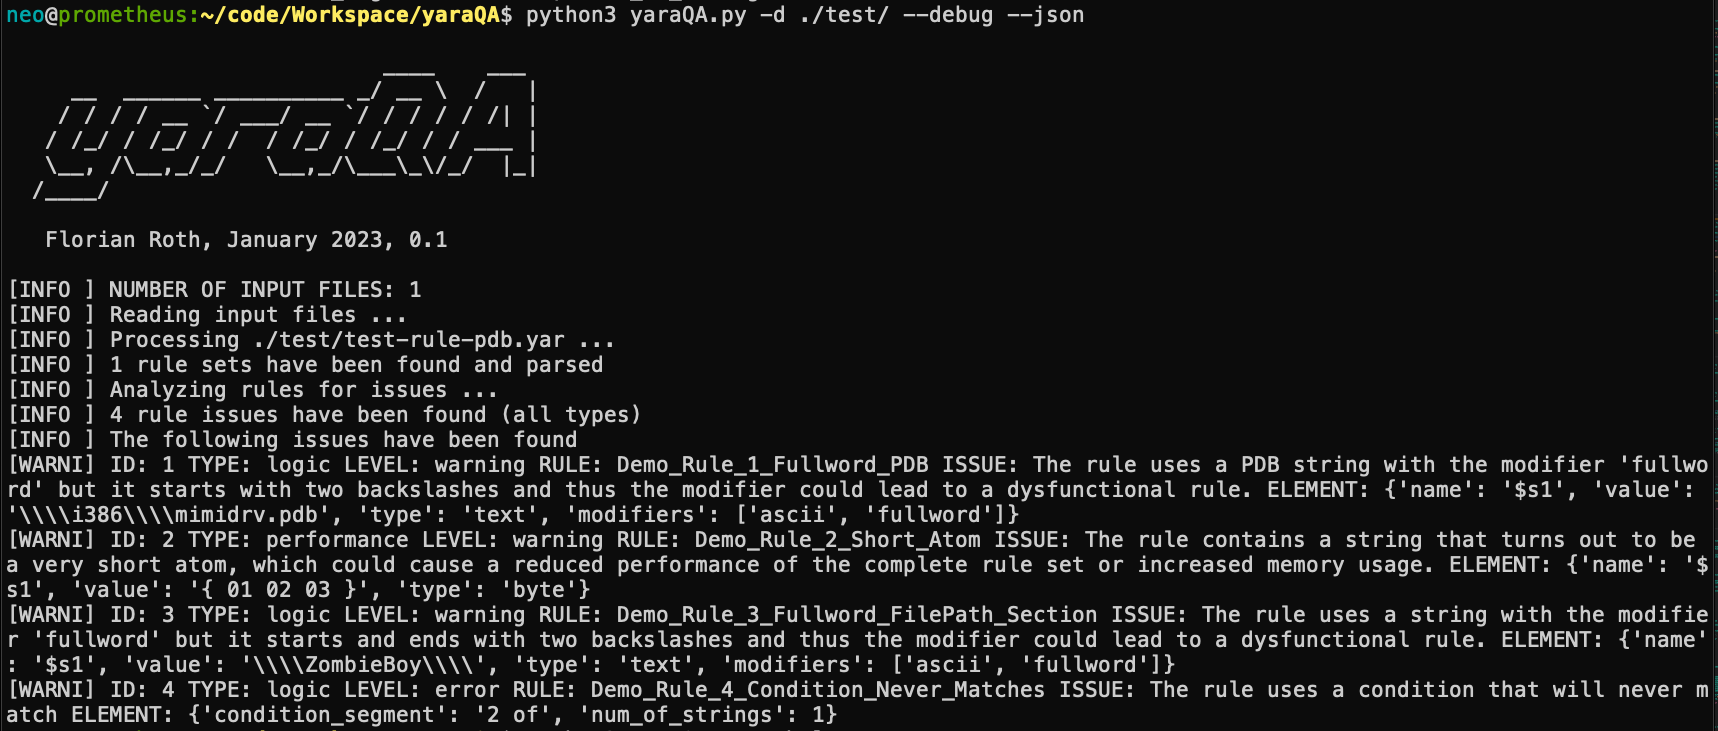 neo23x0/yaraqa
Analyseur de règles YARA pour améliorer la qualité et les performances des règles
 phxbandit/scripts-and-tools
Scripts et utilitaires pour vous aider dans vos besoins de hacking.
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 joe-desimone/patriot
Outil de détection furtive en mémoire qui identifie le creusement de processus, le piétinement de modules, les régions exécutables non adossées et…
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corrigé
 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.

 dave_m/clamtk
Un scanner de virus à la demande, facile à utiliser et léger pour les systèmes Linux. Pour plus d'aide, consultez le <a…
 silascutler/malpipe
Moteur d'ingestion et de traitement de Malware/IOC