

PPLRunner
 pathtofile/pplrunner
Compile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
defensive-toolsprivilege-escalationpersistence-mechanisms+4
184
pathtofile/pplrunnerCompile un pilote ELAM et un service qui lance un processus enfant signé en tant que processus protégé anti-malware léger (PPL) sous Windows, à des…
 elastic/labs-releases
Elastic Security Labs releases
 target/strelka-ui
Strelka Web UI pour la soumission et l'analyse de fichiers.
 octoberfest7/beatrev
POC pour frustrer/déjouer les Analystes de Malwares
 cronup/malware-iocs
Collecte et organise les indicateurs de compromission (IOCs) de malwares pour la détection rapide des menaces, la réponse aux incidents et le partage…
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 strangerealintel/orion
Un dépôt de règles YARA mis à jour en continu pour surveiller les menaces anciennes et nouvelles issues d'articles, de réponses aux incidents...
 user1342/droiddetective
Un framework d'analyse de logiciels malveillants par apprentissage automatique pour applications Android.
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 we5ter/flerken
Une solution pour la détection de commandes obscurcies multiplateforme présentée à CIS2019 Chine. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 keithjjones/fileintel
Une application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
 oalabs/frida-extract
Outil d'extraction basé sur Frida.re pour RunPE (et MapViewOfSection)
 zeromemoryex/bypass-sandbox-evasion
Outil C++ qui patche les appels API Windows pour contourner les vérifications de taille de RAM des sandbox, permettant aux logiciels malveillants…
 tstillz/webshell-analyzer
Scanneur et analyseur de shells web.
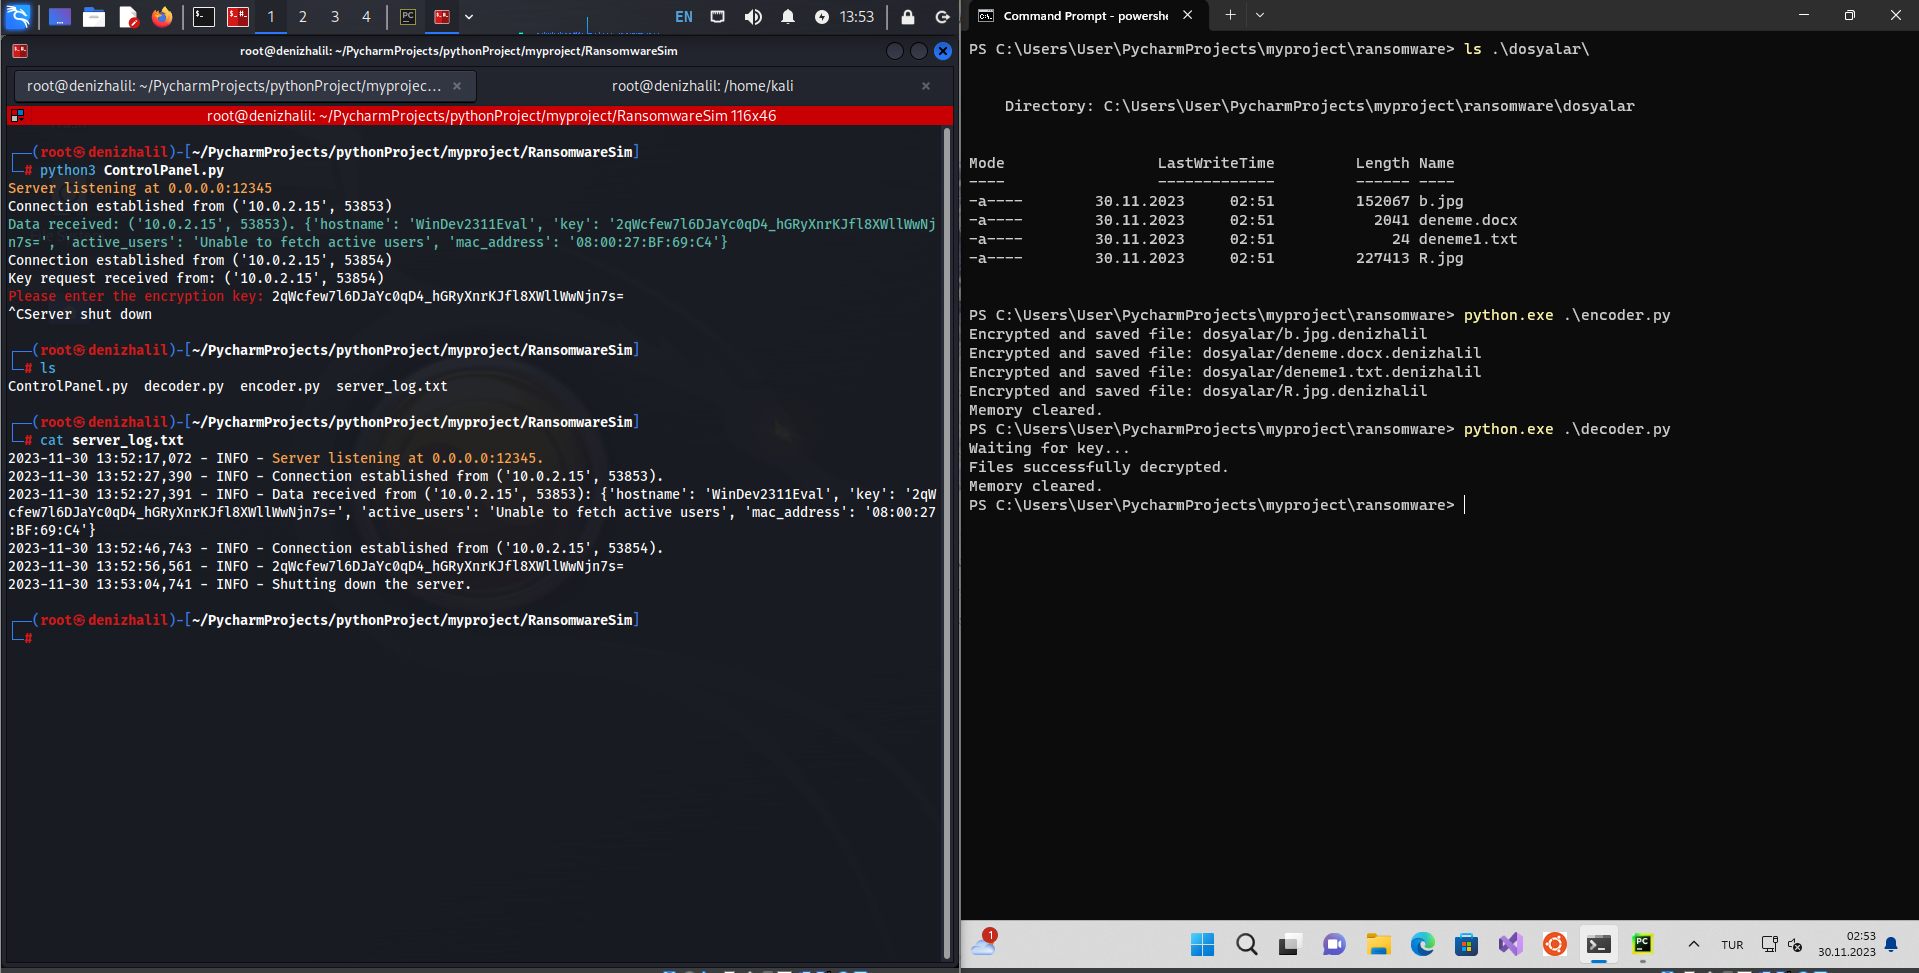 halildeniz/ransomwaresim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analyser les fichiers pour du contenu malveillant
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
