

Awesome-Hacking
 hack-with-github/awesome-hacking
Une collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
osintreverse-engineeringweb-security+7
118.0k
hack-with-github/awesome-hackingUne collection de diverses listes géniales pour hackeurs, testeurs d'intrusion et chercheurs en sécurité
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 torvalds/linux
Arborescence des sources du noyau Linux
 x64dbg/x64dbg
Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 imthenachoman/how-to-secure-a-linux-server
Guide étape par étape pour durcir un serveur Linux, couvrant la sécurité SSH, les pare-feux, la détection d'intrusion, l'audit, et la configuration…
 storytold/craft-anything
Pure-Rust reverse-engineering engine with 314 CLI/MCP inspection tools (disassembly, decompilation, strings, call graphs) that studies any app, site…
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
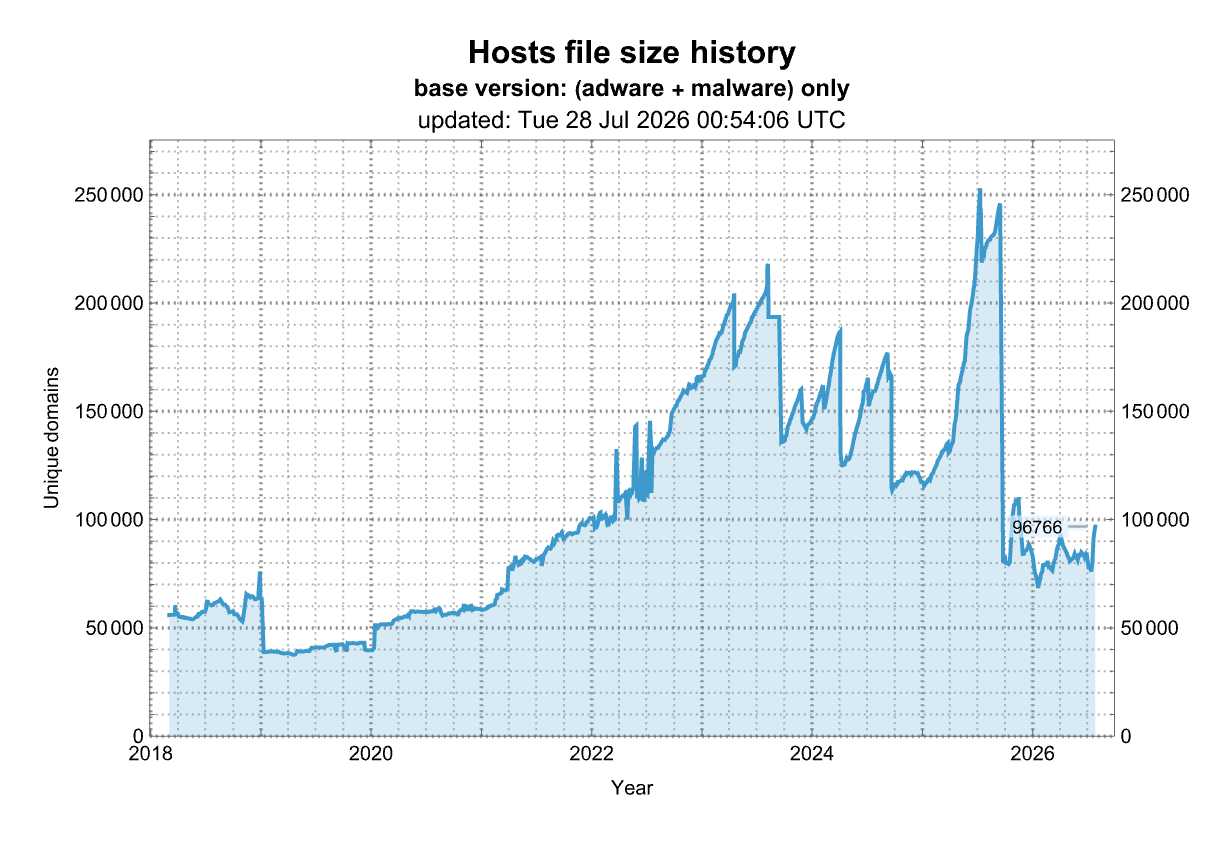 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 hslatman/awesome-threat-intelligence
Annuaire soigneusement sélectionné de sources de renseignement sur les menaces, de flux, de frameworks, d'outils et de recherches pour les équipes…
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 mukul975/anthropic-cybersecurity-skills
817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…
 mobsf/mobile-security-framework-mobsf
Framework de test de sécurité automatisé pour applications mobiles Android, iOS et Windows. Effectue une analyse statique et dynamique, une détection…
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 sandboxie-plus/sandboxie
Sandboxie Plus & Classic
 ashishb/android-security-awesome
A collection of android security related resources
 vitalysim/awesome-hacking-resources
Une collection de ressources de hacking / test de pénétration pour vous améliorer !
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…