

skills
 trailofbits/skills
Compétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
static-analysisvulnerability-analysiscode-analysis+8
6.5k
trailofbits/skillsCompétences de Trail of Bits Claude Code pour la recherche en sécurité, la détection de vulnérabilités et les workflows d'audit
 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 griffonav/griffon
Boîte à outils de sécurité modulaire en Rust et antivirus pour Linux avec un scanner de fichiers basé sur YARA, une quarantaine, un nettoyeur…
 bakhishovism/vyrulix
Atelier open source de triage de logiciels malveillants de bureau bare-metal et de renseignement sur les menaces statiques pour Windows (analyse PE…
 nmatt0/moria
Identification et extraction de firmware IoT
 purp1ew0lf/blue-team-notes
Tu ne pensais quand même pas que j'allais laisser le blue team de côté, si ?
 mrexodia/ida-pro-mcp
Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
 akari-sora/synology-nas-cli
CLI Python sans dépendances et serveur MCP pour Synology DSM 7 qui audite la configuration du NAS par rapport à la campagne de rançongiciel…

 aa22396584/synology-nas-cli
nas : un CLI Python sans dépendance + serveur MCP pour Synology DSM 7. Audit et correction en une seule commande pour la campagne de rançongiciel…
 allthingsida/idasql
Vibe Reverse Engineer avec IDA Pro : une interface pour IDA en SQL via des tables virtuelles en direct. Ne vous laissez pas tromper par les…
 merces/bashacks
Un ensemble de fonctions pour augmenter la productivité lors du hacking avec Bash.
 akil-x/r00tlib-catalog
A community-curated knowledge hub and catalog for computer science, cybersecurity & software engineering books
 kano92-dir/binkeep
Désassembleur et outil d'analyse binaire en ligne gratuits. Rétro-ingénierie de fichiers PE, ELF et Mach-O directement dans votre navigateur. Rien…
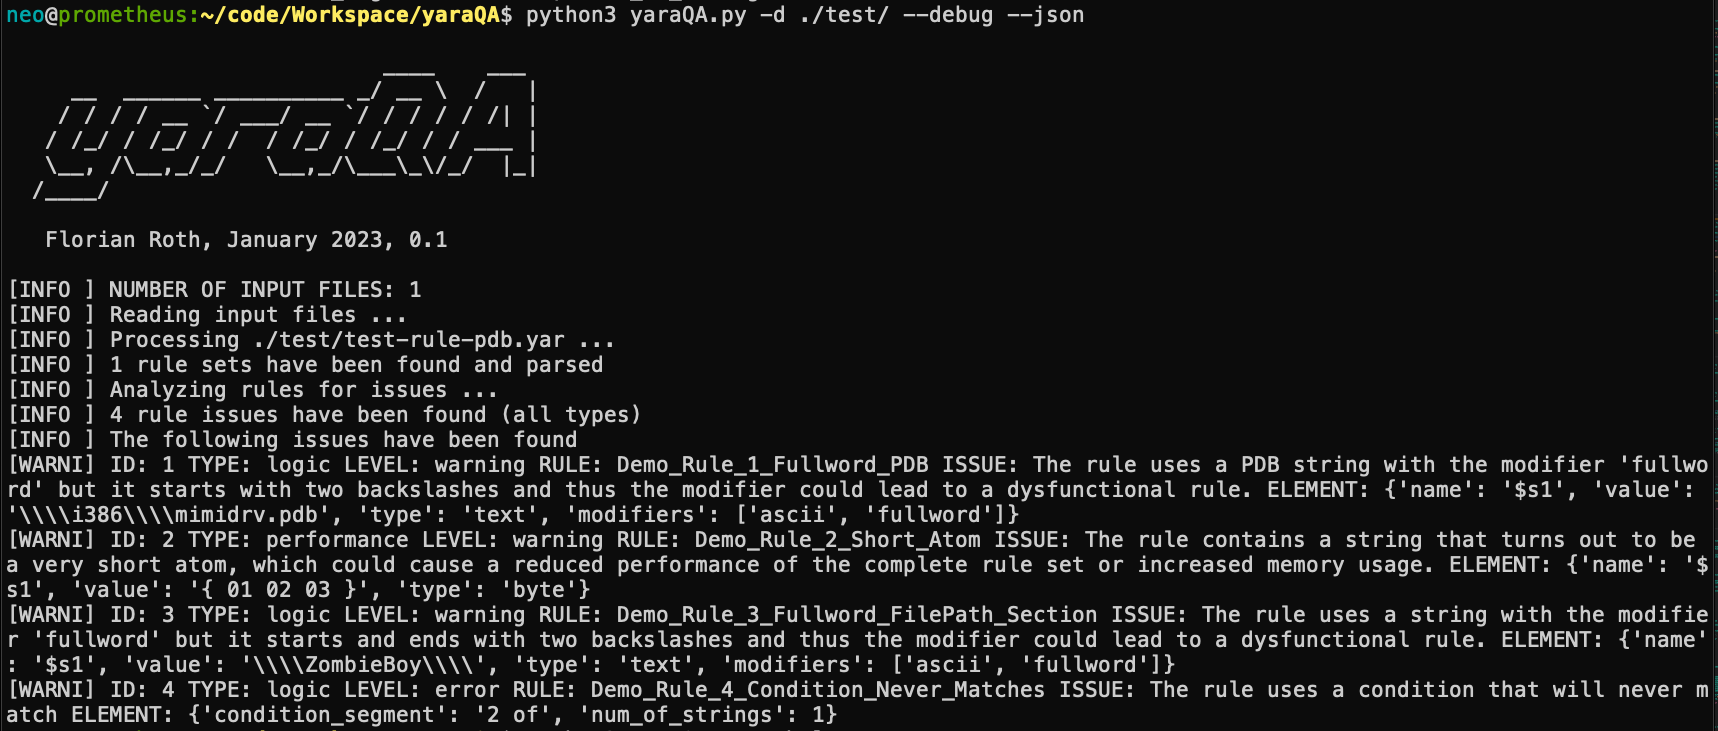 neo23x0/yaraqa
Analyseur de règles YARA pour améliorer la qualité et les performances des règles
 eonraider/blackhat-python3
Code source du livre « Black Hat Python » de Justin Seitz. Le code a été entièrement converti en Python 3, reformaté pour respecter les normes PEP8…
 brandon7cc/mac-monitor
Système de surveillance macOS avancé exploitant Apple Endpoint Security pour collecter, enrichir et afficher les événements de processus, fichiers,…
 captmag/maldev
Création de multiples outils malveillants comprenant l'évasion, l'énumération et l'exploitation