

DarkFox
 federicochieregato/darkfox
Trojan d'accès distant créé à l'aide de WinRar avec un installateur Firefox et un Reverse Shell Python intégrés.
persistence-mechanismsmalware-analysiscommand-and-control+2
25
federicochieregato/darkfoxTrojan d'accès distant créé à l'aide de WinRar avec un installateur Firefox et un Reverse Shell Python intégrés.
 secrary/drsemu
DrSemu - Outil de détection et classification de malwares en sandbox basé sur le comportement dynamique
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 droidefense/engine
Droidefense: Cadre avancé d'analyse de logiciels malveillants Android
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
 brad-sp/cuckoo-modified
Édition modifiée de cuckoo
 chef-cft/inspec_cve_2019_15224
Exemple de profil InSpec pour détecter la présence d'un gem rest-client malveillant (CVE-2019-15224)
 marcosd4h/memhunter
Chasse en direct des techniques d'injection de code
 we5ter/flerken
Une solution pour la détection de commandes obscurcies multiplateforme présentée à CIS2019 Chine. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会

 manhnho/shellsum
Un outil de défense - détecter les shells web dans les répertoires locaux via md5sum
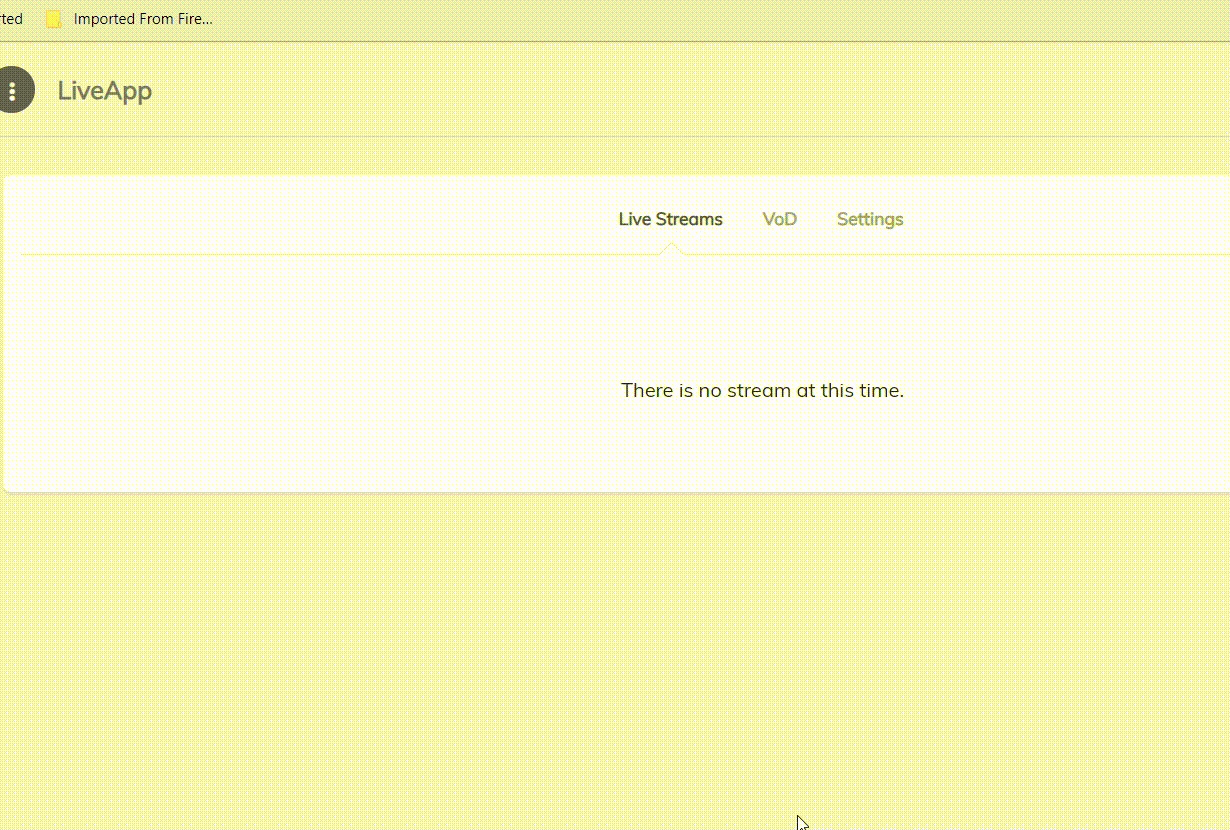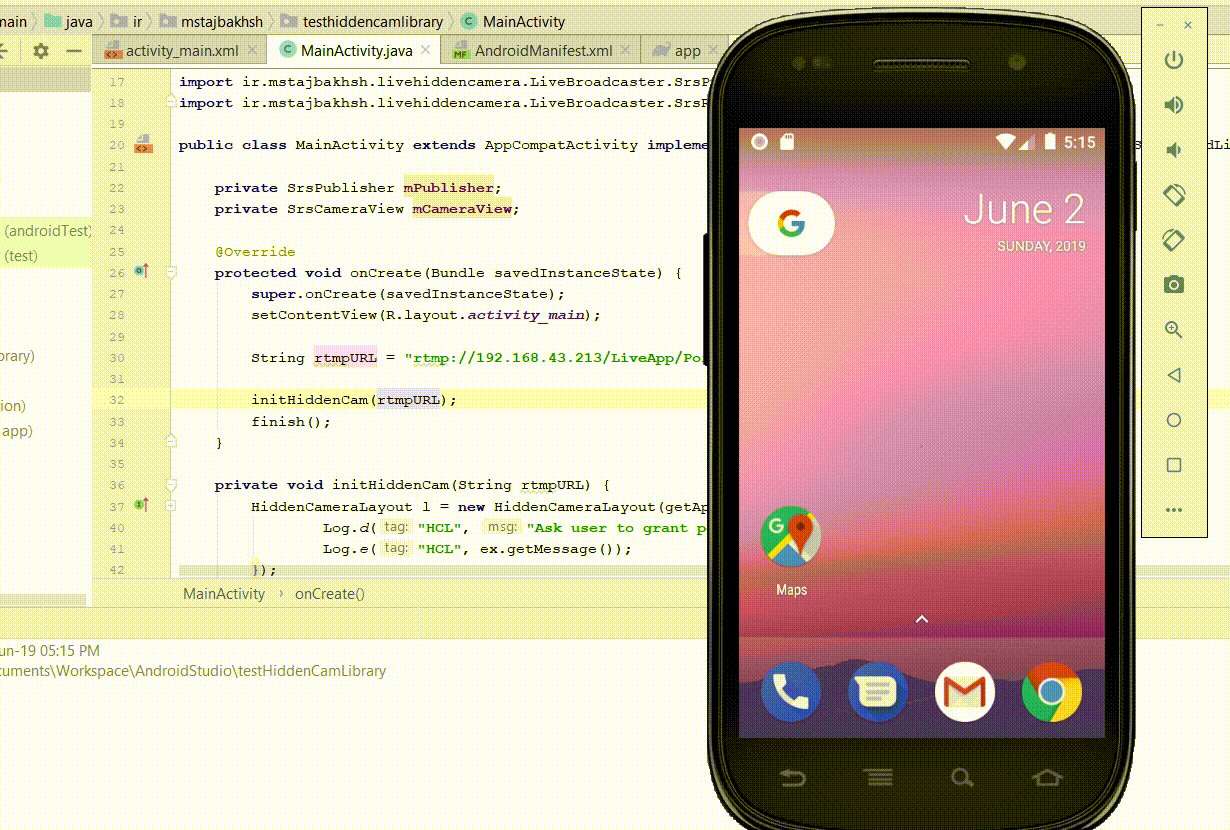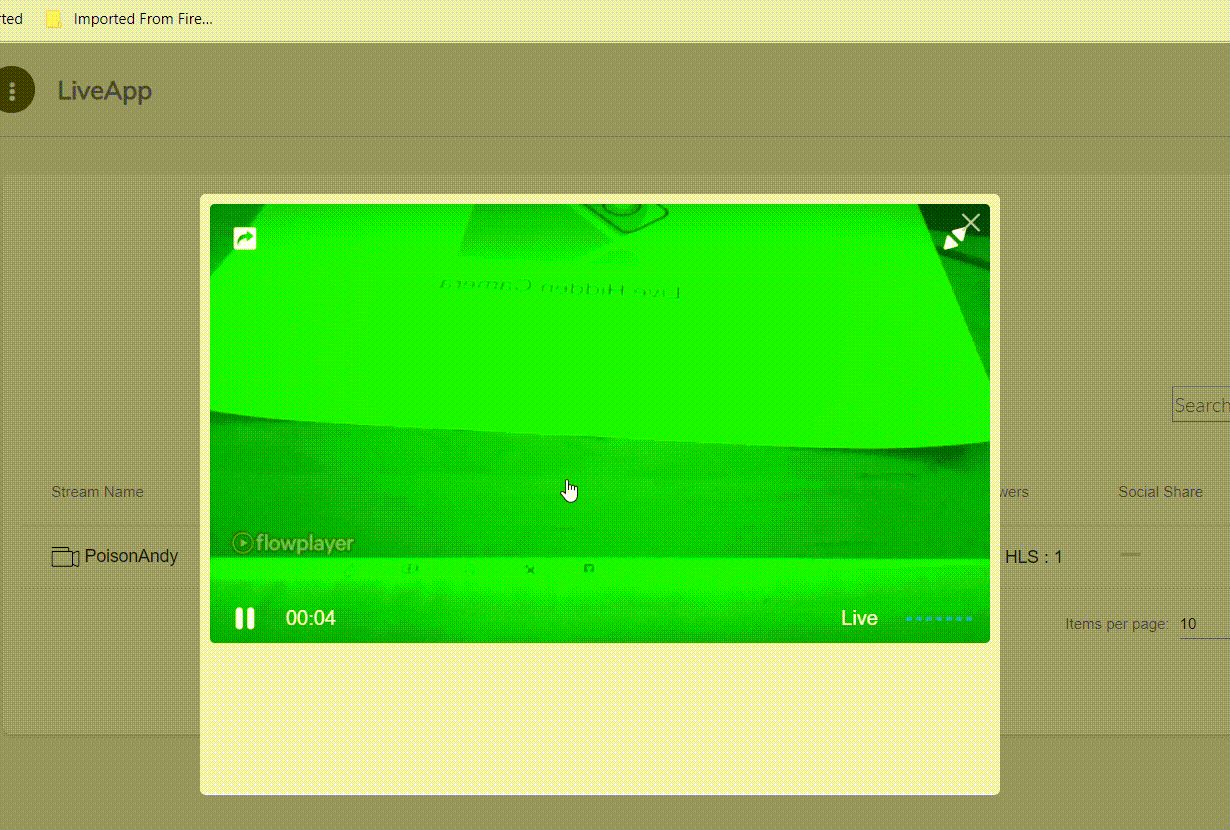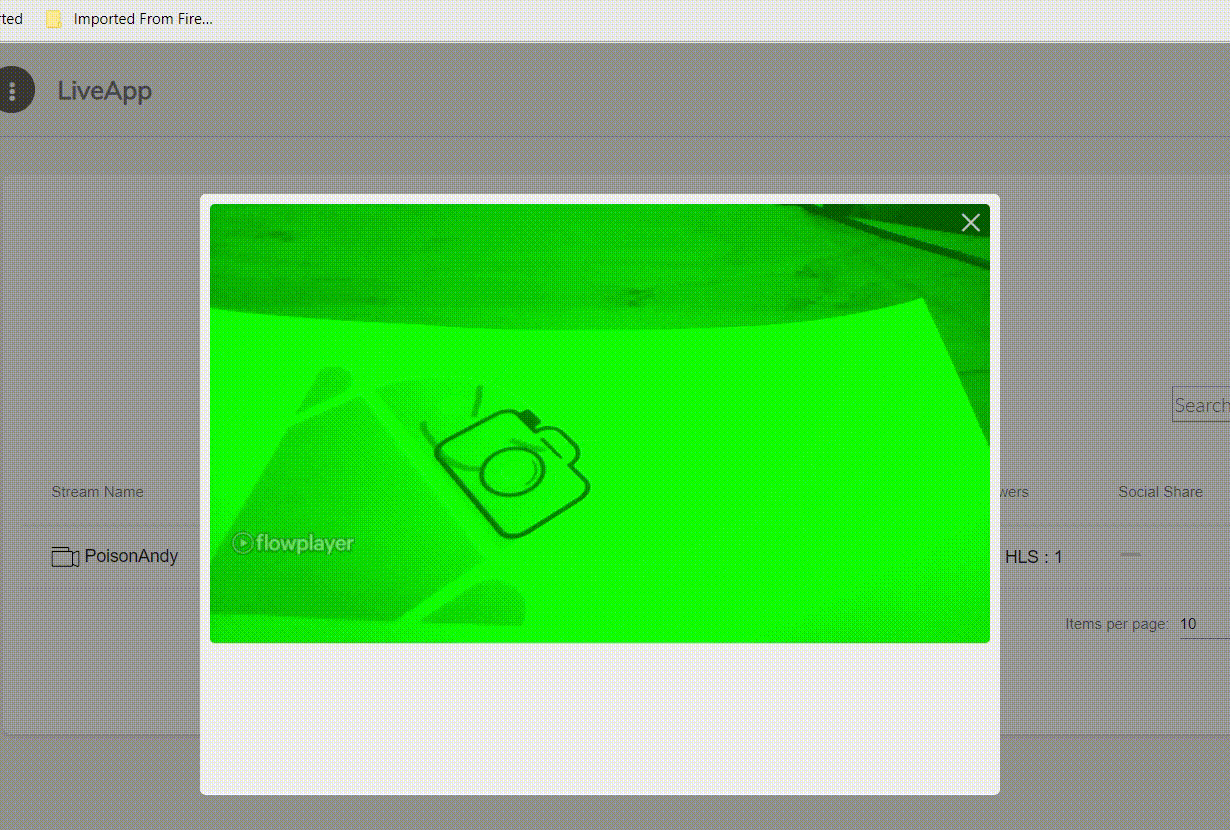 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.
 ecstatic-nobel/osweep
Ne vous contentez pas de chercher des OSINT. Balayez-les.
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
 maaaaz/androwarn
Encore un analyseur de code statique pour applications Android malveillantes
 eternalc0der/teleshadow3
Voleur de session Telegram Desktop
 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
 jacobpimental/nanocore_extractor
Extrait un échantillon nanocore d'un script AutoIT compilé